Ing. Calogero Bono
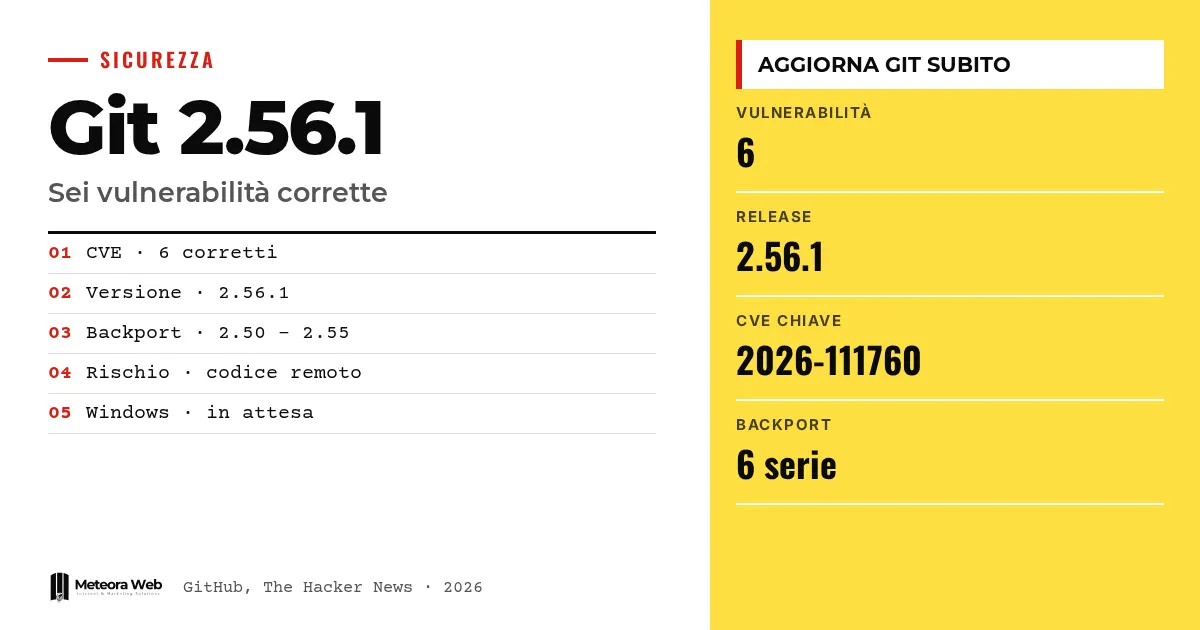
Git परियोजना ने छह सुरक्षा कमज़ोरियों को ठीक करने के लिए संस्करण 2.56.1 जारी किया है। इनमें से एक आपको दुर्भावनापूर्ण रिपॉज़िटरी को पुनरावर्ती रूप से क्लोन करते समय दूसरों का कोड चलाने देती है। बाकी कमज़ोरियाँ अनपेक्षित फ़ाइलों में लिखने और merge व binary patch के दौरान मेमोरी को नुकसान से जुड़ी हैं। यह मायने रखता है क्योंकि Git कई कंपनियों के editor, automation tools और servers के भीतर है, और इसे हर जगह अपडेट करना होगा।
कुछ शब्द, तथ्यों में जाने से पहले। पुनरावर्ती क्लोन किसी रिपॉज़िटरी को उसके सभी submodules के साथ कॉपी करना है। एक submodule किसी दूसरे रिपॉज़िटरी के भीतर रखा गया रिपॉज़िटरी है। Hooks वे प्रोग्राम हैं जिन्हें Git तय समय पर चलाता है। Path traversal में विशेष घटकों वाले रास्तों का उपयोग करके अनुमत फ़ोल्डर से बाहर निकला जाता है। CVE वह कोड है जो किसी सार्वजनिक कमज़ोरी की पहचान करता है।
Git परियोजना ने क्या जारी किया है?
The GitHub के ब्लॉग के अनुसार, सुधार संस्करण 2.56.1 में हैं। 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 और 2.50.2 शृंखलाओं के लिए backports भी मौजूद हैं।
GitHub सलाह देता है कि 2.56.1 या अपनी शृंखला के सुधारित संस्करण पर जाएँ, और उन एप्लिकेशन को भी अपडेट करें जिनमें Git की प्रति है। जिन्होंने हमारा sviluppatori के लिए Git पर लेख पढ़ा है, वे जानते हैं कि रोज़मर्रा के वर्कफ़्लो में यह उपकरण कितना व्यापक है।
पुनरावर्ती क्लोन से कोड चलाने तक कैसे पहुँचा जाता है?
यह दोष CVE-2026-111760 के रूप में दर्ज है। यह index प्रबंधन में एक integer truncation है। बहुत लंबा रास्ता Git की जाँच पास कर लेता है, पर फिर डिस्क पर छोटे नाम के साथ लिखा जाता है, जिसे हमलावर .git बना सकता है।
The Hacker News के अनुसार, Git किसी .git फ़ोल्डर को symbolic link से बदलने से मना करता है, पर ताज़ा क्लोन किए गए submodule में .git एक फ़ाइल होती है। जब Git उस फ़ोल्डर का उपयोग करता है, तो हमलावर का कोड चल सकता है।
सुधार लंबे रास्तों को उनकी लंबाई काटे जाने से पहले ही खारिज कर देता है।
बाकी पाँच कमज़ोरियाँ कौन-सी हैं?
- CVE-2026-113408. protocol v2 से खाली रिपॉज़िटरी क्लोन करते समय, एक दुर्भावनापूर्ण server path traversal वाला नाम दे सकता है। file-backed reference backend के साथ, बाद का अपडेट अपेक्षित फ़ोल्डर के बाहर लिख सकता है।
- CVE-2026-114467. दो से अधिक GPG हस्ताक्षर वाला tag, merge होने पर stack को भ्रष्ट करता है और सेवा ठप हो सकती है।
- CVE-2026-114469. छोटी लेकिन बहुत फैलने वाली binary patch, लगभग 1 GiB की सीमा को बायपास करती है और Git को crash करा देती है।
- CVE-2026-105437. बहुत बड़ा merge, जिसमें कई conflicts हों और conflict-marker-size attribute ऊँचा हो, heap मेमोरी को भ्रष्ट करता है।
- CVE-2026-114466. fast-import की तीन functions मनमानी फ़ाइलें पढ़ सकती हैं, या उनमें डेटा बना और जोड़ सकती हैं।
आखिरी मामले के लिए, Git अब आने वाले streams में इन functions को अस्वीकार करता है, सिवाय --allow-unsafe-features विकल्प के, जिसका उपयोग तभी करें जब उस stream को बनाने वाले प्रोग्राम पर भरोसा हो।
सबसे अधिक जोखिम किसे है, और GitHub ने क्या अपडेट किया है?
जो servers उपयोगकर्ताओं की ओर से merge करते हैं, उन्हें सबसे अधिक खतरा है। GitLab, जिसने CVE-2026-105437 को दर्ज किया, git merge-tree को संभावित लक्ष्य बताता है, क्योंकि server इसका उपयोग यह जाँचने के लिए कर सकता है कि merge request मिल सकती है या नहीं। यह attribute रिपॉज़िटरी की .gitattributes फ़ाइल में सेट होता है, इसलिए जो भी merge request खोल सकता है, वह दोष को सक्रिय कर सकता है।
GitHub का दावा है कि उसने github.com और GitHub Enterprise Cloud को ठीक कर दिया है। Enterprise Server के लिए संस्करण 3.19.15, 3.20.11, 3.21.9 या 3.22.4 चाहिए। GitHub Desktop, Copilot ऐप, Codespaces और Actions को सुधारित Git मिलेगा।
ध्यान रखने योग्य सीमाएँ
स्रोत न तो सक्रिय exploits का उल्लेख करते हैं, न ही हर CVE के लिए गंभीरता स्तर बताते हैं। हम नहीं जानते कि किसी ने इन खामियों का फ़ायदा उठाया है या नहीं। The Hacker News के अनुसार, मंगलवार शाम 19:09 UTC तक Git for Windows का 2.56.1 पर आधारित संस्करण उपलब्ध नहीं था, इसलिए उस प्लेटफ़ॉर्म की समय-सीमा बदल सकती है। GitHub Desktop, Copilot, Codespaces और Actions के लिए समय-सीमा भी स्पष्ट नहीं है।
डिजिटल काम करने वालों के लिए क्या बदलता है
पहला कदम यह पता लगाना है कि Git कहाँ-कहाँ चल रहा है। केवल आपके कंप्यूटर पर नहीं, बल्कि उन प्रोग्रामों में भी जो उसकी अपनी प्रति साथ लेकर चलते हैं, continuous integration सिस्टम में और उन सेवाओं में भी जो दूसरों के रिपॉज़िटरी संसाधित करती हैं। जो लोग तीसरे पक्ष के रिपॉज़िटरी वाले servers चलाते हैं, उन्हें अपनी automation भी अपडेट करनी होगी। यदि तुरंत अपडेट संभव न हो, तो GitLab का workaround है हर रिपॉज़िटरी की info/attributes फ़ाइल में conflict-marker-size=7 जोड़ना, या अविश्वसनीय रिपॉज़िटरी पर ये जाँच बंद करना। जो प्रबंधित सुरक्षा अपडेट वाली hosting का उपयोग करते हैं, वे इस काम का कुछ हिस्सा उसे सौंप सकते हैं।
हमारी राय
कमज़ोरियाँ छह हैं, पर संदेश एक ही है। Git को ऐसा सॉफ़्टवेयर मानना चाहिए जो अविश्वसनीय इनपुट संसाधित करता है, केवल एक स्थानीय उपकरण नहीं। हम बाहरी स्रोतों से बिना सोचे-समझे clone, merge और patch करते हैं, और automation यही काम हमारे बदले करता है। सबसे ठोस जोखिम उन Git प्रतियों में है जो दूसरे प्रोग्रामों के भीतर छिपी हैं और जिन्हें तब तक कोई अपडेट नहीं करता जब तक कोई याद न करे। GitHub द्वारा बताई गई सावधानियाँ अस्थायी उपाय के रूप में ठीक हैं, पर वे केवल उपाय हैं। Git का गहन उपयोग करने वाले उपकरणों की बात करें तो हमने GitHub Rubicon पर लिखा था, जहाँ अविश्वसनीय इनपुट का मुद्दा और भी अहम है।
अक्सर पूछे जाने वाले प्रश्न
मुझे Git का कौन-सा संस्करण इंस्टॉल करना चाहिए?
2.56.1 इंस्टॉल करें, या अपनी शृंखला का सुधारित संस्करण लें, यानी 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 या 2.50.2। जो एप्लिकेशन अपनी Git प्रति साथ लेकर आते हैं, उन्हें भी अपडेट करें।
क्या अज्ञात रिपॉज़िटरी को क्लोन न करना ही काफ़ी है?
मदद करता है, पर काफ़ी नहीं। GitHub सलाह देता है कि केवल भरोसेमंद servers से क्लोन करें और अविश्वसनीय स्रोतों से पुनरावर्ती क्लोन, merge और binary patch से बचें, पर साथ ही यह भी कहता है कि ये सावधानियाँ अपडेट का विकल्प नहीं हैं।
सबसे गंभीर कमज़ोरी कौन-सी है?
स्रोत कोई रैंकिंग नहीं देते। पुनरावर्ती क्लोन के दौरान कोड चलाने देने वाली कमज़ोरी CVE-2026-111760 है, और कवरेज का मुख्य फ़ोकस यही है।
क्या Git for Windows अब तक अपडेट हो चुका है?
The Hacker News की ताज़ा जाँच के अनुसार अभी नहीं। मंगलवार 19:09 UTC तक रिलीज़ टैग में 2.56.1 पर आधारित कोई संस्करण नहीं था।
क्या GitHub के उपयोगकर्ताओं को कुछ करना होगा?
यह आप किस सेवा का उपयोग करते हैं, इस पर निर्भर है। GitHub ने github.com और Enterprise Cloud संस्करणों को ठीक कर दिया है। Enterprise Server उपयोग करने वालों को बताए गए संस्करणों में से किसी एक पर जाना होगा, और स्थानीय उपकरण उपयोग करने वालों को Git अपडेट करना होगा।
अगले कुछ दिनों में Git के अपडेट पर नज़र रखें
सुधार मौजूद है, पर उसका वितरण अभी टुकड़ों में हो रहा है। जिन्हें अभी अपना संस्करण जारी करना है, उन पर नज़र रखना बेहतर है।
- जाँचें कि Git for Windows 2.56.1 पर आधारित build कब जारी करता है, और तुरंत अपडेट करें।
- देखें कि GitHub Desktop, Copilot ऐप, Codespaces और Actions के सुधारित संस्करण कब आते हैं।
- यदि आप code hosting server चलाते हैं, तो अपडेट कर पाने तक GitLab के workaround पर विचार करें।