Ing. Calogero Bono
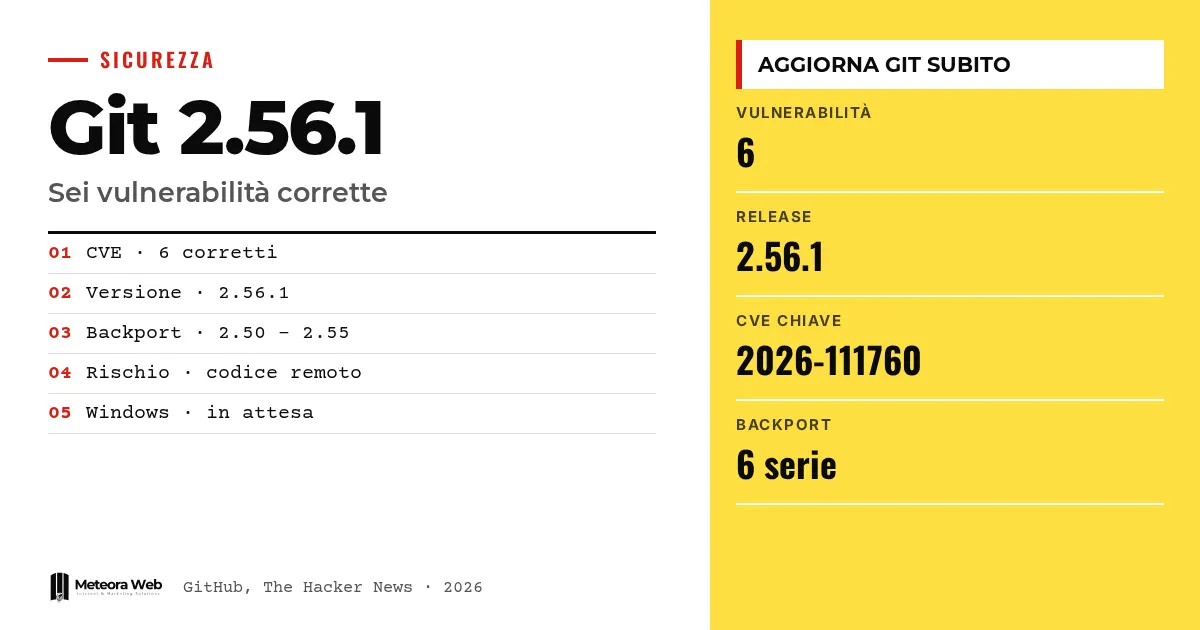
Proyek Git telah merilis versi 2.56.1 untuk memperbaiki enam kerentanan keamanan. Salah satunya memungkinkan orang lain menjalankan kode di komputermu saat kamu melakukan clone rekursif terhadap repository berbahaya. Kerentanan lainnya berkaitan dengan penulisan ke file yang tidak seharusnya dan kerusakan memori saat merge serta patch biner. Ini penting karena Git ada di dalam editor, alat otomasi, dan server banyak perusahaan, sehingga harus diperbarui di mana pun dipakai.
Beberapa istilah, sebelum masuk ke fakta. Clone rekursif adalah penyalinan repository beserta submodul-submodulnya. Submodul adalah repository yang berada di dalam repository lain. Hook adalah program yang dijalankan Git pada momen tertentu. Path traversal adalah penggunaan jalur dengan komponen khusus untuk keluar dari folder yang diizinkan. CVE adalah kode pengenal publik sebuah kerentanan.
Apa yang dirilis proyek Git?
Menurut blog GitHub, perbaikannya ada di versi 2.56.1. Ada juga backport untuk seri 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3, dan 2.50.2.
GitHub menyarankan beralih ke 2.56.1 atau versi perbaikan dalam seri kamu, dan juga memperbarui aplikasi yang membawa salinan Git. Jika kamu sudah membaca jalur belajar Git untuk developer kami, kamu tahu betapa lazimnya alat ini dalam alur kerja harian.
Bagaimana clone rekursif bisa menjalankan kode?
Cacat ini dilacak sebagai CVE-2026-111760. Ini adalah pemotongan integer dalam penanganan index. Jalur yang sangat panjang lolos dari pemeriksaan Git, tetapi kemudian ditulis ke disk dengan nama yang lebih pendek, yang bisa dibuat menjadi .git oleh penyerang.
Dengan cara ini, file .git sebuah submodul diganti dengan symlink ke folder berisi hook atau konfigurasi berbahaya. Seperti dijelaskan The Hacker News, Git menolak mengganti folder .git dengan symlink, tetapi pada submodul yang baru dikloning .git masih berupa file. Saat Git menggunakan folder itu, kode penyerang bisa ikut berjalan.
Perbaikannya membuang jalur yang terlalu panjang sebelum panjangnya sempat dipotong.
Apa saja lima kerentanan lainnya?
- CVE-2026-113408. Saat mengkloning repository kosong dengan protokol v2, server berbahaya bisa menyebutkan nama dengan path traversal. Dengan backend referensi berbasis file, pembaruan berikutnya bisa menulis di luar folder yang seharusnya.
- CVE-2026-114467. Tag dengan lebih dari dua tanda tangan GPG, jika di-merge, merusak stack dan bisa menyebabkan layanan berhenti.
- CVE-2026-114469. Patch biner yang kecil tetapi mengembang sangat besar melewati batas sekitar 1 GiB dan membuat Git crash.
- CVE-2026-105437. Merge yang sangat besar, dengan banyak konflik dan atribut conflict-marker-size yang tinggi, merusak memori heap.
- CVE-2026-114466. Tiga fungsi fast-import bisa membaca file sembarang atau membuat dan menambahkan data ke dalamnya.
Untuk kasus terakhir, Git kini menolak fungsi tersebut pada aliran masuk, kecuali dengan opsi --allow-unsafe-features, yang hanya layak dipakai jika kamu mempercayai program pembuat aliran itu.
Siapa yang paling berisiko, dan apa yang sudah diperbarui GitHub?
Yang paling terpapar adalah server yang melakukan merge atas nama pengguna. GitLab, yang memberi CVE-2026-105437, menyebut git merge-tree sebagai target yang mungkin, sebab server bisa memakainya untuk memeriksa apakah sebuah merge request bisa digabung. Atribut itu diatur di file .gitattributes repository, sehingga siapa pun yang bisa membuka permintaan bisa memicu cacat ini.
GitHub menyatakan sudah memperbaiki github.com dan GitHub Enterprise Cloud. Untuk Enterprise Server dibutuhkan versi 3.19.15, 3.20.11, 3.21.9, atau 3.22.4. GitHub Desktop, aplikasi Copilot, Codespaces, dan Actions akan menerima Git yang sudah diperbaiki.
Batasan yang perlu diketahui
Sumber tidak melaporkan adanya eksploitasi aktif maupun tingkat keparahan untuk setiap CVE. Kami tidak tahu apakah ada pihak yang sudah memanfaatkan celah ini. Menurut The Hacker News, pada Selasa pukul 19.09 UTC Git for Windows belum punya versi berbasis 2.56.1, jadi jadwal untuk platform itu bisa berubah. Jadwal untuk GitHub Desktop, Copilot, Codespaces, dan Actions juga belum jelas.
Apa yang berubah bagi mereka yang bekerja dengan digital
Langkah pertama adalah mendata di mana saja Git dipakai. Bukan hanya di komputermu, tetapi juga di program yang membawa salinan Git sendiri, sistem integrasi berkelanjutan, dan layanan yang memproses repository milik orang lain. Yang mengelola server dengan repository pihak ketiga perlu memperbarui otomasinya juga. Jika belum bisa memperbarui sekarang, workaround dari GitLab adalah menambahkan conflict-marker-size=7 ke file info/attributes di setiap repository, atau menonaktifkan pemeriksaan tersebut untuk repository yang tidak tepercaya. Jika kamu memakai hosting dengan pembaruan keamanan yang dikelola, sebagian pekerjaan ini bisa diserahkan kepada penyedia.
Pendapat kami
Kerentanannya ada enam, tetapi pesannya satu. Git harus diperlakukan sebagai perangkat lunak yang memproses masukan tidak tepercaya, bukan sekadar alat lokal. Kita sering mengkloning, menggabungkan, dan menerapkan patch dari sumber luar tanpa berpikir panjang, dan otomasi melakukannya untuk kita. Risiko paling nyata ada pada salinan Git yang tersembunyi di dalam program lain, yang tidak diperbarui siapa pun sampai ada yang ingat. Langkah pencegahan dari GitHub cukup baik sebagai solusi sementara, tetapi tetap hanya solusi sementara. Untuk alat yang menggunakan Git secara intensif, kami pernah menulis tentang GitHub Rubicon, di mana isu masukan tidak tepercaya justru lebih berat.
Pertanyaan yang sering diajukan
Versi Git mana yang harus saya pasang?
Pasang 2.56.1 atau versi perbaikan dalam seri kamu, yaitu 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3, atau 2.50.2. Perbarui juga aplikasi yang membawa salinan Git sendiri.
Apakah cukup dengan tidak mengkloning repository yang tidak dikenal?
Itu membantu, tetapi belum cukup. GitHub menyarankan hanya mengkloning dari server tepercaya dan menghindari clone rekursif, merge, dan patch biner dari sumber tidak tepercaya, dengan catatan bahwa langkah ini tidak menggantikan pembaruan.
Kerentanan mana yang paling serius?
Sumber tidak memberikan peringkat. Yang memungkinkan eksekusi kode saat clone rekursif adalah CVE-2026-111760, dan itulah fokus sebagian besar pemberitaan.
Apakah Git for Windows sudah diperbarui?
Belum, menurut pemeriksaan terakhir The Hacker News. Pada Selasa pukul 19.09 UTC, tidak ada versi berbasis 2.56.1 di antara tag rilis.
Apakah pengguna GitHub perlu melakukan sesuatu?
Tergantung. GitHub sudah memperbaiki github.com dan GitHub Enterprise Cloud. Pengguna Enterprise Server harus beralih ke salah satu versi yang disebutkan, dan pengguna alat lokal harus memperbarui Git.
Pembaruan Git yang perlu kamu pantau dalam beberapa hari ke depan
Perbaikannya sudah ada, tetapi distribusinya belum merata. Sebaiknya pantau pihak yang belum merilis versinya.
- Cek kapan Git for Windows merilis build berbasis 2.56.1 dan perbarui segera.
- Pantau kapan versi perbaikan GitHub Desktop, aplikasi Copilot, Codespaces, dan Actions tersedia.
- Jika kamu mengelola server code hosting, pertimbangkan workaround GitLab sampai kamu bisa memperbarui.