
 Ing. Calogero Bono
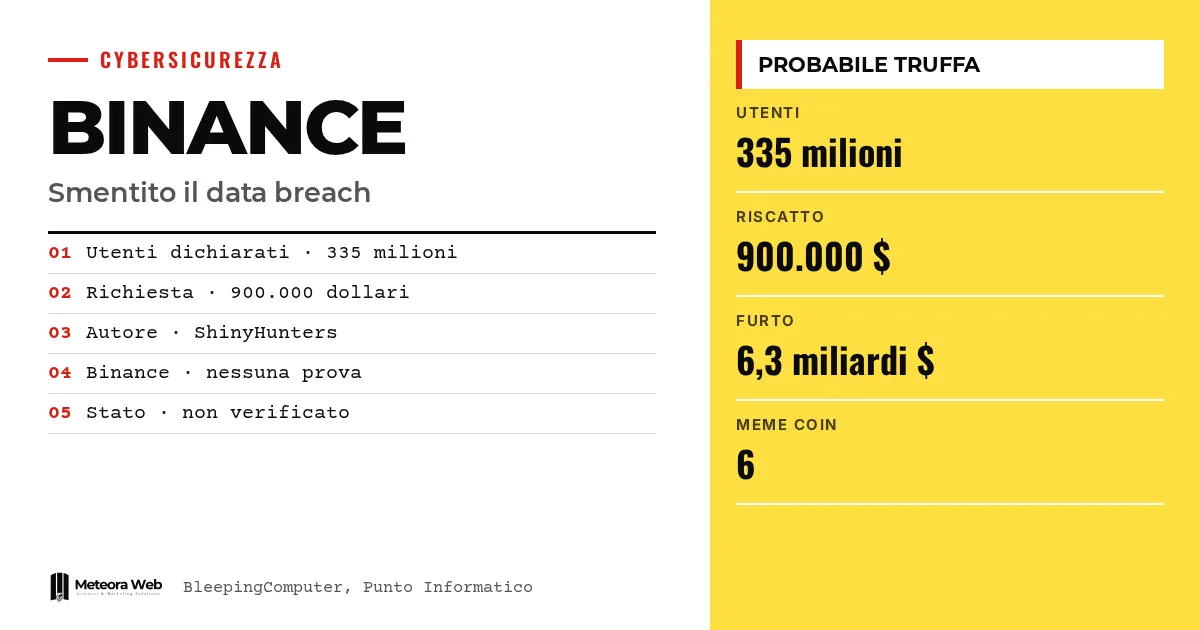
Binance yeni bir veri ihlali yaşadığı iddiasını reddetti. ShinyHunters adını kullanan, karanlık bir forumda faaliyet gösteren bir kullanıcı 335 milyon müşterinin verilerine sahip olduğunu öne sürüyor ve bunları yaymamak için 900.000 dolar talep ediyor. Borsa ise olayın büyük olasılıkla bir dolandırıcılık girişimi olduğunu söylüyor. Haber, yaklaşık 6,3 milyar dolarlık ve Kuzey Koreli hackerlara atfedilen soygunun birkaç gün sonrasına denk geldiği için dikkat çekti.
Olaylara girmeden önce birkaç terim. Veri ihlali, sistemlere sızılarak verilerin çalınması anlamına gelir. KYC (Müşterini Tanı), bir borsanın müşterilerini doğrulamak için topladığı kimlik belgeleridir. Infostealer, kurbanın cihazındaki parolaları ve verileri doğrudan çalan kötü amaçlı yazılımdır. Meme coin, şaka olarak ya da moda nedeniyle ortaya çıkan, kolayca oluşturulabilen bir kripto para birimidir. Likidite havuzu, merkeziyetsiz bir borsada işlemler için kullanılan token rezervidir.
Binance'in iddia edilen veri ihlalinde ne oldu?
BleepingComputer'in haberine göre, kötü niyetli bir aktör yeni kurulmuş bir forumda 335 milyon kullanıcıya ait olduğunu söylediği kayıtları satışa çıkardı. Listede KYC belgeleri, iç altyapıyla ilgili bilgiler, parolalar, cüzdanların özel anahtarları, işlem geçmişi, e-postalar ve telefon numaraları yer alıyor.
Talep 900.000 dolar. Gönderi yazarı, Binance'in önünde "iki seçenek" olduğunu belirtiyor ve bunu "öde ya da yay" diye özetliyor. Punto Informatico'nun aktardığına göre bu miktar, borsanın ödemesi gereken fidye ile aynı.
Binance neden dolandırıcılıktan söz ediyor?
Bir sözcü BleepingComputer'a, sistemlerin, KYC verilerinin, kimlik bilgilerinin ya da özel anahtarların ele geçirildiğine dair herhangi bir kanıt bulunmadığını söyledi. Ayrıca benzer vakaların çoğunda verilerin borsanın ihlalinden değil, kullanıcıların cihazlarındaki infostealer yazılımlarıyla toplandığını ekledi.
Binance, duyurudaki tutarsızlıklara da işaret ediyor.
- Kullanıcıların harici cüzdanlarının özel anahtarlarına sahip değil.
- Parolaları düz metin olarak saklamıyor.
- Gönderide adı geçen bazı ülkelerde artık faaliyet göstermiyor.
Forumdaki bazı kullanıcılar da şüpheci. Gerçekten tüm cüzdanların anahtarlarına sahip olan birinin, bunları satmak yerine cüzdanları boşaltabileceğini sorguluyorlar.
6,3 milyar dolarlık soygunla bir bağlantısı var mı?
Kanıtlanmış bir bağlantı yok. Ancak bağlam önemli. Binance, Kuzey Koreli hackerların bir çalışanı sahte bir iş görüşmesiyle kötü amaçlı yazılım kurmaya ikna ettiğini ve yaklaşık 6,34 milyar dolar çaldığını doğruladı. Bu konuda sahte iş görüşmesi üzerine yazdığımız yazıda daha fazla bilgi var.
FBI saldırıyı, Kuzey Kore devletiyle bağlantılı TraderTraitor grubuna atfetti; grup Lazarus Group, Jade Sleet ve APT38 adlarıyla da biliniyor. Konuyla ilgili para çekimlerinin yeniden açılmasını anlattığımız yazıya da bakabilirsin. Grup, Şubat 2025'te Bybit'ten çalınan 1,5 milyar dolarlık soygunla da ilişkilendirilmişti.
Çalınan fonları nasıl aklıyorlar?
Elliptic'in uzmanları, meme coin'leri kullanan bir yöntem tespit etti. Yaklaşık 430.000 dolar, merkeziyetsiz bir borsadaki bir likidite havuzu aracılığıyla NEAR blokzincirinde aklandı.
Suçlular altı meme coin oluşturdu ve bu token'ları havuzdaki gerçek varlıklarla takas etti. Böylece fonları havuz üzerinden cüzdanlar arasında taşıdılar. İşlemler herkese açık blokzincirde kalıyor ve izlenebilir, ancak bu yöntem soruşturmaları yavaşlatıyor.
Bilmen gereken sınırlar
Satışa sunulduğu öne sürülen verilerin bağımsız bir doğrulaması yok. Yalnızca taraf olan Binance'in açıklaması var ve hiçbir kaynak veri örneği göstermiyor. Gönderiyi kimin paylaştığını da bilmiyoruz. Punto Informatico ise kesinlikten değil, güçlü bir şüpheden söz ediyor. Eski verilerin, infostealer yazılımlarıyla toplanmış olabileceği ihtimali de hâlâ açık. Doğrulanabilir örnekler ortaya çıkarsa tablo değişebilir.
Dijital alanda çalışanlar için ne değişiyor
Bir borsa kullanan ya da şirket içinde kripto para yöneten kişiler için en somut risk oltalama (phishing) saldırılarıdır. Binance, parolaların, 2FA kodlarının, seed phrase ifadelerinin ve özel anahtarların asla paylaşılmaması gerektiğini hatırlatıyor. Sahte veri ihlali haberlerine atıfta bulunan e-postalara karşı dikkatli olmak gerekir.
Bu durum müşteri verisi yöneten herkes için de geçerli. Biri sende verilerin olduğunu söyleyip fidye istiyorsa, ödemeden önce doğrula. Eğer gerçekten bir ihlal yaşandıysa, GDPR bildirim rehberimizde anlatılan yükümlülükler devreye girer.
Bizim değerlendirmemiz
Şirketin reddi inandırıcı görünüyor, ancak yalnızca şirketin sözüne güvenmek yeterli değil. Teknik işaretler sağlam, özellikle özel anahtarlarla ilgili çelişki dikkat çekici. Yine de zamanlama şüphe uyandırıyor. Rekor düzeyde bir soygunun ardından, korkuyu kullanarak para sızdırmak ya da kafa karışıklığı yaymak isteyen herkes bunu yapabilir. Asıl risk, kullanıcıların güveninin zarar görmesi; yanlış bir alarm bile bu güveni sarsabilir. Bu yüzden yalnızca yalanlamalar değil, net ve doğrulanabilir açıklamalar gerekiyor.
Sık sorulan sorular
Binance yeni bir veri ihlali yaşadı mı?
Binance'e göre hayır. Borsa, sistemlerinde bir ihlal olduğuna dair herhangi bir kanıt bulunmadığını söylüyor. Şu an bağımsız bir doğrulama yok.
ShinyHunters kim?
Siber suç dünyasında bilinen bir şantaj grubudur. Kaynaklara göre gönderiyi paylaşan kişi, bu ismin ününden faydalanmaya çalışıyor olabilir.
Suçlular ne kadar istiyor?
900.000 dolar istiyorlar. Gönderi 335 milyon kullanıcının etkilendiğini belirtiyor ve Binance ödemezse verilerin yayılacağını ima ediyor.
Veriler başka bir yerden gelmiş olabilir mi?
Bu mümkün. Binance, benzer vakaların çoğunda verilerin borsanın sistemlerinden değil, kullanıcıların cihazlarındaki infostealer yazılımlarıyla çalındığını hatırlatıyor.
Bir Binance kullanıcısı ne yapmalı?
Parolalarını, 2FA kodlarını, seed phrase ifadelerini ve özel anahtarlarını paylaşmamalı. Binance'in de belirttiği gibi oltalama girişimlerine karşı dikkatli olmalı.
Önümüzdeki haftalarda Binance'te nelere bakmalı?
Duyurular değil, kanıt gerekiyor. Belirleyici olan, doğrulanabilir veri örnekleri ve 6,3 milyar dolarlık soygunla ilgili soruşturmanın seyri.
- Forumda veri örneklerinin görünüp görünmediğini ve bağımsız uzmanların bunları doğrulayıp doğrulamadığını takip et.
- Binance ve FBI'ın saldırının kaynağı ve fonların geri alınmasıyla ilgili güncellemelerini izle.
- 9to5Mac podcast'inde bahsedilen, Binance'in Mac'teki kötü amaçlı yazılımla ilgili ilk açıklamasını oku.



