
 Ing. Calogero Bono
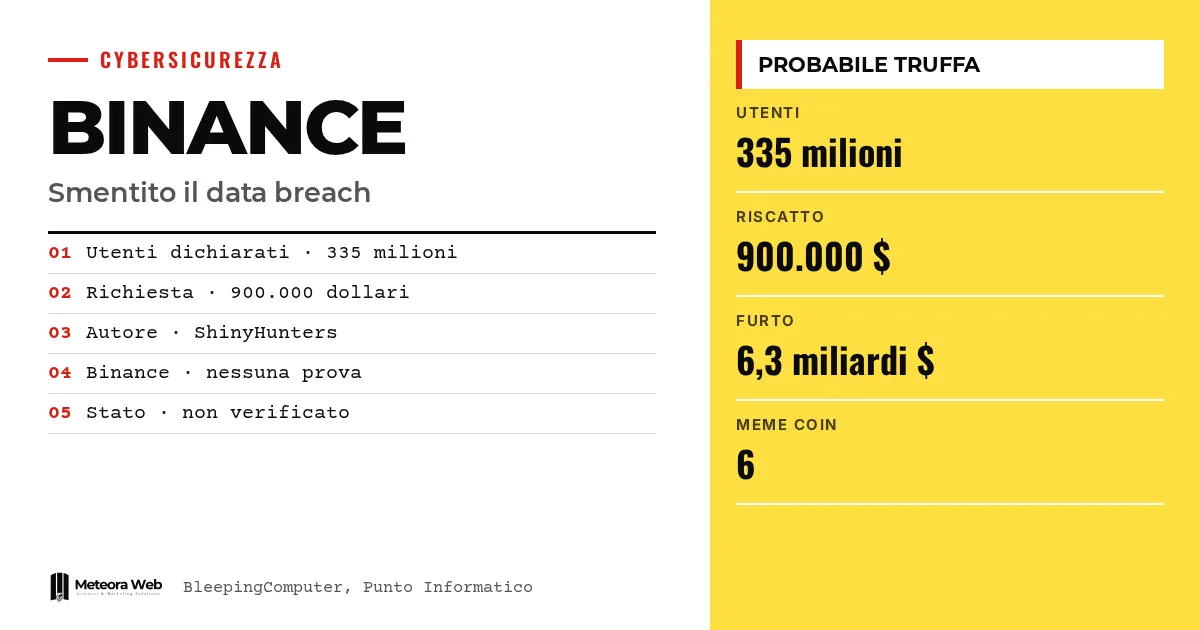
Binance zaprzecza, jakoby doszło do kolejnego wycieku danych. Użytkownik z podziemnego forum, który podaje się za ShinyHunters, twierdzi, że ma dane 335 milionów klientów, i żąda 900 000 dolarów za to, by ich nie upublicznić. Giełda mówi o prawdopodobnej próbie oszustwa. Sprawa pojawia się kilka dni po kradzieży około 6,3 miliarda dolarów przypisywanej hakerom z Korei Północnej, dlatego przyciąga uwagę.
Kilka pojęć, zanim przejdziemy do faktów. Wyciek danych to naruszenie systemów prowadzące do kradzieży danych. KYC (Know Your Customer) to dokumenty tożsamości, które giełda zbiera, by zweryfikować klientów. Infostealer to malware, który kradnie hasła i dane bezpośrednio z urządzenia ofiary. Meme coin to kryptowaluta powstała dla żartu lub mody, łatwa do stworzenia. Pula płynności to rezerwa tokenów w zdecentralizowanej giełdzie, wykorzystywana do wymiany.
Co się stało z rzekomym wyciekiem danych z Binance?
Według BleepingComputer sprawca wystawił na sprzedaż na świeżo założonym forum to, co według niego jest zapisem danych 335 milionów użytkowników. Lista obejmuje dokumenty KYC, informacje o wewnętrznej infrastrukturze, hasła, klucze prywatne portfeli, historię transakcji, adresy e-mail i numery telefonów.
Żądana kwota to 900 000 dolarów. Autor pisze, że Binance ma „dwie opcje”, i streszcza je jako „zapłacić albo ujawnić”. Jak relacjonuje Punto Informatico, ta suma miałaby być dokładnie okupem, który giełda powinna zapłacić.
Dlaczego Binance mówi o oszustwie?
Rzecznik powiedział BleepingComputer, że nie znaleziono dowodów na kompromitację systemów, danych KYC, poświadczeń ani kluczy prywatnych. Dodaje, że podobne przypadki często dotyczyły danych zebranych przez infostealery na urządzeniach użytkowników, a nie naruszenia w giełdzie.
Binance wskazuje też niespójności w ogłoszeniu.
- Nie posiada kluczy prywatnych zewnętrznych portfeli użytkowników.
- Nie przechowuje haseł w postaci jawnej.
- Nie działa już w niektórych krajach wymienionych w poście.
Także inni użytkownicy forum byli sceptyczni. Pytali, po co sprzedawać dane, skoro ktoś, kto naprawdę ma klucze do wszystkich portfeli, mógłby je po prostu opróżnić.
Jaki jest związek z kradzieżą na 6,3 miliarda?
Nie udowodniono żadnego związku. Kontekst jednak ma znaczenie. Binance potwierdziło, że hakerzy z Korei Północnej nakłonili pracownika do zainstalowania malware podczas fałszywej rozmowy o pracę, kradnąc około 6,34 miliarda dolarów. Pisaliśmy o tym w tym artykule o fałszywej rozmowie kwalifikacyjnej.
FBI przypisało atak grupie TraderTraitor, wspieranej przez państwo północnokoreańskie, znanej również jako Lazarus Group, Jade Sleet i APT38. Piszemy o tym także w tekście o wznowieniu wypłat. Grupa była już wcześniej powiązana z kradzieżą 1,5 miliarda z Bybit w lutym 2025 roku.
Jak przestępcy piorą skradzione fundusze?
Eksperci z Elliptic wykryli technikę wykorzystującą meme coiny. Około 430 000 dolarów zostało przepranych w sieci blockchain NEAR za pośrednictwem puli płynności w zdecentralizowanej giełdzie.
Przestępcy stworzyli sześć meme coinów i wymienili ich tokeny na prawdziwe aktywa w puli. W ten sposób przesuwali środki między portfelami, przechodząc przez pulę. Transakcje pozostają w publicznym blockchainie i można je śledzić, ale ta technika utrudnia śledztwa.
Ograniczenia, o których warto wiedzieć
Nie ma niezależnej weryfikacji danych wystawionych na sprzedaż. Zaprzeczenie pochodzi od Binance, czyli strony zainteresowanej, a żadne źródło nie pokazuje próbek danych. Nie wiemy, kim naprawdę jest autor postu. Punto Informatico mówi o silnym podejrzeniu, nie o pewności. Pozostaje też hipoteza, że w obiegu są stare dane zebrane przez infostealery. Obraz może się zmienić, jeśli pojawią się próbki, które da się sprawdzić.
Co się zmienia dla osób pracujących z technologią
Dla osób korzystających z giełdy lub zarządzających kryptowalutami w firmie największym realnym zagrożeniem jest phishing. Binance radzi, by nigdy nie udostępniać haseł, kodów 2FA, fraz seed ani kluczy prywatnych. Kto dostaje e-maile powołujące się na rzekomy wyciek danych, powinien zachować ostrożność.
Dotyczy to także tych, którzy przetwarzają dane klientów. Jeśli ktoś pisze, że ma twoje dane i żąda okupu, najpierw sprawdź. Jeśli natomiast naruszenie faktycznie miało miejsce, obowiązują zasady opisane w naszym przewodniku po zgłaszaniu naruszeń RODO.
Nasza opinia
Zaprzeczenie jest wiarygodne, ale nie wystarczy ufać słowu firmy. Wskazówki techniczne są solidne, zwłaszcza paradoks kluczy prywatnych. Uderza jednak moment. Po rekordowej kradzieży każdy może wykorzystać strach, by wyłudzić pieniądze albo siać wątpliwości. Prawdziwym ryzykiem pozostaje zaufanie użytkowników, które słabnie także przy fałszywym alarmie. Dlatego potrzebne są jasne i sprawdzalne komunikaty, a nie same zaprzeczenia.
Często zadawane pytania
Czy Binance doznało nowego wycieku danych?
Nie, według Binance. Giełda twierdzi, że nie znalazła dowodów na kompromitację swoich systemów. Na razie nie ma niezależnej weryfikacji.
Kim jest ShinyHunters?
To znana grupa wymuszeń w cyberprzestępczości. Źródła uważają, że autor postu wykorzystuje jej nazwę, by skorzystać z jej rozgłosu.
Ile żądają przestępcy?
Żądają 900 000 dolarów. W poście podano 335 milionów zagrożonych użytkowników i grożono publikacją danych, jeśli Binance nie zapłaci.
Czy dane mogły pochodzić skądś indziej?
To możliwe. Binance przypomina, że podobne przypadki często dotyczyły danych wykradzionych przez infostealery z urządzeń użytkowników, a nie z jej systemów.
Co powinien zrobić użytkownik Binance?
Nie udostępniać haseł, kodów 2FA, fraz seed ani kluczy prywatnych. Uważać na próby phishingu, na co zwraca uwagę sama Binance.
Na co zwrócić uwagę w najbliższych tygodniach w sprawie Binance?
Potrzebne są dowody, a nie komunikaty. Liczą się sprawdzalne próbki danych oraz rozwój śledztwa w sprawie kradzieży na 6,3 miliarda.
- Sprawdzaj, czy na forum pojawiają się próbki danych i czy niezależni eksperci je weryfikują.
- Śledź aktualizacje Binance i FBI dotyczące przypisania ataku oraz odzyskiwania środków.
- Przeczytaj wstępny raport Binance o malware na Macach, o którym mówi podcast 9to5Mac.



