
 Ing. Calogero Bono
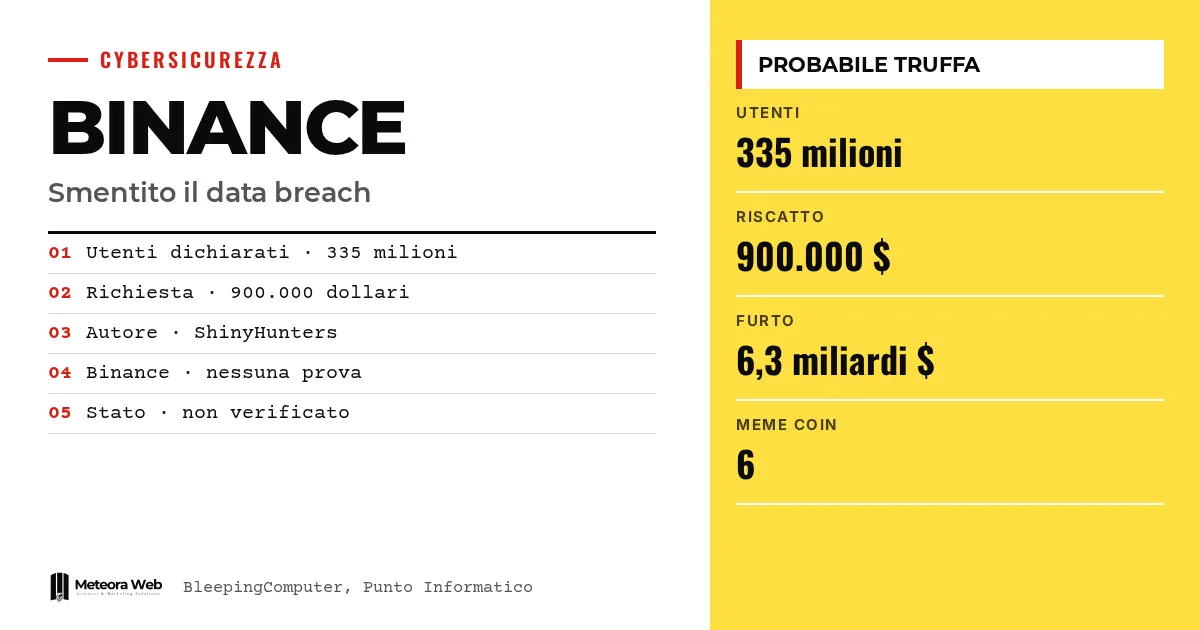
बिनेंस ने किसी नए डेटा ब्रीच का शिकार होने की बात से इनकार किया है। एक गुमनाम फोरम पर ShinyHunters नाम से सक्रिय एक उपयोगकर्ता का दावा है कि उसके पास 33.5 करोड़ ग्राहकों का डेटा है और वह इसे सार्वजनिक न करने के बदले 9,00,000 डॉलर मांग रहा है। एक्सचेंज इसे संभावित धोखाधड़ी बता रहा है। यह खबर उस घटना के कुछ दिन बाद आई है जिसमें हैकर्स, जिन्हें उत्तर कोरिया से जोड़ा गया है, लगभग 6.3 अरब डॉलर चुरा ले गए थे, इसलिए इस मामले पर काफी ध्यान गया है।
कुछ शब्द, तथ्यों में जाने से पहले। डेटा ब्रीच वह उल्लंघन है जिसमें सिस्टम से डेटा चोरी हो जाता है। KYC (Know Your Customer) वे पहचान दस्तावेज़ हैं जिन्हें एक्सचेंज ग्राहकों की पुष्टि के लिए जमा कराते हैं। इन्फोस्टीलर एक मैलवेयर है जो सीधे पीड़ित के डिवाइस से पासवर्ड और डेटा चुराता है। मीम कॉइन एक क्रिप्टोकरेंसी है जो मज़ाक या चलन के लिए बनती है और इसे आसानी से बनाया जा सकता है। लिक्विडिटी पूल विकेंद्रीकृत एक्सचेंज पर टोकन का वह भंडार है जो ट्रेडिंग के लिए इस्तेमाल होता है।
बिनेंस के कथित डेटा ब्रीच में क्या हुआ?
BleepingComputer के अनुसार, एक दुर्भावनापूर्ण व्यक्ति ने एक नए बने फोरम पर उन रिकॉर्ड्स की बिक्री का प्रस्ताव रखा है जो उसके अनुसार 33.5 करोड़ उपयोगकर्ताओं के हैं। इस सूची में KYC दस्तावेज़, आंतरिक इंफ्रास्ट्रक्चर की जानकारी, पासवर्ड, वॉलेट की प्राइवेट की, लेन-देन का इतिहास, ईमेल और फोन नंबर शामिल बताए गए हैं।
मांग 9,00,000 डॉलर की है। लेखक लिखता है कि बिनेंस के सामने «दो विकल्प» हैं और उन्हें «भुगतान करो या डेटा सार्वजनिक होगा» कहकर समेटता है। Punto Informatico की रिपोर्ट के अनुसार, यही राशि वह फिरौती है जो एक्सचेंज को चुकानी होगी।
बिनेंस इसे धोखाधड़ी क्यों कह रहा है?
एक प्रवक्ता ने BleepingComputer से कहा कि उन्हें सिस्टम, KYC डेटा, क्रेडेंशियल या प्राइवेट की के समझौते का कोई सबूत नहीं मिला। उन्होंने यह भी जोड़ा कि ऐसे मामले अक्सर उपयोगकर्ताओं के डिवाइस से इन्फोस्टीलर द्वारा जुटाए डेटा से जुड़े होते हैं, न कि एक्सचेंज के उल्लंघन से।
बिनेंस ने घोषणा में कुछ विसंगतियां भी गिनाई हैं।
- वह उपयोगकर्ताओं के बाहरी वॉलेट की प्राइवेट की नहीं रखता।
- वह पासवर्ड सादे रूप में नहीं रखता।
- पोस्ट में बताए गए कुछ देशों में वह अब काम नहीं करता।
फोरम के कुछ अन्य सदस्य भी संदेह में थे। उनका सवाल था कि जिसके पास सचमुच सारे वॉलेट की चाबियां हों, वह डेटा बेचने के बजाय उन्हें खाली क्यों नहीं कर देगा।
6.3 अरब डॉलर की चोरी से क्या संबंध है?
कोई साबित संबंध नहीं है। पर संदर्भ मायने रखता है। बिनेंस ने पुष्टि की है कि उत्तर कोरियाई हैकर्स ने एक नकली इंटरव्यू के दौरान एक कर्मचारी से मैलवेयर इंस्टॉल करवाया, और लगभग 6.34 अरब डॉलर चुरा लिए। इस पर हमने नकली इंटरव्यू वाले इस लेख में लिखा है।
FBI ने इस हमले को TraderTraitor से जोड़ा है, वह समूह जिसे उत्तर कोरियाई सरकार का समर्थन प्राप्त है और जो Lazarus Group, Jade Sleet और APT38 नामों से भी जाना जाता है। इस पर हमारी निकासी फिर से शुरू होने वाली रिपोर्ट भी देखें। यही समूह फरवरी 2025 में Bybit से 1.5 अरब डॉलर की चोरी से भी जुड़ा था।
चुराए गए फंड को कैसे घुमाया जा रहा है?
Elliptic के विशेषज्ञों ने मीम कॉइन का इस्तेमाल करने वाली एक तकनीक पकड़ी है। लगभग 4,30,000 डॉलर NEAR ब्लॉकचेन पर एक विकेंद्रीकृत एक्सचेंज के लिक्विडिटी पूल के ज़रिए घुमाए गए।
अपराधियों ने छह मीम कॉइन बनाए और पूल में उनके टोकन को असली एसेट से बदला। इस तरह वे पूल से गुजरते हुए वॉलेट के बीच फंड खिसकाते रहे। लेन-देन सार्वजनिक ब्लॉकचेन पर दर्ज रहते हैं और उन्हें ट्रेस किया जा सकता है, लेकिन यह तरीका जांच को धीमा कर देता है।
ध्यान रखने योग्य सीमाएं
बिक्री के लिए रखे गए डेटा की किसी स्वतंत्र एजेंसी से जांच नहीं हुई है। खंडन बिनेंस की ओर से आया है, जो स्वयं इस मामले में पक्षकार है, और किसी भी स्रोत ने डेटा के नमूने नहीं दिखाए हैं। पोस्ट लिखने वाला असल में कौन है, यह भी पता नहीं है। Punto Informatico भी इसे मज़बूत संदेह कहता है, पक्की बात नहीं। यह संभावना बनी हुई है कि पुराना डेटा प्रसारित हो रहा हो, जो इन्फोस्टीलर से इकट्ठा किया गया हो। जांच योग्य नमूने सामने आने पर तस्वीर बदल सकती है।
डिजिटल काम करने वालों के लिए क्या बदलता है
जो लोग एक्सचेंज इस्तेमाल करते हैं या कंपनी में क्रिप्टो संभालते हैं, उनके लिए सबसे ठोस खतरा फिशिंग है। बिनेंस सलाह देता है कि पासवर्ड, 2FA कोड, सीड फ्रेज़ या प्राइवेट की कभी साझा न करें। जो ईमेल किसी कथित डेटा चोरी का ज़िक्र करें, उन पर भरोसा करने से बचें।
यह बात उन पर भी लागू होती है जो ग्राहकों का डेटा संभालते हैं। अगर कोई लिखे कि उसके पास आपका डेटा है और फिरौती मांगे, तो भुगतान से पहले जांच लें। अगर उल्लंघन सच में हुआ है, तो हमारी GDPR सूचना गाइड में बताए दायित्व लागू होते हैं।
हमारी राय
खंडन विश्वसनीय लगता है, लेकिन सिर्फ कंपनी की बात पर भरोसा काफी नहीं है। तकनीकी संकेत मज़बूत हैं, खासकर प्राइवेट की वाला विरोधाभास। फिर भी समय पर ध्यान जाता है। एक रिकॉर्ड चोरी के बाद कोई भी डर का फायदा उठाकर पैसे ऐंठ सकता है या शक फैला सकता है। असली जोखिम उपयोगकर्ताओं के भरोसे का है, जो झूठी चेतावनी से भी टूटता है। इसलिए केवल खंडन नहीं, स्पष्ट और जांच योग्य संवाद की ज़रूरत है।
अक्सर पूछे जाने वाले प्रश्न
क्या बिनेंस को नए डेटा ब्रीच का सामना करना पड़ा है?
बिनेंस के अनुसार नहीं। एक्सचेंज कहता है कि उसे अपने सिस्टम के समझौते का कोई सबूत नहीं मिला। अभी किसी स्वतंत्र एजेंसी ने इसकी पुष्टि नहीं की है।
ShinyHunters कौन है?
यह साइबर अपराध की दुनिया में जाना-माना एक्सटॉर्शन समूह है। जानकारों का मानना है कि पोस्ट लिखने वाला इसकी प्रसिद्धि का फायदा उठाने के लिए इसका नाम इस्तेमाल कर रहा है।
अपराधी कितनी रकम मांग रहे हैं?
वे 9,00,000 डॉलर मांग रहे हैं। पोस्ट में 33.5 करोड़ उपयोगकर्ताओं के प्रभावित होने का दावा है और भुगतान न होने पर डेटा सार्वजनिक करने की धमकी है।
क्या डेटा कहीं और से आ सकता है?
यह संभव है। बिनेंस याद दिलाता है कि ऐसे मामले अक्सर उपयोगकर्ताओं के डिवाइस पर इन्फोस्टीलर से चुराए गए डेटा से जुड़े होते हैं, न कि एक्सचेंज के सिस्टम से।
बिनेंस उपयोगकर्ता को क्या करना चाहिए?
पासवर्ड, 2FA कोड, सीड फ्रेज़ या प्राइवेट की साझा न करें। फिशिंग की कोशिशों से सावधान रहें, यही सलाह खुद बिनेंस ने दी है।
बिनेंस के मामले में अगले कुछ हफ्तों में क्या देखें
घोषणाएं नहीं, सबूत चाहिए। फोरम पर डेटा के जांच योग्य नमूने और 6.3 अरब डॉलर की चोरी की जांच में आगे क्या होता है, यही मायने रखेगा।
- देखें कि फोरम पर डेटा के नमूने आते हैं या नहीं और स्वतंत्र विशेषज्ञ उन्हें सत्यापित करते हैं या नहीं।
- बिनेंस और FBI की ओर से जिम्मेदारी तय होने और फंड वापसी पर आने वाली जानकारी पर नज़र रखें।
- बिनेंस के मैक पर मैलवेयर से जुड़े शुरुआती विवरण को भी पढ़ें, जिसका ज़िक्र 9to5Mac के पॉडकास्ट में हुआ है।



