
 Ing. Calogero Bono
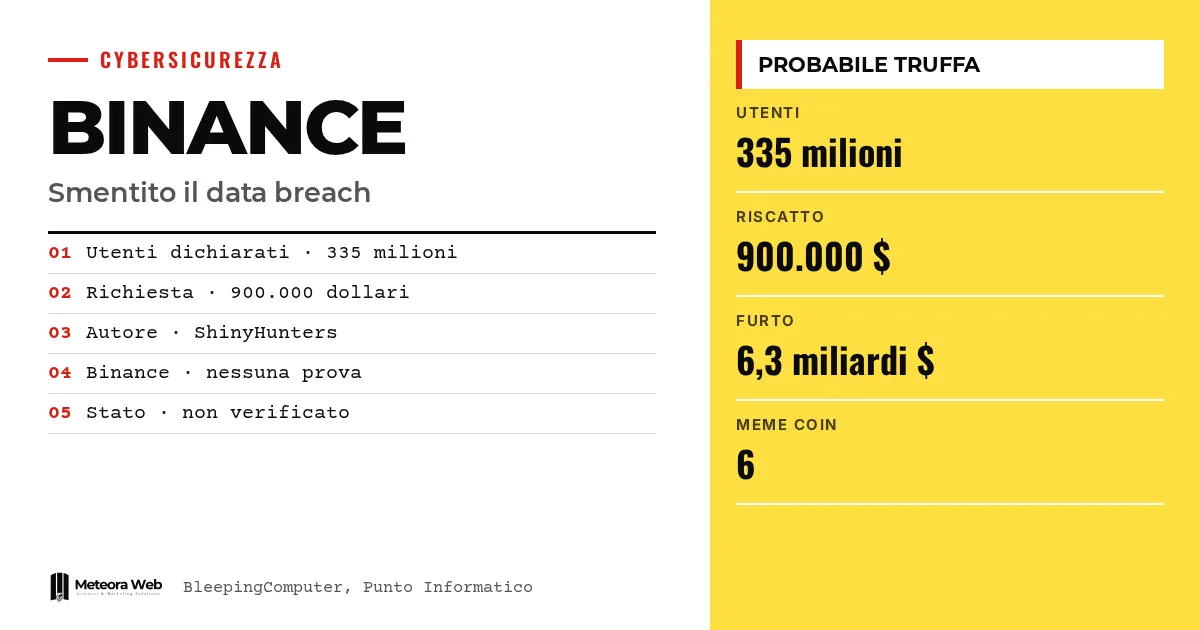
Binance ha negado haber sufrido una nueva filtración de datos. Un usuario de un foro clandestino, que usa el nombre ShinyHunters, asegura tener los datos de 335 millones de clientes y pide 900.000 dólares para no difundirlos. El exchange habla de probable estafa. El caso llega pocos días después del robo de unos 6.300 millones de dólares atribuido a hackers norcoreanos, y por eso la noticia ha atraído atención.
Algunos términos, antes de entrar en los hechos. Filtración de datos es una violación de los sistemas que lleva al robo de información. KYC (Conoce a tu cliente) son los documentos de identidad que un exchange recopila para verificar a sus clientes. Infostealer es un malware que roba contraseñas y datos directamente del dispositivo de la víctima. Meme coin es una criptomoneda nacida como broma o por moda, fácil de crear. Pool de liquidez es una reserva de tokens en un exchange descentralizado, usada para los intercambios.
¿Qué ha pasado con la presunta filtración de datos de Binance?
Según BleepingComputer, un actor malicioso ha puesto a la venta en un foro recién creado lo que dice ser los registros de 335 millones de usuarios. La lista incluye documentos KYC, información sobre la infraestructura interna, contraseñas, claves privadas de wallets, historial de transacciones, correos electrónicos y números de teléfono.
La petición es de 900.000 dólares. El autor escribe que a Binance le quedan «dos opciones» y las resume en «pagar o difundir». Como informa Punto Informatico, esa cifra sería precisamente el rescate que el exchange debería pagar.
¿Por qué Binance habla de estafa?
Un portavoz dijo a BleepingComputer que no ha encontrado pruebas de que los sistemas, los datos KYC, las credenciales o las claves privadas hayan sido comprometidos. Añade que casos similares han implicado con frecuencia datos recopilados por infostealers en los dispositivos de los usuarios, y no una violación del exchange.
Binance también señala incoherencias en el anuncio.
- No posee las claves privadas de las wallets externas de los usuarios.
- No almacena las contraseñas en texto plano.
- Ya no opera en algunos de los países citados en la publicación.
Otros usuarios del foro también se mostraban escépticos. Preguntaron por qué vendería los datos quien realmente tuviera las claves de todas las wallets, ya que podría vaciarlas.
¿Qué relación tiene con el robo de 6.300 millones?
No hay relación demostrada. El contexto, sin embargo, pesa. Binance ha confirmado que hackers norcoreanos indujeron a un empleado a instalar malware durante una falsa entrevista de trabajo, robando unos 6.340 millones de dólares. Escribimos sobre ello en este artículo sobre la falsa entrevista.
El FBI atribuyó el ataque a TraderTraitor, un grupo respaldado por el Estado norcoreano, también conocido como Lazarus Group, Jade Sleet y APT38. Hablamos también en el que trata sobre la reapertura de los retiros. El grupo ya estaba ligado al robo de 1.500 millones en Bybit en febrero de 2025.
¿Cómo están blanqueando los fondos robados?
Los expertos de Elliptic han identificado una técnica que utiliza meme coins. Unos 430.000 dólares se han blanqueado en la blockchain NEAR a través de un pool de liquidez en un exchange descentralizado.
Los criminales crearon seis meme coins e intercambiaron sus tokens por activos reales en el pool. Así movieron fondos entre wallets pasando por el pool. Las transacciones permanecen en la blockchain pública y pueden rastrearse, pero la técnica ralentiza las investigaciones.
Límites que conviene conocer
No hay una verificación independiente de los datos en venta. La negativa procede de Binance, parte interesada, y ninguna fuente muestra muestras de los datos. No sabemos quién es realmente el autor de la publicación. Punto Informatico habla de fuerte sospecha, no de certeza. Sigue abierta la hipótesis de que circulen datos antiguos, recopilados por infostealers. El panorama puede cambiar si aparecen muestras verificables.
Qué cambia para quien trabaja con lo digital
Para quien usa un exchange o gestiona criptomonedas en una empresa, el riesgo más concreto es el phishing. Binance recomienda no compartir nunca contraseñas, códigos 2FA, frases semilla o claves privadas. Quien reciba correos que mencionan un supuesto robo de datos debe desconfiar.
Vale también para quien gestiona datos de clientes. Si alguien te escribe diciendo que tiene tus datos y pide un rescate, verifica antes de pagar. Si en cambio la brecha existe, se activan las obligaciones descritas en nuestra guía sobre la notificación según el RGPD.
Nuestra opinión
La negativa es plausible, pero no basta con fiarse de la palabra de la empresa. Los indicios técnicos son sólidos, sobre todo la paradoja de las claves privadas. Llama la atención, sin embargo, el momento. Tras un robo récord, cualquiera puede aprovechar el miedo para extorsionar o sembrar dudas. El riesgo real sigue siendo la confianza de los usuarios, que se resquebraja incluso con una falsa alarma. Por eso hacen falta comunicaciones claras y verificables, no solo desmentidos.
Preguntas frecuentes
¿Binance ha sufrido una nueva filtración de datos?
No, según Binance. El exchange dice no haber encontrado pruebas de compromiso de sus sistemas. Por ahora no existe una verificación independiente.
¿Quién es ShinyHunters?
Es un grupo de extorsión conocido en el cibercrimen. Las fuentes consideran que el autor de la publicación usa su nombre para aprovechar su notoriedad.
¿Cuánto piden los criminales?
Piden 900.000 dólares. La publicación indica 335 millones de usuarios afectados y amenaza con difundir los datos si Binance no paga.
¿Los datos podrían proceder de otro lugar?
Es posible. Binance recuerda que casos similares han implicado con frecuencia datos robados por infostealers en los dispositivos de los usuarios, no en sus sistemas.
¿Qué debe hacer un usuario de Binance?
No compartir contraseñas, códigos 2FA, frases semilla ni claves privadas. Mantente atento a los intentos de phishing, una recomendación del propio Binance.
Qué vigilar en las próximas semanas sobre Binance
Hacen falta pruebas, no anuncios. Importan las muestras verificables de los datos y la evolución de la investigación sobre el robo de 6.300 millones.
- Comprueba si aparecen muestras de los datos en el foro y si expertos independientes las verifican.
- Sigue las actualizaciones de Binance y del FBI sobre la atribución y la recuperación de los fondos.
- Lee el informe inicial de Binance sobre el malware en Mac, del que habla el podcast de 9to5Mac.



