
 Ing. Calogero Bono
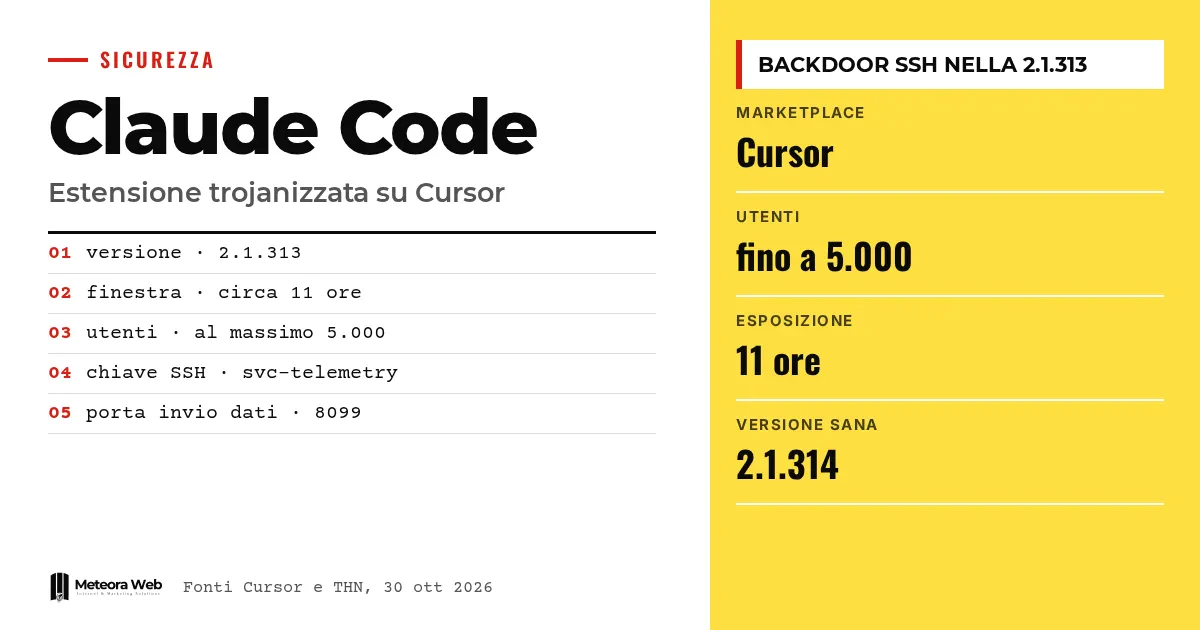
Am 29. Oktober 2026 war eine manipulierte Version der Claude-Code-Erweiterung von Anthropic etwa 11 Stunden lang im Marketplace von Cursor verfügbar, dem KI-gestützten Code-Editor. Sie trug die Nummer 2.1.313 und versuchte, eine dauerhafte SSH-Backdoor zu installieren. Cursor spricht von höchstens 5.000 betroffenen Nutzern. Die Meldung ist wichtig, weil das Paket mit der Identität des echten Herausgebers erschien. Wer automatische Updates aktiviert hatte, kann es daher erhalten haben, ohne irgendetwas zu tun.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. Eine Backdoor ist ein versteckter Zugang zu einem Computer, der für denjenigen offen bleibt, der ihn eingerichtet hat. SSH ist das Protokoll, mit dem man sich von außen auf einen Rechner über die Kommandozeile verbindet. Ein Reverse Tunnel ist eine Verbindung, die vom Rechner des Opfers zum Angreifer aufgebaut wird, sodass Firewalls und Router umgangen werden. Ein Marketplace für Erweiterungen ist der Shop, aus dem der Editor Zusatzkomponenten herunterlädt. Ein Supply-Chain-Angriff zielt auf einen Zulieferer oder einen Vertriebsweg statt auf das eigentliche Ziel.
Was ist auf Cursor passiert?
Laut BleepingComputer wurde die Version 2.1.313 zwischen 2.27 und 13.35 Uhr Pazifischer Zeit am 29. Oktober verteilt. Cursor baut auf Visual Studio Code auf, dem Open-Source-Editor von Microsoft, und unterstützt dessen Erweiterungen. Die Erweiterung Claude Code bringt den Programmierassistenten von Anthropic direkt in den Editor.
Cursor erklärte, die schädliche Version stamme nicht von Anthropic. The Hacker News weist jedoch darauf hin, dass diese Klarstellung das Problem nicht löst. Die Urheber haben das Paket nämlich unter der offiziellen Kennung der Erweiterung, anthropic.claude-code, verbreitet und nicht als Kopie unter anderem Namen. Für alle, die es im Editor sahen, wirkte es wie ein normales Update.
Jenn Gile, Mitgründerin von OpenSourceMalware, erklärte, das Paket enthalte einen 66 Zeilen langen bösartigen Loader, der vor dem legitimen Code eingefügt wurde. Der Rest der Erweiterung blieb laut den Forschern von Phorion und OpenSourceMalware, die BleepingComputer zitiert, unverändert. Deshalb funktionierte das Paket weiterhin wie vorgesehen.
Cursor entfernte die Erweiterung und schloss den gesamten Marketplace vorübergehend, um die übrigen Erweiterungen zu prüfen und alle Zugangsschlüssel zu rotieren. Zusammen mit dem Hosting-Anbieter ließ das Unternehmen außerdem den Server des Angreifers abschalten. Nach der internen Untersuchung erklärt die Firma, sie habe keine Hinweise auf weitere kompromittierte Versionen oder auf eine Manipulation der offiziellen Distribution gefunden.
Wie funktionierte der Schadcode?
Der Code startet, sobald sich die Erweiterung lädt, ohne dass du Claude Code überhaupt benutzen musst. Laut The Hacker News wird er nach dem Start von VS Code und beim Öffnen der Webview aktiv. Danach läuft eine genau festgelegte Abfolge ab.
- Er fügt der Datei
~/.ssh/authorized_keyseinen Schlüssel des Angreifers hinzu, der mit «svc-telemetry» beschriftet ist, damit er harmlos aussieht. - Er versucht, den Rechner unter Windows, Linux und macOS per SSH erreichbar zu machen, und öffnet einen Reverse Tunnel zu einer IP-Adresse, die der Angreifer kontrolliert.
- Er richtet Persistenz ein, also eine geplante Aufgabe, einen crontab-Eintrag oder einen LaunchAgent, mit Verbindungsversuchen etwa jede Minute unter macOS und Windows.
- Er sendet die Daten des Rechners unverschlüsselt per HTTP über Port 8099 an einen Server des Angreifers.
Zu den gesammelten Daten gehören öffentliche IP, Hostname und lokaler Benutzername, Betriebssystem und CPU-Architektur, Home- und Arbeitsverzeichnis, die globale Git-E-Mail-Adresse sowie die Namen von bis zu 40 Umgebungsvariablen, die Wörter wie KEY, TOKEN, SECRET, PASS, AWS oder GCP enthalten. Die Werte der Variablen landen nicht in der ersten Nachricht. Wie der Forscher Paul McCarty anmerkt, verraten die Namen aber schon, welche Cloud-Dienste und welche Zugangsdaten eingerichtet sind.
Die Fehler der Angreifer
Laut Phorion hätten Fehler in den Routinen zur SSH-Konfiguration auf vielen Windows- und macOS-Systemen den Fernzugriff verhindert. Unter macOS prüft die Schadsoftware den Status des Fernzugriffs mit einem Befehl, der ohne Rechte läuft, und erhält dabei einen Fehler statt des Status. SSH aktiviert sie nur, wenn sie das Wort «Off» sieht, und überspringt damit den Schritt. Unter Windows versucht sie, den OpenSSH-Server über /bin/sh zu installieren, eine Unix-Shell, die unter Windows normalerweise nicht vorhanden ist.
Auch Cursor erklärt in seiner Analyse, dass das Aktivieren des SSH-Dienstes Administratorrechte erfordert, die die Erweiterung in der Regel nicht hat. Der Tunnel gewährt daher keinen Zugriff, wenn der SSH-Server nicht bereits lief. Schlüssel, Persistenz und das Senden der Daten bleiben trotzdem aktiv.
Wie erkennst du, ob du betroffen bist?
Cursor schätzt höchstens 5.000 Nutzer, die die Version im Zeitfenster von etwa 11 Stunden installiert haben. Das Unternehmen kündigte außerdem an, die betroffenen Nutzer direkt zu kontaktieren. Gile warnt, dass alle, die Claude Code im automatischen Update hatten, die Schadsoftware erhalten haben können. Das Zeitfenster war kurz, aber bei einem automatischen Update reicht das schon.
Die erste Prüfung, die BleepingComputer nennt, ist die Suche nach einem SSH-Schlüssel mit dem Namen «svc-telemetry» auf dem Rechner. Wenn sich eine Betroffenheit bestätigt, solltest du den Anweisungen von Cursor folgen. Für betroffene Rechner empfiehlt sich, sie vom Netz zu trennen, erreichbare Geheimnisse zu rotieren, Sitzungen zu beenden und die Umgebung aus sicheren Backups neu aufzusetzen. The Hacker News rät zusätzlich, den nicht autorisierten Schlüssel und alle Persistenzmechanismen zu entfernen. Cursor betont, die Schritte auch dann durchzuführen, wenn der SSH-Zugriff fehlgeschlagen ist.
Wer Claude Code über Open VSX oder den offiziellen Marketplace von Microsoft installiert hat, ist laut den Berichten nicht betroffen. Die ersten Meldungen nannten auch diese Kanäle, sie wurden aber korrigiert, und Cursor ist die einzig bestätigte Quelle der schädlichen Version.
Was sagt die Version 2.1.314?
The Hacker News berichtet, dass die schädliche Version bis zum 30. Oktober 2026 entfernt wurde und Anthropic die Version 2.1.314 auf Open VSX und im Marketplace von Microsoft veröffentlicht hat. Die offiziellen Release-Notes auf GitHub erwähnen im lesbaren Teil, den wir prüfen konnten, den Vorfall nicht. Sie listen stattdessen Dutzende Korrekturen und einige Neuerungen für Unternehmensumgebungen auf.
Darunter ist die Einstellung permissions.blockWritesOutsideWorkingDirectories, mit der Write, Edit und NotebookEdit Pfade außerhalb der Arbeitsverzeichnisse in jedem Berechtigungsmodus ablehnen. Diese Änderungen hängen nicht mit dem Angriff zusammen, und die Einordnung stammt von uns, wir stellen sie nicht als Antwort darauf dar. Sie zeigen aber, worum es geht, nämlich um die Grenzen für einen Assistenten, der auf die Festplatte schreibt.
Grenzen, die du kennen solltest
- Es ist unklar, wie die Angreifer das Paket unter dem Namen von Anthropic im Marketplace von Cursor veröffentlichen konnten.
- Ob die Systeme von Cursor oder Anthropic kompromittiert wurden, ist nicht geklärt. BleepingComputer hat beide Unternehmen kontaktiert und meldet keine Antworten.
- Die Zahl von 5.000 ist eine von Cursor angegebene Obergrenze und keine von Dritten überprüfte Zählung.
- Weitere Nutzlasten wurden nicht beobachtet, doch der Tunnel hätte bei aktivem SSH das Ausführen von Befehlen oder das Übertragen von Dateien ermöglicht.
- Dass der Zugriff auf vielen Systemen fehlschlug, ist eine Einschätzung von Phorion und Cursor und keine Garantie für jeden einzelnen Rechner.
Was sich für alle ändert, die digital arbeiten
Wer entwickelt, muss nicht nur die Bibliotheken im Blick behalten, die er importiert. Das Risiko steckt auch in den Werkzeugen, mit denen er Code schreibt. Eine Erweiterung hat Zugriff auf Dateien, Umgebungsvariablen und SSH-Schlüssel deines Rechners, oft auch auf die Server deiner Kunden.
Für eine Agentur oder ein Unternehmen mit Entwicklern lautet die praktische Frage, wer was installieren darf. Wenn ein Arbeitslaptop Schlüssel für Produktivsysteme enthält, wird eine kompromittierte Erweiterung zum Problem für alle angebundenen Systeme. Das Thema gehört zum Lieferantenmanagement, wie wir im Leitfaden zum NIS2-Lieferantenregister und zur Supply-Chain-Security für KMU erklären.
Das gilt auch für Server. Wenn du Maschinen mit Hosting und verwalteten Servern betreust, ist die regelmäßige Kontrolle von authorized_keys ein einfacher Schritt, der hier den verdächtigen Schlüssel sichtbar gemacht hätte. Bei KI-Assistenten gilt außerdem, dass die Sicherheitsunterschiede zwischen Anbietern in Ruhe bewertet werden sollten, wie in unserem Vergleich zwischen Claude und OpenAI.
Unsere Einschätzung
Der Satz, die Version stamme nicht von Anthropic, ist technisch richtig und praktisch wenig hilfreich. Für den Nutzer war das Paket Claude Code, mit dem richtigen Namen und einer Versionsnummer, die der echten Reihe folgte. Wenn ein Marketplace das zulässt, schützt der Name des Herausgebers nicht mehr, und die Verantwortung landet bei demjenigen, der installiert.
Der Fall zeigt außerdem eine Grenze automatischer Updates. Sie sind für Sicherheitspatches nützlich, hier waren sie aber der Verbreitungsweg. Wir sagen nicht, dass man sie überall abschalten sollte. Auf Rechnern mit sensiblen Zugängen kostet eine Verzögerung von einigen Stunden oder eine Prüfung der Erweiterungen aber wenig.
Gut fanden wir, wie schnell Cursor den Marketplace geschlossen und den Server des Angreifers abgeschaltet hat. Offen bleibt der zentrale Punkt, nämlich wie die Version veröffentlicht werden konnte. Solange es dafür keine Erklärung gibt, bleibt jede Einschätzung des künftigen Risikos vorläufig. Dass die Angreifer Fehler gemacht haben, hat den Schaden begrenzt, aber darauf sollte man sich beim nächsten Mal nicht verlassen. Wer KI-Assistenten im Code einsetzt, sollte sie mit einer sorgfältigen Prüfung kombinieren, wie wir im Leitfaden zum Code Review mit KI beschreiben.
Häufige Fragen
Bin ich gefährdet, wenn ich Claude Code in VS Code nutze?
In der Regel nicht. Die Quellen melden keine schädlichen Versionen auf Open VSX oder im offiziellen Marketplace von Microsoft. Das Problem betrifft nur alle, die die Erweiterung im Marketplace von Cursor zwischen 2.27 und 13.35 Uhr Pazifischer Zeit am 29. Oktober installiert oder aktualisiert haben.
Wie prüfe ich, ob ich den schädlichen Schlüssel habe?
Öffne die Datei ~/.ssh/authorized_keys und suche nach einem Schlüssel mit der Bezeichnung svc-telemetry. Wenn du ihn findest, folge den Anweisungen von Cursor, trenne die Maschine vom Netz und rotiere die erreichbaren Zugangsdaten.
Konnte der Angreifer auf meinen Computer zugreifen?
Das hängt vom System ab. Laut Cursor und Phorion ist die Aktivierung von SSH auf vielen Windows- und macOS-Rechnern wegen fehlender Rechte oder Fehlern im Code gescheitert, sodass der Tunnel keinen Zugang gewährte. War SSH aber bereits aktiv, bleibt das Risiko bestehen, deshalb solltest du nachsehen.
Wurden meine Passwörter gestohlen?
Laut BleepingComputer stiehlt die Schadsoftware Zugangsdaten nicht direkt. Sie sendet aber Daten wie IP, Benutzername, Git-E-Mail-Adresse und die Namen sensibler Umgebungsvariablen. Mit SSH-Zugriff hätte der Angreifer manuell weitere Daten suchen können.
Sollte ich automatische Updates deaktivieren?
Das ist keine Empfehlung der Quellen. Gile weist darauf hin, dass alle, die sie aktiviert hatten, die Schadsoftware erhalten haben können. Entscheide selbst, abhängig davon, welche Geheimnisse auf deinem Rechner liegen und wie sehr du dem Marketplace vertraust, von dem du herunterlädst.
Was du in den kommenden Monaten im Auge behalten solltest
Wir erwarten Erklärungen von Cursor und Anthropic, wie die Version veröffentlicht werden konnte. Beobachte außerdem, ob ähnliche Fälle in anderen Marketplaces für Erweiterungen auftauchen. Bis dahin gibt es drei praktische Schritte.
- Prüfe
authorized_keysauf Laptops und Servern und entferne Schlüssel, die du nicht kennst. - Halte Produktionsgeheimnisse von Entwicklungsrechnern fern und nutze Zugangsdaten mit kurzer Gültigkeit.
- Erstelle eine Liste der installierten Erweiterungen in deinen Editoren und entferne alles, was du nicht nutzt.



