
 Ing. Calogero Bono
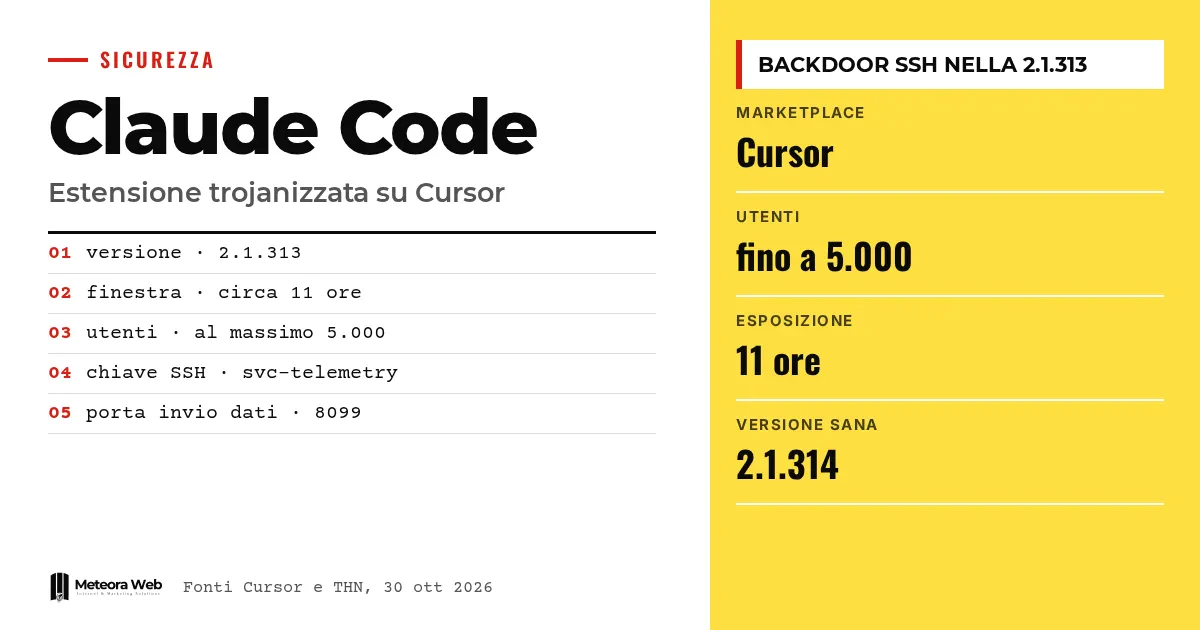
29 октября 2026 года подменённая версия расширения Claude Code от Anthropic была доступна около 11 часов в маркетплейсе Cursor, редакторе кода с искусственным интеллектом. Она имела номер 2.1.313 и пыталась установить постоянный SSH-бэкдор. Cursor говорит, что затронуто не более 5 000 пользователей. Это важно, потому что пакет появился под именем законного издателя, и те, у кого были включены автоматические обновления, могли его получить, ничего не делая.
Несколько терминов, прежде чем перейти к фактам. Бэкдор это скрытый доступ к компьютеру, оставленный для того, кто его установил. SSH это протокол, с помощью которого подключаются к удалённой машине через командную строку. Reverse tunnel это соединение, которое инициирует компьютер жертвы в сторону атакующего, чтобы обойти файрволы и роутеры. Маркетплейс расширений это магазин, откуда редактор скачивает дополнительные компоненты. Атака supply chain бьёт по поставщику или каналу распространения, а не по конечной цели.
Что произошло в Cursor?
По данным BleepingComputer, версия 2.1.313 распространялась с 2.27 до 13.35 по тихоокеанскому времени 29 октября. Cursor построен на Visual Studio Code, открытом редакторе Microsoft, и поддерживает его расширения. Расширение Claude Code добавляет в редактор помощника по программированию от Anthropic.
Cursor заявил, что вредоносная версия не разрабатывалась Anthropic. The Hacker News отмечает, однако, что это уточнение не снимает проблему. Злоумышленники распространяли пакет под официальным идентификатором расширения, anthropic.claude-code, а не как копию с другим названием. Для тех, кто видел его в редакторе, это выглядело как обычное обновление.
Jenn Gile, соучредительница OpenSourceMalware, объяснила, что в пакет был вставлен вредоносный загрузчик из 66 строк перед легитимным кодом. Остальная часть расширения, по словам исследователей Phorion и OpenSourceMalware, которых цитирует BleepingComputer, осталась без изменений. Поэтому пакет продолжал работать как ожидалось.
Cursor удалил расширение и на время закрыл весь маркетплейс, чтобы проверить другие расширения и перевыпустить все ключи доступа. Вместе с хостинг-провайдером компания также отключила сервер атакующего. По итогам внутреннего расследования компания говорит, что не нашла доказательств других скомпрометированных версий или официального канала распространения.
Как работал вредоносный код?
Код запускался при загрузке расширения, без участия пользователя в Claude Code. По The Hacker News, он активировался после старта VS Code и открытия webview. Затем выполнялась определённая последовательность действий.
- В файл
~/.ssh/authorized_keysдобавлялся ключ атакующего с меткой «svc-telemetry», чтобы выглядеть безобидно. - Машина делалась доступной по SSH в Windows, Linux и macOS, и открывался reverse tunnel на IP-адрес, контролируемый атакующим.
- Устанавливалась персистентность – запланированная задача, запись crontab или LaunchAgent, с попытками переподключения примерно каждую минуту в macOS и Windows.
- Данные о машине отправлялись на сервер атакующего незашифрованным HTTP-запросом на порт 8099.
Собираемые данные включали публичный IP, имя хоста и локального пользователя, операционную систему и архитектуру процессора, домашний каталог и рабочую папку, глобальный email Git и названия до 40 переменных окружения, в которых есть слова вроде KEY, TOKEN, SECRET, PASS, AWS или GCP. Значения переменных в первом сообщении не передавались. Как отмечает исследователь Paul McCarty, одних названий достаточно, чтобы понять, какие облачные сервисы и какие учётные данные настроены.
Ошибки атакующих
По данным Phorion, ошибки в процедурах настройки SSH, возможно, помешали удалённому доступу на многих системах Windows и macOS. В macOS вредонос проверяет, включён ли удалённый доступ, командой, запущенной без привилегий, получает ошибку вместо статуса и включает SSH только если видит слово «Off», поэтому этот шаг пропускается. В Windows он пытается установить сервер OpenSSH через /bin/sh, Unix-оболочку, которой обычно там нет.
Cursor в своём анализе также объясняет, что включение службы SSH требует прав администратора, которых у расширения обычно нет. Поэтому туннель не давал доступа, если SSH-сервер не работал заранее. Ключ, персистентность и отправка данных при этом оставались активными.
Как понять, что ты пострадал?
Cursor оценивает число пользователей не более чем в 5 000, среди тех, кто установил версию за примерно 11 часов. Компания также заявила, что напрямую свяжется с затронутыми пользователями. Gile предупреждает, что те, у кого Claude Code обновлялся автоматически, могли получить вредонос. Время присутствия было коротким, но для автоматического обновления этого хватало.
Первая проверка, которую рекомендует BleepingComputer, это поиск на компьютере SSH-ключа с меткой «svc-telemetry». Если заражение подтверждено, нужно следовать инструкциям Cursor. Для затронутых машин рекомендуется изолировать их, сменить доступные секреты, завершить сессии и восстановить окружение из проверенных резервных копий. The Hacker News добавляет – удалить неавторизованный ключ и механизмы персистентности. Cursor настаивает на выполнении всех шагов, даже если SSH-доступ не удался.
Тем, кто установил Claude Code из Open VSX или официального маркетплейса Microsoft, ничего не угрожает. Первые сообщения касались и этих каналов, но их поправили, и Cursor остаётся единственным подтверждённым источником вредоносной версии.
Что известно о версии 2.1.314?
The Hacker News сообщает, что по состоянию на 30 октября 2026 года вредоносная версия удалена, а Anthropic опубликовала 2.1.314 в Open VSX и маркетплейсе Microsoft. Официальные заметки о выпуске на GitHub, в той части, которую нам удалось прочитать, об инциденте не упоминают. Вместо этого там перечислены десятки исправлений и несколько новшеств для корпоративных сред.
Среди них есть параметр permissions.blockWritesOutsideWorkingDirectories, который заставляет Write, Edit и NotebookEdit отказываться от путей за пределами рабочих каталогов во всех режимах разрешений. Эти изменения не связаны с атакой, и это наш вывод, а не ответ на инцидент. Однако они показывают, о чём идёт речь – о границах для ассистента, который пишет на диск.
Ограничения, которые стоит учитывать
- Неясно, как злоумышленники опубликовали пакет от имени Anthropic в маркетплейсе Cursor.
- Неизвестно, были ли скомпрометированы системы Cursor или Anthropic. BleepingComputer обратился к обеим компаниям и не сообщает об ответах.
- Цифра 5 000 это максимум, заявленный Cursor, а не подсчёт, проверенный третьими сторонами.
- Никаких дальнейших полезных нагрузок не зафиксировано, но туннель позволял бы выполнять команды или передавать файлы, если SSH был активен.
- То, что доступ провалился на многих системах, это оценка Phorion и Cursor, а не гарантия для каждой машины.
Что это меняет для тех, кто работает с цифровыми технологиями
Для разработчика риск заключается не только в библиотеках, которые ты подключаешь. Он также в инструментах, которыми ты пишешь код. Расширение имеет доступ к файлам, переменным окружения и SSH-ключам твоей машины, а часто и к серверам клиентов.
Для агентства или компании с разработчиками практический вопрос в том, кто что может устанавливать. Если на рабочем ноутбуке лежат ключи от продакшена, скомпрометированное расширение становится проблемой для всех подключённых систем. Тема относится к управлению поставщиками, как мы объясняем в руководстве по реестру поставщиков NIS2 и безопасности цепочки поставок для малого бизнеса.
Это касается и серверов. Если ты управляешь машинами с хостингом и управляемыми серверами, периодическая проверка authorized_keys это простое действие, которое здесь выявило бы подозрительный ключ. Что касается ИИ-ассистентов, различия в безопасности между поставщиками стоит оценивать спокойно, как в нашем сравнении Claude и OpenAI.
Наше мнение
Фраза «не разработано Anthropic» технически верна и практически малополезна. Для пользователя пакет был Claude Code, с правильным названием и номером версии, который продолжал реальную серию. Когда маркетплейс это позволяет, доверие к имени издателя перестаёт защищать, и ответственность переходит к тому, кто устанавливает.
Случай показывает и ограничение автоматических обновлений. Они полезны для патчей безопасности, но в этом эпизоде стали каналом распространения. Мы не призываем отключать их везде. Мы считаем, что на машинах с чувствительным доступом задержка в несколько часов или проверка расширений стоит недорого.
Быстрота, с которой Cursor закрыл маркетплейс и остановил сервер атакующего, нам показалась правильной. Но главный вопрос остаётся открытым – как была опубликована эта версия. Пока нет объяснения, любая оценка будущего риска предварительна. Ошибка атакующих ограничила ущерб, но рассчитывать на это в следующий раз было бы неосторожно. Тем, кто использует ИИ-ассистентов в коде, стоит дополнять их серьёзным ревью, о котором мы пишем в руководстве по code review с помощью ИИ.
Частые вопросы
Под угрозой ли я, если использую Claude Code в VS Code?
Как правило, нет. Источники не сообщают о вредоносных версиях в Open VSX или официальном маркетплейсе Microsoft. Проблема касается тех, кто установил или обновил расширение из маркетплейса Cursor с 2.27 до 13.35 по тихоокеанскому времени 29 октября.
Как проверить, есть ли у меня вредоносный ключ?
Открой файл ~/.ssh/authorized_keys и поищи ключ с меткой svc-telemetry. Если нашёл, следуй инструкциям Cursor, изолируй машину и смени доступные учётные данные.
Мог ли атакующий войти в мой компьютер?
Зависит от ситуации. По данным Cursor и Phorion, на многих системах Windows и macOS включение SSH провалилось из-за нехватки прав или ошибок в коде, поэтому туннель не давал доступа. Если SSH уже работал, риск сохраняется, так что стоит проверить.
Украли ли мои пароли?
По данным BleepingComputer, вредонос не крадёт учётные данные напрямую. Но он отправляет такие данные, как IP, имя пользователя, email Git и названия чувствительных переменных окружения. Имея SSH-доступ, атакующий мог бы поискать что-то ещё вручную.
Нужно ли отключать автоматические обновления?
Это не рекомендация источников. Gile отмечает, что те, у кого они были включены, могли получить вредонос. Реши сам, исходя из секретов на машине и доверия к маркетплейсу, откуда ты скачиваешь.
Что проверить в ближайшие месяцы
Ждём объяснений от Cursor и Anthropic о том, как была опубликована версия. Также смотри, появятся ли похожие случаи в маркетплейсах расширений. А пока есть три практических шага.
- Проверь
authorized_keysна ноутбуках и серверах и удали ключи, которые не узнаёшь. - Держи продакшен-секреты вне машин разработки и используй учётные данные с коротким сроком действия.
- Составь список расширений, установленных в твоих редакторах, и удали те, которыми не пользуешься.



