
 Ing. Calogero Bono
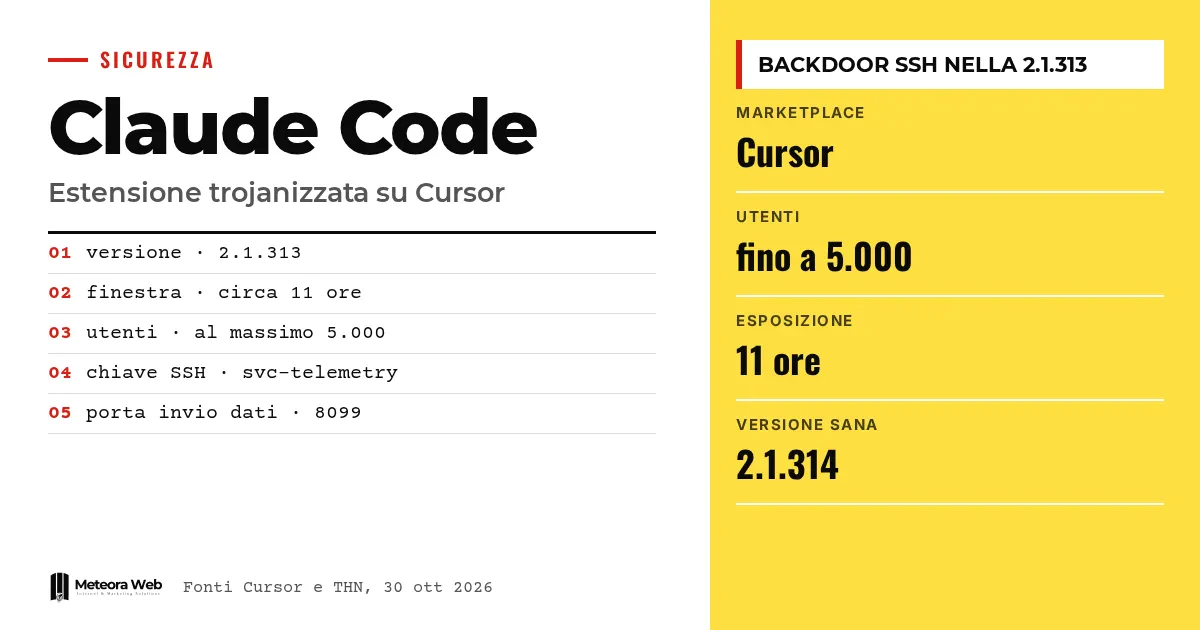
2026年10月29日,一个被篡改的Anthropic Claude Code扩展版本在Cursor市场上供用户下载了约11小时。Cursor是一款集成人工智能的代码编辑器。该版本编号为2.1.313,试图安装一个持久的SSH后门。Cursor表示受影响用户最多约5000人。此事值得关注,因为这个恶意包使用了正版发布者的身份出现,而开启了自动更新的用户可能在什么都没做的情况下就已经收到它。
在进入细节之前先了解几个术语。后门是指为设置者保留的、隐藏在计算机中的访问入口。SSH是一种用于远程登录命令行主机的协议。反向隧道是从受害者电脑主动连向攻击者的连接,因此可以绕过防火墙和路由器的限制。扩展市场是编辑器下载附加组件的应用商店。供应链攻击针对的是供应商或分发渠道,而不是最终目标。
Cursor上发生了什么?
据BleepingComputer报道,版本2.1.313于10月29日太平洋时间2点27分至13点35分之间分发。Cursor基于微软的开源编辑器Visual Studio Code构建,并支持其扩展。Claude Code扩展则把Anthropic的编程助手带进了这款编辑器。
Cursor表示,恶意版本并非由Anthropic开发。The Hacker News指出,这一说明并没有解决问题的全部。攻击者使用的是扩展官方标识anthropic.claude-code发布,而不是改个名字的仿冒品。对于在编辑器里看到它的用户来说,这就是一次普通更新。
OpenSourceMalware联合创始人Jenn Gile解释说,该包在正版代码之前插入了一个66行的恶意加载器。据BleepingComputer引述的Phorion和OpenSourceMalware研究人员称,其余扩展代码保持不变,因此这个包依然能正常运行。
Cursor删除了该扩展,并临时关闭了整个市场,以检查其他扩展并轮换所有访问密钥。随后,它还与托管服务商合作,关闭了攻击者的服务器。内部调查之后,该公司表示没有发现其他版本或官方分发渠道被入侵的证据。
恶意代码如何运作?
扩展一加载,恶意代码就会启动,用户不需要使用Claude Code。据The Hacker News介绍,它会在VS Code启动后、webview打开时运行。随后,它按固定顺序执行以下操作。
- 在
~/.ssh/authorized_keys文件中添加一把攻击者的密钥,并标注为“svc-telemetry”,以显得无害。 - 尝试在Windows、Linux和macOS上开启SSH访问,并建立一条指向攻击者控制的IP地址的反向隧道。
- 设置持久化机制,即计划任务、crontab条目或LaunchAgent,并在macOS和Windows上大约每分钟尝试重新连接一次。
- 通过8099端口,以未加密的HTTP请求把机器数据发送到攻击者的服务器。
收集的数据包括公网IP、主机名和本地用户名、操作系统和CPU架构、主目录和工作目录、全局Git邮箱,以及最多40个环境变量名称,这些名称含有KEY、TOKEN、SECRET、PASS、AWS或GCP等词。环境变量的值不会包含在第一条消息中。研究人员Paul McCarty指出,仅凭变量名称就足以判断配置了哪些云服务和哪些凭据。
攻击者的失误
据Phorion称,SSH配置程序中的漏洞使得许多Windows和macOS系统无法被远程访问。在macOS上,恶意软件通过一条无需特权的命令检查远程访问是否开启,但它得到的是错误而不是状态。只有看到“Off”字样时它才会开启SSH,因此直接跳过了这一步。在Windows上,它尝试通过/bin/sh安装OpenSSH服务器,而这是一个通常并不存在的Unix shell。
Cursor在分析中也指出,启用SSH服务需要管理员权限,而该扩展通常并不具备。因此,如果SSH服务器原本没有运行,隧道就无法提供访问。不过,密钥写入、持久化和数据发送仍然会生效。
如何判断自己是否中招?
Cursor估计受影响用户最多约5000人,即在约11小时的窗口内安装了该版本的人。Cursor还表示,会直接联系受影响的用户。Gile提醒,开启了Claude Code自动更新的用户可能已经收到恶意软件。暴露时间很短,但对于自动更新来说,这已经足够。
BleepingComputer建议的第一步检查,是在电脑上搜索一把名为“svc-telemetry”的SSH密钥。如果确认受到影响,就应按照Cursor的说明操作。对于涉及的机器,建议将其隔离,轮换可以访问到的机密,吊销会话,并从可信备份中重建环境。The Hacker News补充说,还应删除未经授权的密钥以及持久化机制。Cursor强调,即使SSH访问失败,也应当完成这些步骤。
如果是通过Open VSX或微软官方市场安装Claude Code,则未发现涉及此事。早期报告也提到了这些渠道,但后来已经更正,Cursor是唯一确认存在恶意版本的来源。
2.1.314版本说明了什么?
The Hacker News报道称,截至2026年10月30日,恶意版本已被移除,Anthropic已在Open VSX和微软市场发布2.1.314版本。我们能查阅的部分GitHub官方发布说明并未提及此次事件,而是列出了数十项修复以及一些面向企业环境的新功能。
其中包括permissions.blockWritesOutsideWorkingDirectories设置,它会让Write、Edit和NotebookEdit在任何权限模式下都拒绝写入工作目录之外的路径。这些改动与攻击并无直接关联,这一判断是我们自己的,并不是把它们当作对事件的回应。不过,它们反映出当前讨论的核心问题,应当对能够写入磁盘的助手设定怎样的边界。
需要了解的局限
- 目前不清楚攻击者如何以Anthropic的名义在Cursor市场上发布该包。
- 尚不清楚Cursor或Anthropic的系统是否被入侵。BleepingComputer已联系两家公司,但未报道有任何回复。
- 5000这一数字是Cursor公布的上限,并非第三方核实的统计。
- 没有观察到后续的其他载荷,但如果SSH处于开启状态,这条隧道本可以执行命令或传输文件。
- 许多系统无法访问,这是Phorion和Cursor的评估,并不保证每台机器都是如此。
这对数字工作者意味着什么
对于开发者来说,风险不只存在于你导入的库中,也存在于你用来编写代码的工具里。扩展可以访问你机器上的文件、环境变量和SSH密钥,通常还包括客户服务器的密钥。
对于拥有开发团队的机构或企业,实际问题是谁可以安装什么。如果一台工作笔记本电脑保存着生产环境的密钥,那么一个被入侵的扩展就会威胁到所有与之相连的系统。这一问题属于供应商管理范畴,我们在关于NIS2供应商登记和中小企业供应链安全的指南中也有讨论。
服务器同样如此。如果你管理的是托管与托管服务器,定期检查authorized_keys是一个简单的习惯,在本次事件中,它原本可以发现这把异常密钥。在人工智能助手方面,我们也提醒,不同供应商之间的安全差异需要冷静评估,正如我们对Claude与OpenAI的对比所做的那样。
我们的看法
“不是Anthropic开发的”这句话从技术上说是对的,但在实践中几乎没有帮助。对用户来说,这个包就是Claude Code,名称正确,版本号也接在真实的版本序列之后。一旦市场允许这种情况出现,对发布者名称的信任就不再起保护作用,责任便落到了安装者身上。
此案例还揭示了自动更新的一个局限。自动更新对安全补丁很有用,但在这次事件中,它成了传播渠道。我们并不是建议所有人都关闭自动更新,而是认为,对于拥有敏感访问权限的机器,延迟几小时或检查一下扩展,代价很小。
我们认为Cursor迅速关闭市场并阻断攻击者服务器的做法是恰当的。但核心问题仍未解决,即这个版本是如何被发布的。在得到解释之前,任何关于未来风险的判断都只能是暂时的。攻击者的失误限制了损失,但指望下次还会如此是不明智的。使用人工智能助手写代码的人,应当配合认真的代码审查,正如我们在用AI做代码审查的指南中所提到的。
常见问题
我在VS Code上使用Claude Code,会有风险吗?
一般来说没有。来源并未报道Open VSX或微软官方市场上存在恶意版本。问题在于,在10月29日太平洋时间2点27分至13点35分之间,从Cursor市场安装或更新该扩展的用户。
如何检查自己是否有这把恶意密钥?
打开~/.ssh/authorized_keys文件,搜索标注为svc-telemetry的密钥。如果找到,就按照Cursor的说明操作,隔离该机器,并轮换可以访问到的凭据。
攻击者能进入我的电脑吗?
这要看情况。据Cursor和Phorion称,在许多Windows和macOS系统上,由于权限不足或代码错误,SSH启用失败,因此隧道无法提供访问。如果SSH原本已经开启,风险依然存在,所以最好检查一下。
我的密码被盗了吗?
据BleepingComputer称,该恶意软件不会直接窃取凭据。不过,它会发送IP、用户名、Git邮箱和敏感环境变量名称等数据。有了SSH访问权限,攻击者还可能手动查找其他信息。
我需要关闭自动更新吗?
这不是来源给出的建议。Gile指出,开启了自动更新的用户可能已经收到恶意软件。请你根据机器上存放的机密,以及对所用市场的信任程度自行判断。
未来几个月需要关注什么
我们期待Cursor和Anthropic解释该版本是如何发布的。也请留意扩展市场上是否出现类似案例。眼下有三项实用措施。
- 检查笔记本和服务器上的
authorized_keys,删除你不认识的密钥。 - 将生产环境的机密放在开发机器之外,并使用有效期较短的凭据。
- 列出编辑器中已安装的扩展,并删除不用的那些。



