
 Ing. Calogero Bono
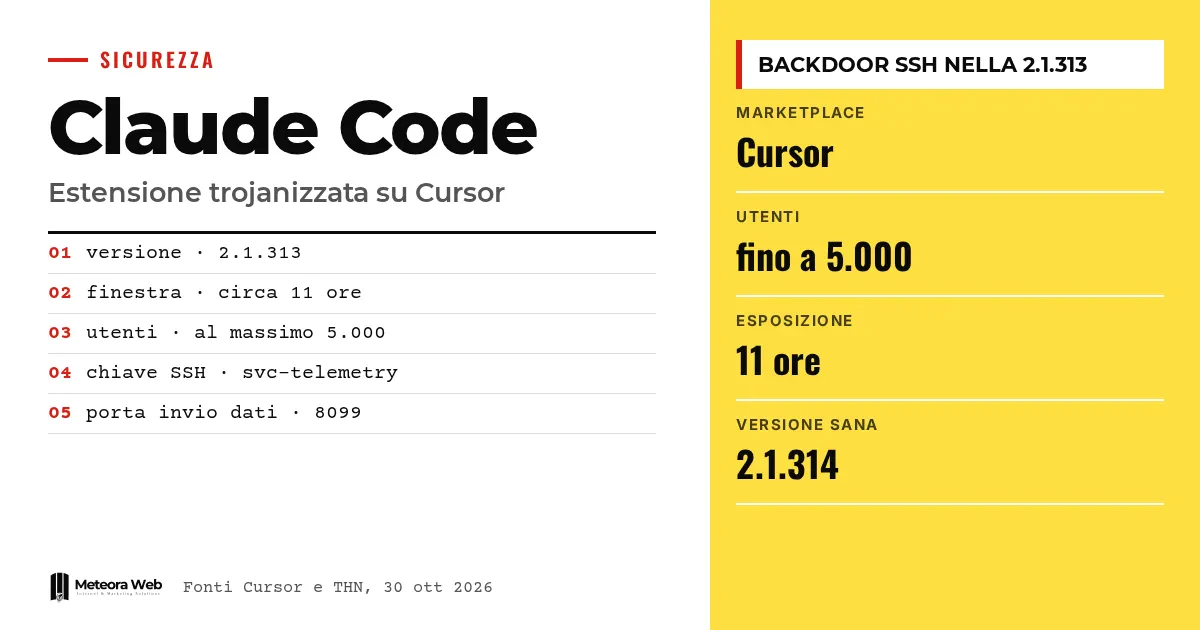
Il 29 ottobre 2026 una versione manomessa dell'estensione Claude Code di Anthropic è rimasta disponibile per circa 11 ore sul marketplace di Cursor, l'editor di codice con intelligenza artificiale. Portava il numero 2.1.313 e cercava di installare una backdoor SSH persistente. Cursor parla di al massimo 5.000 utenti coinvolti. La notizia conta perché il pacchetto è comparso con l'identità dell'editore legittimo, e chi aveva gli aggiornamenti automatici attivi può averlo ricevuto senza fare nulla.
Qualche termine, prima di entrare nei fatti. Una backdoor è un accesso nascosto a un computer, lasciato aperto per chi l'ha piazzato. SSH è il protocollo con cui ci si collega da remoto a una macchina da riga di comando. Un reverse tunnel è un collegamento che parte dal computer della vittima verso l'attaccante, così da aggirare firewall e router. Un marketplace di estensioni è il negozio da cui l'editor scarica i componenti aggiuntivi. Un attacco supply chain colpisce un fornitore o un canale di distribuzione invece del bersaglio finale.
Cosa è successo su Cursor?
Secondo BleepingComputer, la versione 2.1.313 è stata distribuita tra le 2.27 e le 13.35 ora del Pacifico del 29 ottobre. Cursor è costruito su Visual Studio Code, l'editor open source di Microsoft, e ne supporta le estensioni. L'estensione Claude Code porta l'assistente di programmazione di Anthropic dentro l'editor.
Cursor ha dichiarato che la versione malevola non è stata sviluppata da Anthropic. The Hacker News osserva però che questa precisazione non esaurisce il problema. I responsabili l'hanno infatti distribuita con l'identificativo ufficiale dell'estensione, anthropic.claude-code, e non come una copia con un nome diverso. Per chi la vedeva nell'editor era un normale aggiornamento.
Jenn Gile, cofondatrice di OpenSourceMalware, ha spiegato che il pacchetto contiene un caricatore malevolo di 66 righe inserito prima del codice legittimo. Il resto dell'estensione, secondo i ricercatori di Phorion e OpenSourceMalware citati da BleepingComputer, è rimasto invariato. Per questo il pacchetto continuava a funzionare come previsto.
Cursor ha rimosso l'estensione e ha chiuso temporaneamente l'intero marketplace per controllare le altre estensioni e ruotare tutte le chiavi di accesso. Con il fornitore di hosting ha poi fatto spegnere il server dell'attaccante. Dopo l'indagine interna, l'azienda dice di non aver trovato prove di altre versioni o della distribuzione ufficiale compromesse.
Come funzionava il codice malevolo?
Il codice parte quando l'estensione si carica, senza che l'utente tocchi Claude Code. Per The Hacker News si attiva dopo l'avvio di VS Code e all'apertura della webview. Poi esegue una sequenza precisa.
- Aggiunge al file
~/.ssh/authorized_keysuna chiave dell'attaccante, etichettata «svc-telemetry» per sembrare innocua. - Prova a rendere la macchina raggiungibile via SSH su Windows, Linux e macOS e apre un reverse tunnel verso un indirizzo IP controllato dall'attaccante.
- Installa la persistenza, cioè un'attività pianificata, una voce crontab o un LaunchAgent, con tentativi di riconnessione circa ogni minuto su macOS e Windows.
- Invia i dati della macchina a un server dell'attaccante con una richiesta HTTP non cifrata sulla porta 8099.
I dati raccolti comprendono IP pubblico, nome host e utente locale, sistema operativo e architettura della CPU, cartella home e cartella di lavoro, email Git globale e i nomi di un massimo di 40 variabili d'ambiente che contengono parole come KEY, TOKEN, SECRET, PASS, AWS o GCP. I valori delle variabili non finiscono nel primo messaggio. Come nota il ricercatore Paul McCarty, i nomi bastano però a far capire quali servizi cloud e quali credenziali siano configurati.
Gli errori degli attaccanti
Secondo Phorion, bug nelle routine di configurazione SSH avrebbero impedito l'accesso remoto su molti sistemi Windows e macOS. Su macOS il malware controlla se l'accesso remoto è attivo con un comando lanciato senza privilegi, e riceve un errore invece dello stato. Attiva SSH solo se vede la parola «Off», quindi salta il passaggio. Su Windows tenta di installare il server OpenSSH tramite /bin/sh, una shell Unix che di norma non c'è.
Anche Cursor, nella sua analisi, spiega che attivare il servizio SSH richiede diritti di amministratore che l'estensione di solito non ha. Il tunnel, quindi, non dà accesso se il server SSH non era già in esecuzione. Chiave, persistenza e invio dei dati restano però attivi.
Come capire se sei stato colpito?
Cursor stima al massimo 5.000 utenti, tra chi ha installato la versione nella finestra di circa 11 ore. Ha anche detto che contatterà direttamente gli utenti interessati. Gile avverte che chi aveva Claude Code in aggiornamento automatico può aver ricevuto il malware. Il tempo di esposizione è stato breve, ma per un aggiornamento automatico bastava poco.
La prima verifica indicata da BleepingComputer è cercare sul computer una chiave SSH chiamata «svc-telemetry». Se l'impatto è confermato, bisogna seguire le istruzioni di Cursor. Per le macchine coinvolte la raccomandazione è isolarle, ruotare i segreti raggiungibili, invalidare le sessioni e ricostruire l'ambiente da backup sicuri. The Hacker News aggiunge di rimuovere la chiave non autorizzata e i meccanismi di persistenza. Cursor insiste di seguire i passaggi anche quando l'accesso SSH è fallito.
Chi ha installato Claude Code da Open VSX o dal marketplace ufficiale di Microsoft non risulta coinvolto. Le prime segnalazioni parlavano anche di quei canali, ma sono state corrette e Cursor è l'unica fonte confermata della versione malevola.
Cosa dice la versione 2.1.314?
The Hacker News riferisce che al 30 ottobre 2026 la versione malevola è stata rimossa e che Anthropic ha pubblicato la 2.1.314 su Open VSX e sul marketplace di Microsoft. Le note di rilascio ufficiali su GitHub, nella parte che abbiamo potuto leggere, non citano l'incidente. Elencano invece decine di correzioni e alcune novità per gli ambienti aziendali.
Tra queste c'è l'impostazione permissions.blockWritesOutsideWorkingDirectories, che fa rifiutare a Write, Edit e NotebookEdit i percorsi fuori dalle cartelle di lavoro in ogni modalità di permessi. Sono modifiche non collegate all'attacco, e il conto è nostro, non le presentiamo come una risposta. Mostrano però quale sia il tema in discussione, cioè i limiti da dare a un assistente che scrive sul disco.
Limiti da conoscere
- Non è chiaro come gli attaccanti abbiano pubblicato il pacchetto sotto il nome di Anthropic sul marketplace di Cursor.
- Non si sa se i sistemi di Cursor o di Anthropic siano stati compromessi. BleepingComputer ha contattato entrambe le aziende e non riporta risposte.
- Il numero di 5.000 è un massimo dichiarato da Cursor, non un conteggio verificato da terzi.
- Non sono stati osservati altri payload successivi, ma il tunnel avrebbe permesso di eseguire comandi o trasferire file se SSH era attivo.
- Che l'accesso sia fallito su molti sistemi è una valutazione di Phorion e di Cursor, non una garanzia per ogni macchina.
Cosa cambia per chi lavora con il digitale
Per chi sviluppa, il rischio non sta solo nelle librerie che importi. Sta anche negli strumenti che usi per scrivere codice. Un'estensione ha accesso a file, variabili d'ambiente e chiavi SSH della tua macchina, e spesso a quelle dei server dei clienti.
Per un'agenzia o un'azienda con sviluppatori, la domanda pratica è chi può installare cosa. Se un portatile di lavoro tiene chiavi di produzione, un'estensione compromessa diventa un problema per tutti i sistemi collegati. Il tema rientra nella gestione dei fornitori, come spieghiamo nella guida al registro fornitori NIS2 e alla supply chain security per le PMI.
Vale anche per i server. Se gestisci macchine con hosting e server gestiti, controllare periodicamente authorized_keys è un gesto semplice che qui avrebbe fatto emergere la chiave anomala. Sul fronte degli assistenti AI, ricordiamo che le differenze di sicurezza tra fornitori vanno valutate con calma, come nel nostro confronto tra Claude e OpenAI.
Il nostro parere
La frase non è stata sviluppata da Anthropic è tecnicamente vera e praticamente poco utile. Per l'utente il pacchetto era Claude Code, con il nome giusto e il numero di versione che seguiva la serie reale. Quando un marketplace consente questo, la fiducia nel nome dell'editore non protegge più, e il peso passa a chi installa.
Il caso mostra anche un limite degli aggiornamenti automatici. Sono utili per le patch di sicurezza, ma in questo episodio sono stati il canale di diffusione. Non diciamo di spegnerli ovunque. Diciamo che su macchine con accessi sensibili un ritardo di qualche ora o un controllo sulle estensioni ha un costo basso.
Ci è sembrata corretta la rapidità con cui Cursor ha chiuso il marketplace e fermato il server dell'attaccante. Resta però scoperto il punto centrale, cioè come sia stata pubblicata la versione. Finché non c'è una spiegazione, ogni valutazione sul rischio futuro è provvisoria. Un errore degli attaccanti ha limitato i danni, e sarebbe imprudente contarci la prossima volta. Chi usa assistenti AI nel codice dovrebbe affiancarli a una revisione seria, come ricordiamo nella guida alla code review con l'AI.
Domande frequenti
Sono a rischio se uso Claude Code su VS Code?
Di norma no. Le fonti non riportano versioni malevole su Open VSX o sul marketplace ufficiale di Microsoft. Il problema riguarda chi ha installato o aggiornato l'estensione dal marketplace di Cursor tra le 2.27 e le 13.35 ora del Pacifico del 29 ottobre.
Come controllo se ho la chiave malevola?
Apri il file ~/.ssh/authorized_keys e cerca una chiave con l'etichetta svc-telemetry. Se la trovi, segui le istruzioni di Cursor, isola la macchina e ruota le credenziali raggiungibili.
L'attaccante poteva entrare nel mio computer?
Dipende. Secondo Cursor e Phorion, su molti sistemi Windows e macOS l'attivazione di SSH è fallita per mancanza di diritti o per errori nel codice, quindi il tunnel non dava accesso. Se SSH era già attivo, il rischio resta, quindi conviene controllare.
Sono state rubate le mie password?
Il malware non ruba credenziali in modo diretto, secondo BleepingComputer. Invia però dati come IP, nome utente, email Git e nomi di variabili d'ambiente sensibili. Con l'accesso SSH l'attaccante avrebbe potuto cercare altro a mano.
Devo disattivare gli aggiornamenti automatici?
Non è una raccomandazione delle fonti. Gile segnala che chi li aveva attivi può aver ricevuto il malware. Valuta tu, in base ai segreti presenti sulla macchina e a quanto ti fidi del marketplace da cui scarichi.
Cosa controllare nei prossimi mesi
Ci aspettiamo spiegazioni da Cursor e Anthropic su come sia stata pubblicata la versione. Guarda anche se compariranno altri casi simili sui marketplace di estensioni. Intanto ci sono tre mosse pratiche.
- Controlla
authorized_keyssu portatili e server, e togli le chiavi che non riconosci. - Tieni i segreti di produzione fuori dalle macchine di sviluppo e usa credenziali a scadenza breve.
- Fai un elenco delle estensioni installate nei tuoi editor e rimuovi quelle che non usi.



