
 Ing. Calogero Bono
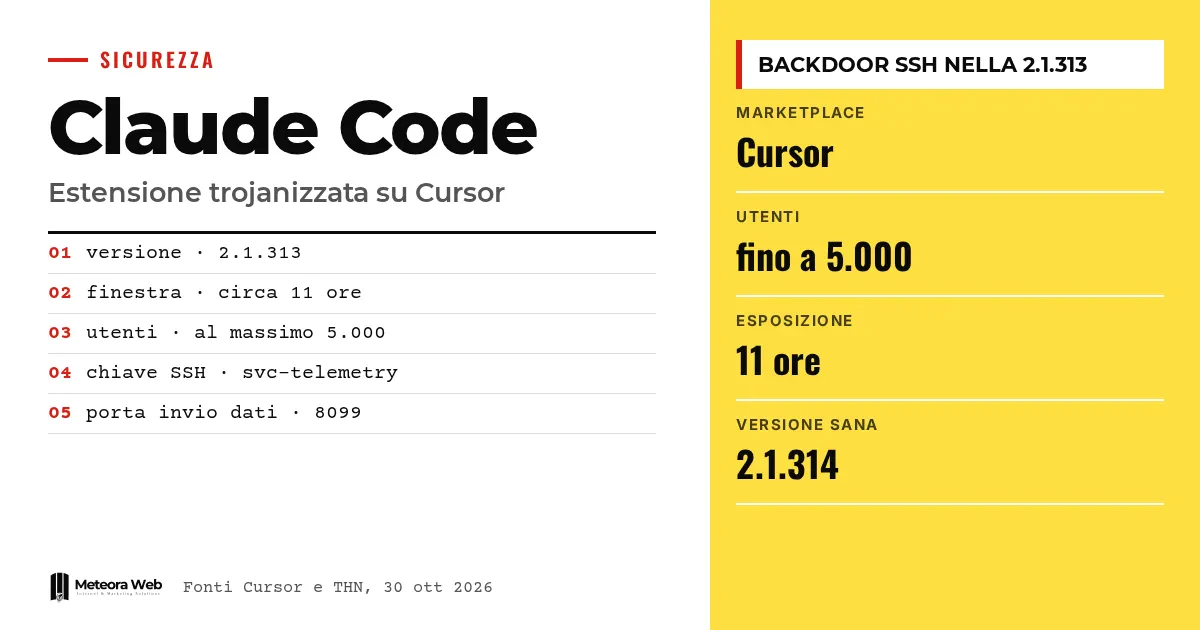
Pada 29 Oktober 2026 versi yang dimanipulasi dari ekstensi Claude Code milik Anthropic tersedia selama sekitar 11 jam di marketplace Cursor, editor kode dengan kecerdasan buatan. Nomornya 2.1.313, dan versi ini berusaha memasang backdoor SSH yang bertahan lama. Cursor menyebut jumlah pengguna terdampak paling banyak 5.000 orang. Kabar ini penting karena paketnya muncul dengan identitas penerbit yang sah, dan siapa pun yang punya pembaruan otomatis aktif bisa saja menerimanya tanpa melakukan apa pun.
Beberapa istilah, sebelum masuk ke fakta. Backdoor adalah akses tersembunyi ke sebuah komputer, yang dibiarkan terbuka untuk pihak yang memasangnya. SSH adalah protokol untuk terhubung dari jarak jauh ke mesin lewat baris perintah. Reverse tunnel adalah koneksi yang dimulai dari komputer korban menuju penyerang, sehingga bisa melewati firewall dan router. Marketplace ekstensi adalah toko tempat editor mengunduh komponen tambahan. Serangan supply chain menyasar pemasok atau jalur distribusi, bukan target akhirnya.
Apa yang terjadi di Cursor?
Menurut BleepingComputer, versi 2.1.313 didistribusikan antara pukul 2.27 dan 13.35 waktu Pasifik pada 29 Oktober. Cursor dibangun di atas Visual Studio Code, editor open source milik Microsoft, dan mendukung ekstensinya. Ekstensi Claude Code membawa asisten pemrograman Anthropic ke dalam editor.
Cursor menyatakan bahwa versi berbahaya itu tidak dikembangkan oleh Anthropic. The Hacker News menilai klarifikasi ini belum menyelesaikan masalah. Pelaku mendistribusikannya dengan ID resmi ekstensi, anthropic.claude-code, bukan sebagai salinan dengan nama lain. Bagi siapa pun yang melihatnya di editor, ini tampak seperti pembaruan biasa.
Jenn Gile, co-founder OpenSourceMalware, menjelaskan bahwa paket itu berisi loader berbahaya sepanjang 66 baris yang disisipkan sebelum kode yang sah. Bagian lain ekstensi, menurut peneliti Phorion dan OpenSourceMalware yang dikutip BleepingComputer, tetap tidak berubah. Karena itu paket tersebut terus berfungsi seperti biasa.
Cursor menghapus ekstensi itu dan sementara menutup seluruh marketplace untuk memeriksa ekstensi lain serta merotasi semua kunci akses. Bersama penyedia hosting, Cursor juga mematikan server penyerang. Setelah investigasi internal, perusahaan menyatakan tidak menemukan bukti versi lain atau distribusi resmi yang terkompromi.
Bagaimana kode berbahaya itu bekerja?
Kode berjalan saat ekstensi dimuat, tanpa pengguna perlu menyentuh Claude Code. Menurut The Hacker News, kode aktif setelah VS Code dijalankan dan webview dibuka. Lalu kode menjalankan urutan langkah yang cukup spesifik.
- Menambahkan ke file
~/.ssh/authorized_keyssebuah kunci milik penyerang, diberi label «svc-telemetry» agar terlihat tidak berbahaya. - Berusaha membuat mesin dapat dijangkau lewat SSH di Windows, Linux, dan macOS, lalu membuka reverse tunnel ke alamat IP yang dikendalikan penyerang.
- Memasang persistensi, yaitu tugas terjadwal, entri crontab, atau LaunchAgent, dengan percobaan koneksi ulang sekitar setiap menit di macOS dan Windows.
- Mengirim data mesin ke server penyerang melalui permintaan HTTP tanpa enkripsi di port 8099.
Data yang dikumpulkan meliputi IP publik, nama host dan pengguna lokal, sistem operasi serta arsitektur CPU, folder home dan folder kerja, email Git global, dan nama hingga 40 variabel lingkungan yang mengandung kata seperti KEY, TOKEN, SECRET, PASS, AWS, atau GCP. Nilai variabel tidak ikut dikirim pada pesan pertama. Seperti dicatat peneliti Paul McCarty, nama-namanya sudah cukup untuk menunjukkan layanan cloud dan kredensial apa yang dikonfigurasi.
Kesalahan para penyerang
Menurut Phorion, bug dalam rutinitas konfigurasi SSH sebenarnya mencegah akses jarak jauh di banyak sistem Windows dan macOS. Di macOS, malware memeriksa apakah akses jarak jauh aktif dengan perintah yang dijalankan tanpa hak istimewa, lalu menerima error alih-alih statusnya. Ia hanya mengaktifkan SSH jika melihat kata «Off», sehingga langkah itu terlewat. Di Windows, malware mencoba memasang server OpenSSH lewat /bin/sh, sebuah shell Unix yang biasanya tidak ada di sana.
Cursor dalam analisisnya juga menjelaskan bahwa mengaktifkan layanan SSH membutuhkan hak administrator yang biasanya tidak dimiliki ekstensi. Jadi tunnel tidak memberi akses jika server SSH belum berjalan. Namun kunci, persistensi, dan pengiriman data tetap aktif.
Bagaimana tahu kamu terkena?
Cursor memperkirakan paling banyak 5.000 pengguna, yaitu mereka yang memasang versi tersebut dalam rentang sekitar 11 jam. Cursor juga menyatakan akan menghubungi langsung pengguna yang terdampak. Gile memperingatkan bahwa siapa pun yang memakai pembaruan otomatis Claude Code mungkin telah menerima malware. Waktu paparannya singkat, tetapi untuk pembaruan otomatis itu sudah cukup.
Pemeriksaan pertama yang disarankan BleepingComputer adalah mencari di komputer kunci SSH dengan label «svc-telemetry». Jika dampaknya terkonfirmasi, ikuti instruksi Cursor. Untuk mesin yang terdampak, rekomendasinya adalah mengisolasinya, merotasi rahasia yang bisa dijangkau, mencabut sesi, dan membangun ulang lingkungan dari cadangan yang aman. The Hacker News menambahkan agar kamu menghapus kunci tak sah dan mekanisme persistensinya. Cursor menegaskan agar langkah-langkah ini tetap dijalankan meskipun akses SSH gagal.
Pengguna yang memasang Claude Code dari Open VSX atau marketplace resmi Microsoft tidak tercatat terdampak. Laporan awal juga menyebut kanal tersebut, tetapi sudah dikoreksi, dan Cursor adalah satu-satunya sumber yang mengonfirmasi versi berbahaya.
Apa isi versi 2.1.314?
The Hacker News melaporkan bahwa pada 30 Oktober 2026 versi berbahaya sudah dihapus dan Anthropic telah merilis 2.1.314 di Open VSX dan marketplace Microsoft. Catatan rilis resmi di GitHub, pada bagian yang sempat kami baca, tidak menyebut insiden ini. Catatan itu justru mencantumkan puluhan perbaikan dan beberapa fitur baru untuk lingkungan perusahaan.
Salah satunya adalah pengaturan permissions.blockWritesOutsideWorkingDirectories, yang membuat Write, Edit, dan NotebookEdit menolak path di luar folder kerja pada semua mode izin. Perubahan ini tidak terkait dengan serangan, dan ini interpretasi kami, bukan sesuatu yang kami sajikan sebagai respons. Meski begitu, perubahan ini menunjukkan topik yang sedang dibahas, yaitu batasan yang perlu diberikan kepada asisten yang menulis ke disk.
Batasan yang perlu diketahui
- Belum jelas bagaimana penyerang bisa menerbitkan paket atas nama Anthropic di marketplace Cursor.
- Belum diketahui apakah sistem Cursor atau Anthropic ikut diretas. BleepingComputer sudah menghubungi kedua perusahaan dan belum mendapat jawaban.
- Angka 5.000 adalah batas maksimum yang dinyatakan Cursor, bukan hitungan yang diverifikasi pihak ketiga.
- Belum ada payload lanjutan yang teramati, tetapi tunnel memungkinkan menjalankan perintah atau memindahkan file jika SSH aktif.
- Bahwa akses gagal di banyak sistem adalah penilaian Phorion dan Cursor, bukan jaminan untuk setiap mesin.
Apa dampaknya bagi yang bekerja dengan digital
Bagi developer, risikonya tidak hanya ada pada pustaka yang kamu impor. Risikonya juga ada pada alat yang kamu pakai untuk menulis kode. Sebuah ekstensi punya akses ke file, variabel lingkungan, dan kunci SSH di mesinmu, sering kali juga ke server milik klien.
Untuk agensi atau perusahaan dengan tim developer, pertanyaan praktisnya adalah siapa yang boleh memasang apa. Jika laptop kerja menyimpan kunci produksi, ekstensi yang terkompromi menjadi masalah bagi semua sistem yang terhubung. Topik ini masuk dalam pengelolaan pemasok, seperti yang kami jelaskan dalam panduan tentang registro fornitori NIS2 dan supply chain security untuk UKM.
Hal yang sama berlaku untuk server. Jika kamu mengelola mesin dengan hosting dan server terkelola, memeriksa authorized_keys secara berkala adalah langkah sederhana yang di sini bisa memunculkan kunci yang janggal. Untuk asisten AI, perbedaan keamanan antarpenyedia perlu dinilai dengan tenang, seperti dalam perbandingan kami antara Claude dan OpenAI.
Pendapat kami
Kalimat tidak dikembangkan oleh Anthropic secara teknis benar, tetapi hampir tidak berguna dalam praktik. Bagi pengguna, paket itu adalah Claude Code, dengan nama yang tepat dan nomor versi yang mengikuti seri aslinya. Ketika marketplace memungkinkan hal ini, kepercayaan pada nama penerbit tidak lagi melindungi, dan beban tanggung jawab berpindah ke orang yang memasang.
Kasus ini juga memperlihatkan keterbatasan pembaruan otomatis. Pembaruan berguna untuk patch keamanan, tetapi dalam episode ini justru menjadi jalur penyebarannya. Kami tidak menyarankan mematikannya di mana pun. Yang kami katakan adalah bahwa di mesin dengan akses sensitif, menunda beberapa jam atau memeriksa ekstensi punya biaya yang kecil.
Kami menilai tepat kecepatan Cursor menutup marketplace dan mematikan server penyerang. Namun pertanyaan pokoknya masih terbuka, yaitu bagaimana versi itu bisa diterbitkan. Selama belum ada penjelasan, setiap penilaian risiko ke depan masih bersifat sementara. Kesalahan penyerang membatasi kerusakan, dan tidak bijak jika mengandalkan hal itu lagi di lain waktu. Bagi yang memakai asisten AI dalam kode, sebaiknya tetap ada tinjauan serius, seperti yang kami bahas dalam panduan tentang code review dengan AI.
Pertanyaan yang sering diajukan
Apakah saya berisiko jika memakai Claude Code di VS Code?
Umumnya tidak. Sumber-sumber tidak melaporkan versi berbahaya di Open VSX atau marketplace resmi Microsoft. Masalahnya ada pada mereka yang memasang atau memperbarui ekstensi dari marketplace Cursor antara pukul 2.27 dan 13.35 waktu Pasifik tanggal 29 Oktober.
Bagaimana cara memeriksa apakah saya punya kunci berbahaya?
Buka file ~/.ssh/authorized_keys dan cari kunci dengan label svc-telemetry. Jika menemukannya, ikuti instruksi Cursor, isolasi mesinnya, dan rotasi kredensial yang bisa dijangkau.
Apakah penyerang bisa masuk ke komputer saya?
Tergantung. Menurut Cursor dan Phorion, di banyak sistem Windows dan macOS aktivasi SSH gagal karena kurangnya hak atau kesalahan dalam kode, sehingga tunnel tidak memberi akses. Jika SSH sudah aktif sebelumnya, risikonya tetap ada, jadi sebaiknya kamu memeriksanya.
Apakah kata sandi saya dicuri?
Menurut BleepingComputer, malware tidak secara langsung mencuri kredensial. Namun ia mengirim data seperti IP, nama pengguna, email Git, dan nama variabel lingkungan yang sensitif. Dengan akses SSH, penyerang bisa saja mencari hal lain secara manual.
Apakah saya perlu mematikan pembaruan otomatis?
Ini bukan rekomendasi dari sumber-sumber tersebut. Gile menyatakan bahwa siapa pun yang punya pembaruan otomatis aktif mungkin menerima malware. Nilailah sendiri, berdasarkan rahasia yang ada di mesinmu dan seberapa kamu percaya pada marketplace tempat kamu mengunduh.
Yang perlu dicek di bulan-bulan mendatang
Kami menanti penjelasan dari Cursor dan Anthropic tentang bagaimana versi itu diterbitkan. Perhatikan juga apakah kasus serupa muncul di marketplace ekstensi lain. Sementara itu, ada tiga langkah praktis.
- Periksa
authorized_keysdi laptop dan server, lalu hapus kunci yang tidak kamu kenali. - Jauhkan rahasia produksi dari mesin pengembangan dan gunakan kredensial dengan masa berlaku singkat.
- Buat daftar ekstensi yang terpasang di editormu dan hapus yang tidak kamu pakai.



