
 Ing. Calogero Bono
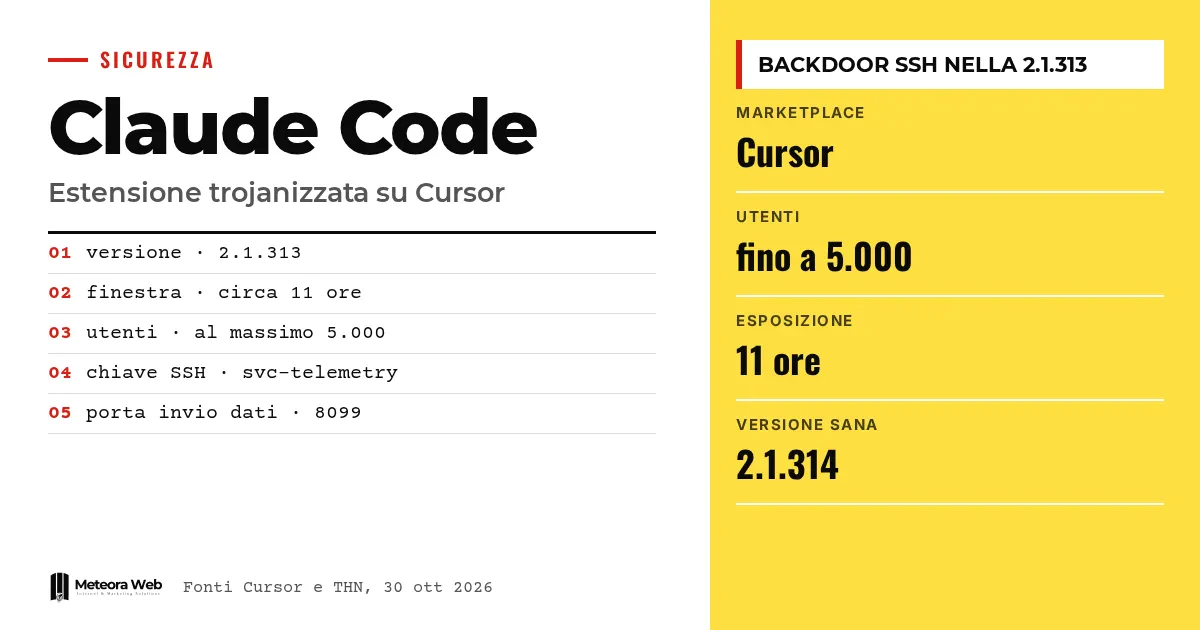
Op 29 oktober 2026 was een gemanipuleerde versie van de Claude Code-extensie van Anthropic ongeveer 11 uur beschikbaar op de marketplace van Cursor, de AI-codeeditor. Het pakket droeg nummer 2.1.313 en probeerde een persistente SSH-backdoor te installeren. Cursor spreekt van maximaal 5.000 getroffen gebruikers. Het nieuws is belangrijk omdat het pakket verscheen onder de naam van de legitieme uitgever, en wie automatische updates had ingeschakeld, kan het hebben ontvangen zonder iets te doen.
Een paar termen, voordat we naar de feiten gaan. Een backdoor is een verborgen toegang tot een computer, opengelaten voor wie hem heeft geplaatst. SSH is het protocol waarmee je vanop afstand verbinding maakt met een machine via de opdrachtregel. Een reverse tunnel is een verbinding die vanaf de computer van het slachtoffer naar de aanvaller opgezet wordt, zodat firewalls en routers worden omzeild. Een extensiemarketplace is de winkel waaruit de editor extra onderdelen downloadt. Een supply chain-aanval treft een leverancier of distributiekanaal in plaats van het uiteindelijke doelwit.
Wat is er op Cursor gebeurd?
Volgens BleepingComputer is versie 2.1.313 tussen 2.27 en 13.35 uur Pacifische tijd op 29 oktober verspreid. Cursor is gebouwd op Visual Studio Code, de open-sourceeditor van Microsoft, en ondersteunt de extensies ervan. De Claude Code-extensie brengt de programmeerassistent van Anthropic in de editor.
Cursor heeft verklaard dat de kwaadaardige versie niet door Anthropic is ontwikkeld. The Hacker News merkt echter op dat deze verduidelijking het probleem niet oplost. De verantwoordelijken hebben het pakket immers verspreid met de officiële identificatie van de extensie, anthropic.claude-code, en niet als kopie met een andere naam. Voor wie het in de editor zag, leek het gewoon een update.
Jenn Gile, medeoprichter van OpenSourceMalware, legde uit dat het pakket een kwaadaardige loader van 66 regels bevat die vóór de legitieme code is geplaatst. Het overige deel van de extensie is volgens de onderzoekers van Phorion en OpenSourceMalware, geciteerd door BleepingComputer, ongewijzigd gebleven. Daardoor werkte het pakket gewoon zoals bedoeld.
Cursor heeft de extensie verwijderd en de hele marketplace tijdelijk gesloten om de andere extensies te controleren en alle toegangssleutels te vernieuwen. Samen met de hostingprovider heeft het bedrijf de server van de aanvaller laten uitschakelen. Na het interne onderzoek zegt het bedrijf geen sporen gevonden te hebben van andere gecompromitteerde versies of van een gecompromitteerde officiële distributie.
Hoe werkte de kwaadaardige code?
De code start zodra de extensie wordt geladen, zonder dat de gebruiker Claude Code aanraakt. Volgens The Hacker News wordt hij geactiveerd na het opstarten van VS Code en bij het openen van de webview. Daarna voert hij een precieze reeks stappen uit.
- Hij voegt een sleutel van de aanvaller toe aan het bestand
~/.ssh/authorized_keys, gelabeld als «svc-telemetry» om onschuldig te lijken. - Hij probeert de machine via SSH bereikbaar te maken op Windows, Linux en macOS en opent een reverse tunnel naar een IP-adres dat door de aanvaller wordt beheerd.
- Hij installeert persistentie, dat wil zeggen een geplande taak, een crontab-item of een LaunchAgent, met herverbindingspogingen ongeveer elke minuut op macOS en Windows.
- Hij stuurt de gegevens van de machine naar een server van de aanvaller via een onversleutelde HTTP-aanvraag op poort 8099.
De verzamelde gegevens omvatten het publieke IP-adres, de hostnaam en de lokale gebruiker, het besturingssysteem en de CPU-architectuur, de thuismap en de werkmap, het globale Git-e-mailadres en de namen van maximaal 40 omgevingsvariabelen die woorden bevatten zoals KEY, TOKEN, SECRET, PASS, AWS of GCP. De waarden van de variabelen worden niet in het eerste bericht meegestuurd. Zoals onderzoeker Paul McCarty opmerkt, zeggen de namen echter al genoeg over welke cloudservices en welke inloggegevens zijn ingesteld.
De fouten van de aanvallers
Volgens Phorion zouden bugs in de SSH-configuratieroutines de toegang op veel Windows- en macOS-systemen hebben verhinderd. Op macOS controleert de malware of de externe toegang actief is met een opdracht die zonder beheerdersrechten wordt uitgevoerd, en krijgt hij een foutmelding in plaats van de status. Hij activeert SSH alleen als hij het woord «Off» ziet, dus slaat hij die stap over. Op Windows probeert hij de OpenSSH-server te installeren via /bin/sh, een Unix-shell die er meestal niet is.
Ook Cursor schrijft in de eigen analyse dat het inschakelen van de SSH-service beheerdersrechten vereist die de extensie gewoonlijk niet heeft. De tunnel geeft dus geen toegang als de SSH-server niet al draaide. Sleutel, persistentie en het verzenden van gegevens blijven echter actief.
Hoe weet je of je getroffen bent?
Cursor schat maximaal 5.000 gebruikers, onder wie wie de versie heeft geïnstalleerd in het venster van ongeveer 11 uur. Het bedrijf heeft ook gezegd dat het de betrokken gebruikers rechtstreeks zal contacteren. Gile waarschuwt dat wie Claude Code op automatische update had staan, de malware kan hebben ontvangen. De blootstellingsduur was kort, maar voor een automatische update was dat genoeg.
De eerste controle die BleepingComputer aanraadt, is op de computer zoeken naar een SSH-sleutel met de naam «svc-telemetry». Als de impact bevestigd wordt, volg dan de instructies van Cursor. Voor de betrokken machines is het advies ze te isoleren, bereikbare geheimen te vernieuwen, sessies ongeldig te maken en de omgeving te herbouwen vanuit veilige back-ups. The Hacker News voegt eraan toe dat je de ongeautoriseerde sleutel en de persistentiemechanismen moet verwijderen. Cursor benadrukt dat je de stappen ook moet volgen als de SSH-toegang is mislukt.
Wie Claude Code heeft geïnstalleerd via Open VSX of de officiële marketplace van Microsoft, lijkt niet betrokken te zijn. De eerste meldingen wezen ook op die kanalen, maar die zijn gecorrigeerd, en Cursor is de enige bevestigde bron van de kwaadaardige versie.
Wat zegt versie 2.1.314?
The Hacker News meldt dat de kwaadaardige versie op 30 oktober 2026 is verwijderd en dat Anthropic versie 2.1.314 heeft gepubliceerd op Open VSX en op de marketplace van Microsoft. De officiële releasenotes op GitHub vermelden in het deel dat wij konden lezen het incident niet. Ze noemen wel tientallen correcties en enkele nieuwe functies voor bedrijfsomgevingen.
Daaronder is de instelling permissions.blockWritesOutsideWorkingDirectories, die ervoor zorgt dat Write, Edit en NotebookEdit paden buiten de werkmappen weigeren, in elke permissiemodus. Dat zijn wijzigingen die niet met de aanval verband houden, en het is onze interpretatie, geen antwoord dat we eraan toeschrijven. Ze laten wel zien waar het debat over gaat, namelijk de grenzen die je moet stellen aan een assistent die naar de schijf schrijft.
Beperkingen om te kennen
- Het is niet duidelijk hoe de aanvallers het pakket onder de naam van Anthropic op de marketplace van Cursor hebben kunnen publiceren.
- Het is niet bekend of de systemen van Cursor of van Anthropic zijn gecompromitteerd. BleepingComputer heeft beide bedrijven gecontacteerd en meldt geen antwoorden.
- Het getal van 5.000 is een door Cursor opgegeven maximum, geen door derden geverifieerde telling.
- Er zijn geen latere payloads waargenomen, maar de tunnel had het mogelijk gemaakt om opdrachten uit te voeren of bestanden over te zetten als SSH actief was.
- Dat de toegang op veel systemen is mislukt, is een inschatting van Phorion en Cursor, geen garantie voor elke machine.
Wat verandert er voor wie met digitale tools werkt
Voor wie ontwikkelt, zit het risico niet alleen in de bibliotheken die je importeert. Het zit ook in de tools waarmee je code schrijft. Een extensie heeft toegang tot bestanden, omgevingsvariabelen en SSH-sleutels op jouw machine, en vaak ook op die van de servers van klanten.
Voor een agentschap of bedrijf met ontwikkelaars is de praktische vraag wie wat mag installeren. Als een werklaptop productiesleutels bewaart, wordt een gecompromitteerde extensie een probleem voor alle verbonden systemen. Het onderwerp hoort bij het leveranciersbeheer, zoals we uitleggen in de gids over het leverancierregister NIS2 en supply chain security voor kmo's.
Dat geldt ook voor servers. Als je machines beheert met hosting en beheerde servers, is het periodiek controleren van authorized_keys een eenvoudige handeling die hier de afwijkende sleutel had kunnen blootleggen. Wat de AI-assistenten betreft, herinneren we eraan dat de verschillen in beveiliging tussen aanbieders rustig moeten worden beoordeeld, zoals in onze vergelijking tussen Claude en OpenAI.
Ons oordeel
De zin is niet door Anthropic ontwikkeld is technisch waar en praktisch weinig nuttig. Voor de gebruiker was het pakket Claude Code, met de juiste naam en een versienummer dat de echte reeks volgde. Wanneer een marketplace dit toestaat, beschermt het vertrouwen in de naam van de uitgever niet meer, en de verantwoordelijkheid verschuift naar wie installeert.
Het geval toont ook een grens van automatische updates. Ze zijn nuttig voor beveiligingspatches, maar in dit geval waren ze het verspreidingskanaal. We zeggen niet dat je ze overal moet uitschakelen. We zeggen dat op machines met gevoelige toegang een vertraging van enkele uren of een controle op extensies weinig kost.
De snelheid waarmee Cursor de marketplace sloot en de server van de aanvaller liet stilleggen, vonden wij terecht. Het centrale punt blijft echter onopgehelderd, namelijk hoe de versie is gepubliceerd. Zolang er geen verklaring is, blijft elke inschatting van toekomstig risico voorlopig. Een fout van de aanvallers heeft de schade beperkt, en het zou onverstandig zijn daar de volgende keer op te rekenen. Wie AI-assistenten gebruikt om code te schrijven, moet ze aanvullen met een grondige review, zoals we uitleggen in de gids over code review met AI.
Veelgestelde vragen
Loop ik risico als ik Claude Code op VS Code gebruik?
Meestal niet. De bronnen melden geen kwaadaardige versies op Open VSX of de officiële marketplace van Microsoft. Het probleem betreft wie de extensie heeft geïnstalleerd of bijgewerkt via de marketplace van Cursor tussen 2.27 en 13.35 uur Pacifische tijd op 29 oktober.
Hoe controleer ik of ik de kwaadaardige sleutel heb?
Open het bestand ~/.ssh/authorized_keys en zoek naar een sleutel met het label svc-telemetry. Als je die vindt, volg dan de instructies van Cursor, isoleer de machine en vernieuw de bereikbare inloggegevens.
Kon de aanvaller mijn computer binnendringen?
Dat hangt ervan af. Volgens Cursor en Phorion is het inschakelen van SSH op veel Windows- en macOS-systemen mislukt door ontbrekende rechten of fouten in de code, dus de tunnel gaf geen toegang. Als SSH al actief was, blijft het risico bestaan, dus controleer het best.
Zijn mijn wachtwoorden gestolen?
Volgens BleepingComputer steelt de malware niet rechtstreeks inloggegevens. Hij verstuurt wel gegevens zoals IP-adres, gebruikersnaam, Git-e-mail en namen van gevoelige omgevingsvariabelen. Met SSH-toegang had de aanvaller zelf verder kunnen zoeken.
Moet ik automatische updates uitschakelen?
Dat is geen aanbeveling van de bronnen. Gile meldt dat wie ze had ingeschakeld de malware kan hebben ontvangen. Beslis zelf, op basis van de geheimen die op de machine staan en hoeveel vertrouwen je hebt in de marketplace waar je downloadt.
Waar je de komende maanden op moet letten
We verwachten uitleg van Cursor en Anthropic over hoe de versie is gepubliceerd. Let ook op of er vergelijkbare gevallen opduiken op marketplaces voor extensies. Intussen zijn er drie praktische stappen.
- Controleer
authorized_keysop laptops en servers en verwijder sleutels die je niet herkent. - Houd productiegeheimen buiten ontwikkelmachines en gebruik inloggegevens met een korte geldigheid.
- Maak een lijst van de extensies die in je editors zijn geïnstalleerd en verwijder die welke je niet gebruikt.



