
 Ing. Calogero Bono
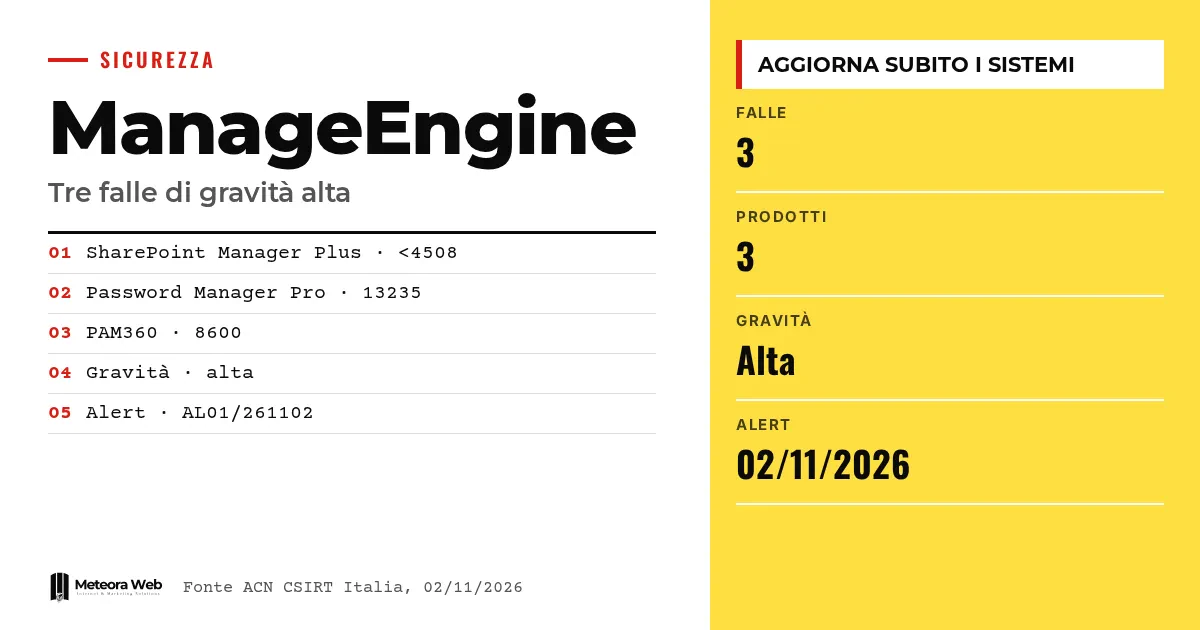
Das CSIRT Italia, eine Struktur der nationalen Agentur für Cybersicherheit, hat am 2. November 2026 eine Warnung zu drei Schwachstellen mit hohem Schweregrad in den ManageEngine-Produkten von Zohocorp veröffentlicht. Betroffen sind SharePoint Manager Plus, Password Manager Pro und PAM360. Die beiden letzten verwahren Zugangsdaten und administrative Zugriffe, deshalb wiegt ein Problem dort schwerer als anderswo. Die Updates gibt es bereits und sie sollten eingespielt werden.
Ein paar Begriffe, bevor wir zu den Fakten kommen. CSIRT Italia ist die Gruppe, die im Land vor Cyberbedrohungen warnt. Remote Code Execution bedeutet, dass ein Angreifer aus der Ferne Code auf dem System ausführen kann. PAM bezeichnet die Verwaltung privilegierter Zugriffe, also von Konten mit Administratorrechten. Denial of Service ist die Blockade eines Dienstes. Tampering ist die Manipulation von Daten.
Was hat die ACN zu ManageEngine gemeldet?
Laut dem Alert AL01/261102/CSIRT-ITA schließen die Sicherheitsupdates drei Schwachstellen mit dem Schweregrad «hoch». Der Alert beschreibt SharePoint Manager Plus als Lösung zur Verwaltung und Überwachung von SharePoint-Umgebungen. Password Manager Pro und PAM360 sind dagegen Plattformen für Zugangsdaten, privilegierte Konten und administrative Zugriffe.
Die Übersicht liegt in Version 1.0 vor und wurde am 2. November 2026 veröffentlicht.
Welche Versionen sind verwundbar?
Die ACN nennt diese betroffenen Versionen.
- SharePoint Manager Plus, Versionen vor 4508.
- Password Manager Pro, Version 13235 und älter.
- PAM360, Version 8600 und älter.
Wenn du einen dieser Builds nutzt, bist du betroffen. Die Korrektur für SharePoint Manager Plus steckt im Build 4508, wie die Herstellerreferenzen zeigen.
Welche Arten von Angriffen werden möglich?
Der Alert führt fünf Kategorien auf – Remote Code Execution, Denial of Service, Tampering, Information Disclosure und Security Restrictions Bypass. Die Übersicht sagt jedoch nicht, welche Kategorie zu welchem Produkt gehört.
Deshalb solltest du alle drei Plattformen mit derselben Dringlichkeit behandeln. Besonders eine Codeausführung aus der Ferne auf einem Werkzeug, das privilegierte Passwörter verwahrt, ist ein Szenario, das du unbedingt vermeiden solltest. Zu anderen aktuellen Fällen liest du die Analysen zur Lücke in Oracle E-Business Suite nach dem Patch.
Wie sicherst du deine Systeme ab?
Die ACN empfiehlt im Einklang mit den Angaben des Herstellers, gemäß den in den Referenzen genannten Sicherheitsberichten zu aktualisieren. Es gibt eigene Seiten zu Password Manager Pro (CVE-2026-18199), zu PAM360 und zu zwei Builds von SharePoint Manager Plus, 4507 und 4508.
Wer Server selbst betreibt, sollte einen geordneten Patch-Prozess haben. Dabei kann helfen, die Serverkonfiguration mit Ansible zu automatisieren, und das gilt auch für dringende Updates wie die für Linux gegen Fragnesia.
Grenzen, die du kennen solltest
Die Quelle ist eine knappe Übersicht. Sie nennt weder CVSS-Werte noch eine CVE-Kennung für jede Lücke, und sie sagt nicht, welches Produkt welchen Fehler hat. Ob es aktive Ausnutzungen gibt, geht aus ihr nicht hervor, und wir behaupten es auch nicht. Die technischen Details stehen in den Herstellerberichten, die wir für diese Analyse nicht einsehen konnten.
Was sich für alle ändert, die digital arbeiten
Wenn dein Unternehmen diese Produkte einsetzt, prüfe zuerst den installierten Build und vergleiche ihn mit der Liste. Steht er dort, plane das Update sofort ein, denn es geht um Werkzeuge mit Zugriff auf sensible Zugangsdaten. Prüfe danach, wer aus dem Netzwerk auf diese Systeme zugreifen kann. Wenn du Server für Kunden betreibst, informiere sie und dokumentiere den Eingriff. Wer nicht die Zeit hat, Patches selbst zu verfolgen, kann sich auf Hosting mit verwalteten Servern und Sicherheitsupdates verlassen.
Unsere Einschätzung
Entscheidend ist, dass zwei von drei Produkten dazu dienen, Zugriffe abzusichern. Ein Passwortmanager ist nur wirksam, wenn er sicherer ist als das, was er schützt, und jede Lücke in dieser Kategorie ist ein potenzieller Vorfall für alles Übrige. Die Warnung der ACN ist nützlich, aber knapp, und ein technisch versierter Leser muss ohnehin die Herstellerberichte öffnen. Sie bleibt ein gutes Beispiel dafür, dass Sicherheit eher von der Geschwindigkeit beim Aktualisieren abhängt als von der Meldung selbst.
Häufig gestellte Fragen
Welche ManageEngine-Produkte sind betroffen?
Es sind drei – SharePoint Manager Plus, Password Manager Pro und PAM360. Für jedes nennt die ACN die betroffenen Versionen. Wenn du andere ManageEngine-Produkte nutzt, erwähnt diese Übersicht sie nicht.
Welche Version von SharePoint Manager Plus ist sicher?
Verwundbar sind die Versionen vor 4508. Der Hersteller hat den Build 4508 veröffentlicht, der in den Referenzen der Warnung genannt wird. Aktualisiere gemäß dem zugehörigen Bericht.
Ist der Schweregrad kritisch?
Nein, die ACN stuft ihn als hoch ein. Die drei Schwachstellen haben laut Übersicht hohen Schweregrad. Einen numerischen Wert nennt die Quelle nicht.
Gibt es laufende Angriffe?
Die Quelle sagt es nicht. Die Warnung spricht von Updates, die die Lücken schließen, erwähnt aber keine aktiven Ausnutzungen. Es empfiehlt sich trotzdem, ohne Verzögerung zu aktualisieren.
Wo finde ich die Anleitungen zum Aktualisieren?
In den Herstellerberichten, die die ACN im Abschnitt Referenzen verlinkt. Es gibt einen für Password Manager Pro, einen für PAM360 und zwei für SharePoint Manager Plus.
Was du in den kommenden Wochen auf deinen ManageEngine-Systemen prüfen solltest
Nach dem Update ist die Arbeit nicht abgeschlossen. Es braucht weitere Prüfungen und genauere Informationen vom Hersteller.
- Lies die Herstellerberichte noch einmal, um zu verstehen, welche CVE zu welchem Produkt gehört.
- Prüfe die Zugriffsprotokolle von Password Manager Pro und PAM360 auf ungewöhnliche Aktivitäten vor dem Patch.
- Erwäge, die sensibelsten Zugangsdaten in den Verwaltungstools zu wechseln, falls die Protokolle Auffälligkeiten zeigen.



