
 Ing. Calogero Bono
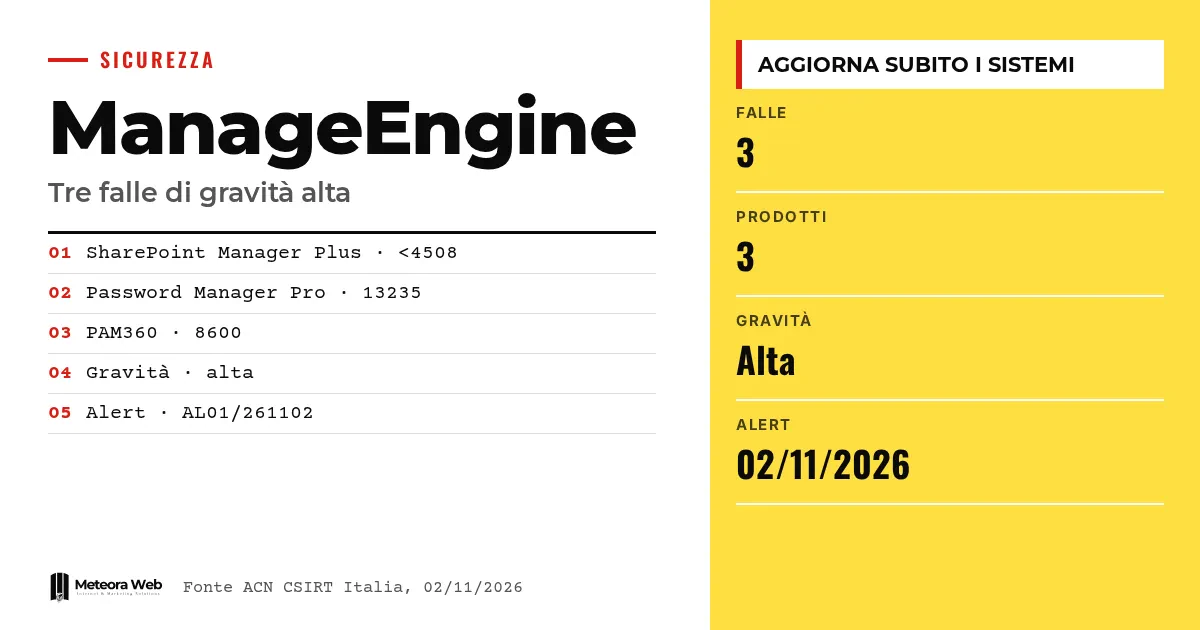
Il CSIRT Italia, struttura dell'Agenzia per la cybersicurezza nazionale, ha pubblicato il 2 novembre 2026 un alert su tre vulnerabilità di gravità alta nei prodotti ManageEngine di Zohocorp. Sono coinvolti SharePoint Manager Plus, Password Manager Pro e PAM360. Gli ultimi due custodiscono credenziali e accessi amministrativi, quindi un problema lì pesa più che altrove. Gli aggiornamenti esistono già e vanno applicati.
Несколько терминов, прежде чем перейти к фактам. CSIRT Italia — это группа, которая предупреждает о киберугрозах в стране. Remote Code Execution означает, что злоумышленник может удалённо выполнить код в системе. PAM — это управление привилегированным доступом, то есть учётными записями с правами администратора. Denial of Service — отказ в обслуживании, то есть блокировка сервиса. Tampering — подмена данных.
Что сообщил ACN о ManageEngine?
Согласно предупреждению AL01/261102/CSIRT-ITA, обновления безопасности закрывают три уязвимости со степенью серьёзности «высокая». В предупреждении SharePoint Manager Plus описан как решение для управления и мониторинга сред SharePoint. Password Manager Pro и PAM360 — это платформы для учётных данных, привилегированных аккаунтов и административного доступа.
Сводка имеет версию 1.0 и опубликована 2 ноября 2026 года.
Какие версии уязвимы?
ACN перечисляет следующие затронутые версии.
- SharePoint Manager Plus, версии до 4508.
- Password Manager Pro, версия 13235 и более ранние.
- PAM360, версия 8600 и более ранние.
Если ты используешь одну из этих сборок, ты в списке. Исправление для SharePoint Manager Plus есть в сборке 4508, как указано в ссылках вендора.
Какие атаки они делают возможными?
В предупреждении перечислены пять типов – Remote Code Execution, Denial of Service, Tampering, Information Disclosure и Security Restrictions Bypass. Однако сводка не говорит, какой тип соответствует какому продукту.
Поэтому все три платформы стоит считать одинаково срочными. В частности, удалённое выполнение кода на инструменте, который хранит привилегированные пароли, — сценарий, которого нужно избегать. Другие недавние случаи можно почитать в разборе сканирований по багу Oracle E-Business Suite после патча.
Как защитить системы?
ACN, в соответствии с заявлениями вендора, рекомендует обновляться по бюллетеням безопасности из ссылок. Есть отдельные страницы для Password Manager Pro (CVE-2026-18199), PAM360 и двух сборок SharePoint Manager Plus, 4507 и 4508.
Тем, кто управляет серверами самостоятельно, стоит иметь налаженный процесс установки патчей. Может помочь автоматизация настройки серверов с Ansible, и это касается и срочных обновлений вроде тех, что для Linux, связанных с Fragnesia.
Ограничения, о которых стоит знать
Источник — краткая сводка. В ней не указаны оценки CVSS, не приведён идентификатор CVE для каждой уязвимости и не сказано, какой продукт страдает от какого дефекта. Нет данных о том, используются ли эксплойты прямо сейчас, и мы этого не утверждаем. Технические подробности содержатся в бюллетенях вендора, которые мы в этом разборе не смогли изучить.
Что меняется для тех, кто работает с цифровыми сервисами
Если твоя компания использует эти продукты, первым делом проверь установленную сборку и сравни её со списком. Если она в перечне, планируй обновление немедленно, потому что речь идёт об инструментах с доступом к чувствительным учётным данным. Затем проверь, кто может достучаться до этих систем из сети. Если ты обслуживаешь серверы для клиентов, предупреди их и задокументируй действия. Тем, у кого нет времени следить за патчами, может подойти хостинг с управляемыми серверами и обновлениями безопасности.
Наше мнение
Важно то, что два продукта из трёх нужны для защиты доступа. Менеджер паролей эффективен, только если он надёжнее того, что хранит, и любая брешь в этой категории — потенциальный инцидент для всего остального. Предупреждение ACN полезно, но скупо, и технарю всё равно придётся открыть бюллетени. Это хороший пример того, что безопасность зависит от скорости обновлений больше, чем от самой новости.
Частые вопросы
Какие продукты ManageEngine затронуты?
Их три – SharePoint Manager Plus, Password Manager Pro и PAM360. Для каждого ACN указывает затронутые версии. Если ты используешь другие продукты ManageEngine, в этой сводке их нет.
Какая версия SharePoint Manager Plus безопасна?
Уязвимы версии до 4508 включительно. Вендор выпустил сборку 4508, которая упомянута в ссылках предупреждения. Обновляйся по соответствующему бюллетеню.
Уязвимости критические?
Нет, ACN определяет их как высокие. Все три уязвимости имеют высокую степень серьёзности согласно сводке. Числовой оценки в источнике нет.
Есть ли активные атаки?
Источник об этом не говорит. В предупреждении речь идёт об обновлениях, которые закрывают бреши, без упоминания активных эксплуатаций. Всё равно лучше обновиться, не дожидаясь.
Где найти инструкции по обновлению?
В бюллетенях вендора, на которые ACN даёт ссылки в разделе «Ссылки». Есть один для Password Manager Pro, один для PAM360 и два для SharePoint Manager Plus.
Что проверить в ближайшие недели в системах ManageEngine
После обновления работа не заканчивается. Нужны проверки и более точная информация от вендора.
- Перечитай бюллетени вендора, чтобы понять, какие CVE относятся к каждому продукту.
- Проверь журналы входа в Password Manager Pro и PAM360 на предмет необычной активности до установки патча.
- Подумай о смене самых чувствительных учётных данных, хранящихся в менеджерах, если в журналах есть аномалии.



