
 Ing. Calogero Bono
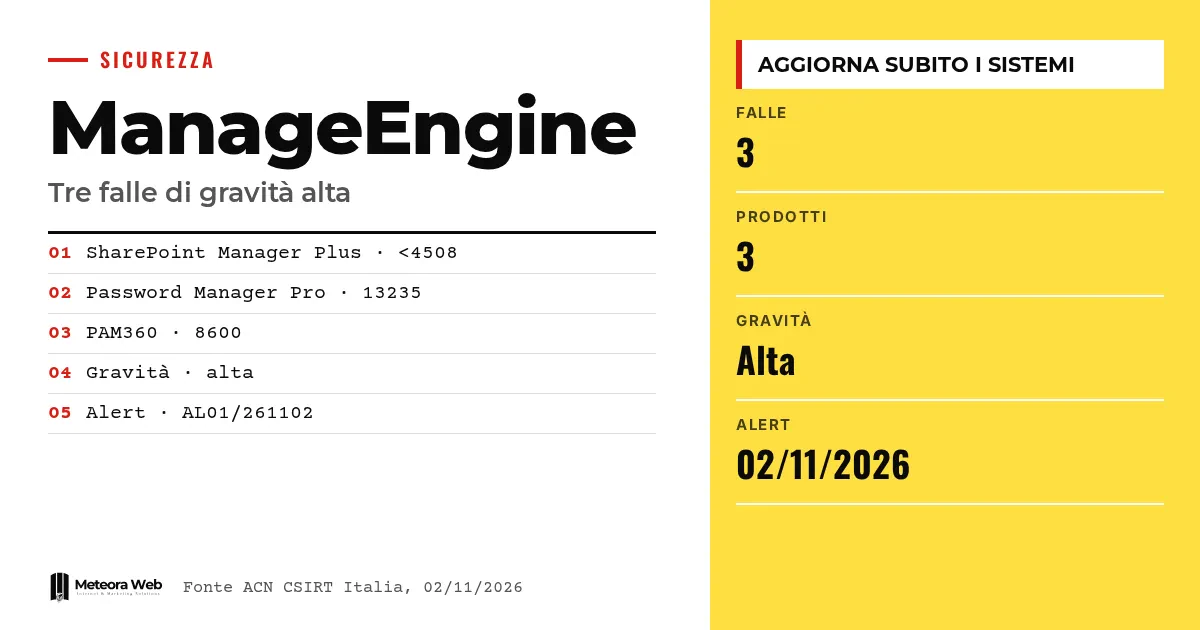
İtalya'nın Siber Güvenlik Ajansı'nın CSIRT Italia birimi, 2 Kasım 2026'da Zohocorp'un ManageEngine ürünlerinde üç yüksek seviyeli güvenlik açığı hakkında bir uyarı yayımladı. Etkilenen ürünler SharePoint Manager Plus, Password Manager Pro ve PAM360. Son ikisi kimlik bilgileri ve yönetici erişimlerini ssakladığı için bu ürünlerdeki bir sorun diğerlerinden daha ağır bir etki yaratır. Güncellemeler şimdiden mevcut ve uygulanmaları gerekiyor.
Olayların ayrıntısına girmeden önce birkaç terim. CSIRT Italia, ülkedeki siber tehditler hakkında uyarı veren ekiptir. Remote Code Execution, bir saldırganın sistemde uzaktan kod çalıştırabilmesi anlamına gelir. PAM, ayrıcalıklı erişimlerin yönetimini, yani yönetici yetkisine sahip hesapları ifade eder. Denial of Service, bir hizmetin devre dışı bırakılmasıdır. Tampering ise verilerin değiştirilmesidir.
ACN ManageEngine hakkında ne bildirdi?
Satıcının bildirdiğine göre, AL01/261102/CSIRT-ITA uyarısına göre güvenlik güncellemeleri üç adet «yüksek» önem dereceli açığı kapatıyor. Uyarı, SharePoint Manager Plus'ı SharePoint ortamlarını yönetmek ve izlemek için bir çözüm olarak tanımlıyor. Password Manager Pro ve PAM360 ise kimlik bilgileri, ayrıcalıklı hesaplar ve yönetici erişimleri için platformlar.
Özet, 2 Kasım 2026'da yayımlanan 1.0 sürümü.
Hangi sürümler savunmasız?
ACN etkilenen sürümleri şöyle listeliyor.
- SharePoint Manager Plus, 4508'den önceki sürümler.
- Password Manager Pro, 13235 ve öncesi sürümler.
- PAM360, 8600 ve öncesi sürümler.
Bu sürümlerden birini kullanıyorsan listede yer alıyorsun. SharePoint Manager Plus için düzeltme, satıcının referanslarında belirtildiği üzere 4508 sürümünde.
Hangi tür saldırılara olanak tanıyor?
Uyarı beş tür sıralıyor – Remote Code Execution, Denial of Service, Tampering, Information Disclosure ve Security Restrictions Bypass. Ancak özet, hangi türün hangi ürüne karşılık geldiğini belirtmiyor.
Bu yüzden üç platformu da aynı aciliyetle ele almak en doğrusu. Özellikle ayrıcalıklı parolaları saklayan bir araçta uzaktan kod çalıştırılabilmesi, kaçınılması gereken bir senaryo. Yakın dönemdeki başka örnekler için yamadan sonra Oracle E-Business Suite hatasına dair taramalara bakabilirsin.
Sistemler nasıl güvenli hale getirilir?
ACN, satıcının açıklamalarıyla uyumlu olarak, referanslarda belirtilen güvenlik bültenlerini izleyerek güncelleme yapılmasını öneriyor. Password Manager Pro (CVE-2026-18199), PAM360 ve SharePoint Manager Plus'ın 4507 ve 4508 sürümleri için ayrı sayfalar bulunuyor.
Kendi sunucularını yöneten biri, düzenli bir yama sürecine sahip olmalı. Ansible ile sunucu yapılandırmasını otomatikleştirmek bu konuda yardımcı olabilir; bu, Fragnesia'nın Linux güncellemeleri gibi acil yamalar için de geçerli.
Bilmen gereken sınırlar
Kaynak kısa bir özet niteliğinde. Her açık için CVSS puanı ya da CVE kimliği belirtilmiyor, ayrıca hangi ürünün hangi kusurdan etkilendiği de yazmıyor. Aktif sömürü olup olmadığını söylemiyor ve biz de bunu iddia etmiyoruz. Teknik ayrıntılar satıcının bültenlerinde yer alıyor, ancak bu analiz kapsamında bunlara erişemedik.
Dijital alanda çalışanlar için ne değişiyor
Şirketin bu ürünleri kullanıyorsa ilk iş, kurulu sürümü kontrol edip listeyle karşılaştırmak. Listede yer alıyorsa güncellemeyi hemen planla, çünkü söz konusu araçlar hassas kimlik bilgilerine erişim sağlıyor. Ardından bu sistemlere ağdan kimlerin ulaşabildiğini incele. Müşteriler için sunucu yönetiyorsan onları bilgilendir ve müdahaleyi belgele. Yamaları takip edecek zamanı olmayanlar, yönetilen sunucular ve güvenlik güncellemeleri sunan bir barındırma hizmetinden yararlanabilir.
Bizim değerlendirmemiz
Belirleyici olan nokta, üç üründen ikisinin erişimleri korumak için kullanılması. Bir parola yöneticisi, sakladığı şeylerden daha güvenli olduğu sürece işe yarar ve bu kategorideki her açık, diğer her şey için potansiyel bir olay anlamına gelir. ACN uyarısı faydalı ama özet, teknik bir okuyucu yine de bültenleri açmak zorunda kalıyor. Bu olay, güvenliğin haberin kendisinden çok güncelleme hızına bağlı olduğunun iyi bir örneği olmaya devam ediyor.
Sık sorulan sorular
Hangi ManageEngine ürünleri etkileniyor?
Üç ürün var – SharePoint Manager Plus, Password Manager Pro ve PAM360. ACN her biri için etkilenen sürümleri belirtiyor. Başka ManageEngine ürünleri kullanıyorsan bu özet onlardan söz etmiyor.
SharePoint Manager Plus'ın güvenli sürümü hangisi?
Etkilenen sürümler 4508'den önceki sürümler. Satıcı uyarıda referans gösterilen 4508 sürümünü yayımladı. İlgili bülteni izleyerek güncelleme yap.
Önem derecesi kritik mi?
Hayır, ACN bunu yüksek olarak tanımlıyor. Üç açık da özete göre yüksek önem derecesinde. Kaynakta sayısal bir puan bulunmuyor.
Devam eden saldırılar var mı?
Kaynak bunu belirtmiyor. Uyarı, açıkları kapatan güncellemelerden söz ediyor ama aktif sömürüden bahsetmiyor. Yine de beklemeden güncelleme yapmak en doğrusu.
Güncelleme talimatlarını nerede bulabilirim?
ACN'nin Referanslar bölümünde bağladığı satıcı bültenlerinde. Password Manager Pro için bir, PAM360 için bir ve SharePoint Manager Plus için iki bülten var.
Önümüzdeki haftalarda ManageEngine sistemlerinde nelere bakmalı
Güncellemeyi yaptıktan sonra iş bitmiş sayılmaz. Doğrulama yapmak ve satıcıdan daha ayrıntılı bilgi almak gerekiyor.
- Her ürünün hangi CVE'lerle eşleştiğini anlamak için satıcının bültenlerini yeniden oku.
- Yamadan önceki dönemde Password Manager Pro ve PAM360 erişim günlüklerinde olağandışı bir hareket olup olmadığını kontrol et.
- Günlükler anormallik gösteriyorsa, yöneticilerde saklanan en hassas kimlik bilgilerini değiştirmeyi düşün.



