
 Ing. Calogero Bono
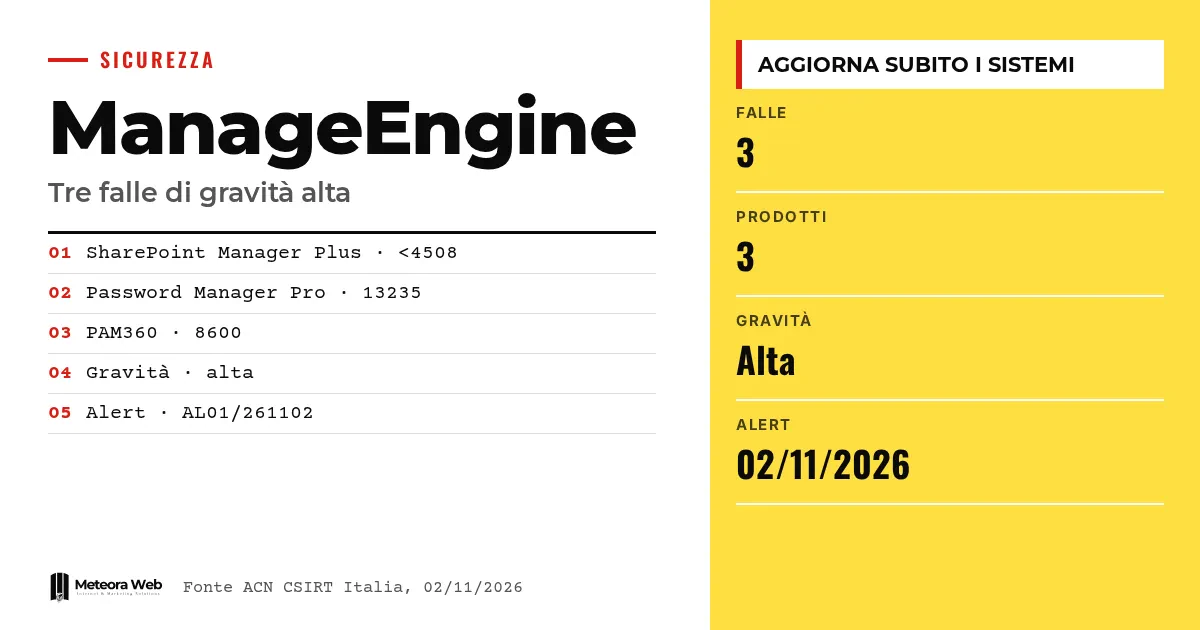
El CSIRT Italia, estructura de la Agencia para la ciberseguridad nacional, publicó el 2 de noviembre de 2026 una alerta sobre tres vulnerabilidades de gravedad alta en los productos de ManageEngine de Zohocorp. Afectan a SharePoint Manager Plus, Password Manager Pro y PAM360. Los dos últimos guardan credenciales y accesos administrativos, así que un problema ahí pesa más que en otros lugares. Las actualizaciones ya existen y hay que aplicarlas.
Algunos términos antes de entrar en los hechos. CSIRT Italia es el grupo que emite las alertas sobre amenazas informáticas en el país. Remote Code Execution significa que un atacante puede ejecutar código de forma remota en el sistema. PAM indica la gestión de accesos privilegiados, es decir, de cuentas con poderes de administrador. Denial of Service es la interrupción de un servicio. Tampering es la manipulación de los datos.
¿Qué señaló la ACN sobre ManageEngine?
Según la alerta AL01/261102/CSIRT-ITA, las actualizaciones de seguridad corrigen tres vulnerabilidades con gravedad «alta». La alerta describe SharePoint Manager Plus como una solución para gestionar y supervisar entornos SharePoint. Password Manager Pro y PAM360, en cambio, son plataformas para credenciales, cuentas privilegiadas y accesos administrativos.
La ficha es la versión 1.0, publicada el 2 de noviembre de 2026.
¿Qué versiones son vulnerables?
La ACN enumera estas versiones afectadas.
- SharePoint Manager Plus, versiones anteriores a la 4508.
- Password Manager Pro, versión 13235 y anteriores.
- PAM360, versión 8600 y anteriores.
Si usas alguna de estas compilaciones, estás en la lista. La corrección para SharePoint Manager Plus está en la compilación 4508, como indican las referencias del fabricante.
¿Qué tipo de ataques hacen posibles?
La alerta enumera cinco tipologías – Remote Code Execution, Denial of Service, Tampering, Information Disclosure y Security Restrictions Bypass. Sin embargo, la ficha no dice qué tipología corresponde a qué producto.
Por eso conviene tratar las tres plataformas con la misma urgencia. En particular, la ejecución remota de código en una herramienta que custodia contraseñas privilegiadas es un escenario que hay que evitar. Para otros casos recientes puedes leer los análisis sobre el fallo de Oracle E-Business Suite tras el parche.
¿Cómo se protegen los sistemas?
La ACN, en línea con las declaraciones del fabricante, recomienda actualizar siguiendo los boletines de seguridad indicados en las referencias. Hay páginas dedicadas a Password Manager Pro (CVE-2026-18199), a PAM360 y a dos compilaciones de SharePoint Manager Plus, la 4507 y la 4508.
Quien gestiona servidores por su cuenta debería tener un proceso ordenado de parches. Puede ayudar automatizar la configuración de servidores con Ansible, y esto vale también para actualizaciones urgentes como las de Linux de Fragnesia.
Límites que conviene conocer
La fuente es una ficha resumida. No indica puntuaciones CVSS, ni un identificador CVE para cada fallo, ni qué producto sufre qué defecto. No dice si hay explotaciones activas, y no lo afirmamos. El detalle técnico está en los boletines del fabricante, que no pudimos leer en este análisis.
Qué cambia para quien trabaja con lo digital
Si tu empresa usa estos productos, lo primero es verificar la versión instalada y compararla con la lista. Si aparece entre las indicadas, planifica la actualización ya, porque se trata de herramientas con acceso a credenciales sensibles. Revisa después quién puede llegar a estos sistemas desde la red. Si gestionas servidores para clientes, avísales y documenta la intervención. Quien no tenga tiempo para seguir los parches puede apoyarse en un hosting con servidores gestionados y actualizaciones de seguridad.
Nuestra opinión
El dato que pesa es que dos de los tres productos sirven para proteger accesos. Un gestor de contraseñas solo es eficaz si es más seguro que lo que custodia, y cada fallo en esta categoría es un incidente potencial para todo lo demás. El aviso de la ACN es útil pero escueto, y un lector técnico debe abrir igualmente los boletines. Sigue siendo un buen ejemplo de cómo la seguridad depende de la rapidez para actualizar, más que de la noticia en sí.
Preguntas frecuentes
¿Qué productos de ManageEngine están afectados?
Son tres – SharePoint Manager Plus, Password Manager Pro y PAM360. Para cada uno, la ACN indica las versiones afectadas. Si usas otros productos de ManageEngine, esta ficha no los menciona.
¿Cuál es la versión segura de SharePoint Manager Plus?
Son vulnerables las versiones anteriores a la 4508. El fabricante ha publicado la compilación 4508, citada en las referencias de la alerta. Actualiza siguiendo el boletín correspondiente.
¿La gravedad es crítica?
No, la ACN la define como alta. Las tres vulnerabilidades tienen gravedad alta según la ficha. La fuente no incluye una puntuación numérica.
¿Hay ataques en curso?
La fuente no lo dice. La alerta habla de actualizaciones que corrigen los fallos, sin mencionar explotaciones activas. Conviene actualizar igualmente sin esperar.
¿Dónde encuentro las instrucciones para actualizar?
En los boletines del fabricante enlazados por la ACN en la sección de Referencias. Hay uno para Password Manager Pro, uno para PAM360 y dos para SharePoint Manager Plus.
Qué revisar en las próximas semanas en los sistemas ManageEngine
Después de la actualización el trabajo no termina. Hacen falta verificaciones e información más precisa por parte del fabricante.
- Relee los boletines del fabricante para entender qué CVE corresponden a cada producto.
- Revisa los registros de acceso de Password Manager Pro y PAM360 por actividad inusual anterior al parche.
- Valora cambiar las credenciales más sensibles almacenadas en los gestores si los registros muestran anomalías.



