
 Ing. Calogero Bono
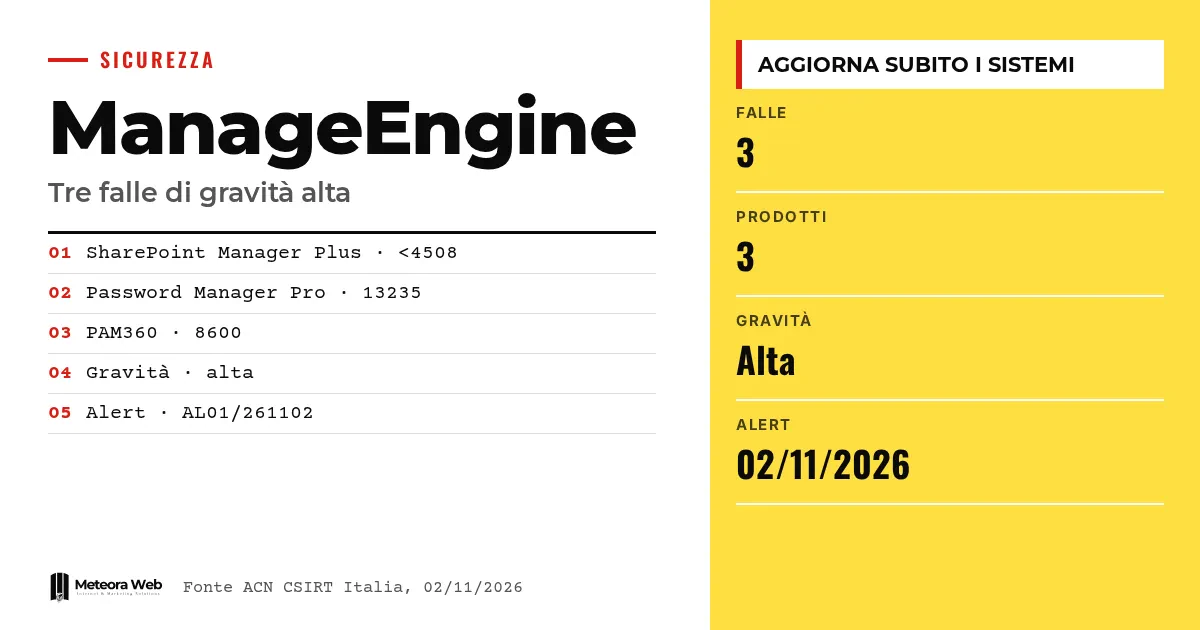
Il CSIRT Italia, struttura dell'Agenzia per la cybersicurezza nazionale, ha pubblicato il 2 novembre 2026 un alert su tre vulnerabilità di gravità alta nei prodotti ManageEngine di Zohocorp. Sono coinvolti SharePoint Manager Plus, Password Manager Pro e PAM360. Gli ultimi due custodiscono credenziali e accessi amministrativi, quindi un problema lì pesa più che altrove. Gli aggiornamenti esistono già e vanno applicati.
Qualche termine, prima di entrare nei fatti. CSIRT Italia è il gruppo che dà l'allerta sulle minacce informatiche nel Paese. Remote Code Execution significa che un attaccante può far eseguire codice da remoto sul sistema. PAM indica la gestione degli accessi privilegiati, cioè degli account con poteri di amministratore. Denial of Service è il blocco di un servizio. Tampering è la manomissione dei dati.
Cosa ha segnalato l'ACN su ManageEngine?
Secondo l'alert AL01/261102/CSIRT-ITA, gli aggiornamenti di sicurezza sanano tre vulnerabilità con gravità «alta». L'alert descrive SharePoint Manager Plus come una soluzione per gestire e monitorare gli ambienti SharePoint. Password Manager Pro e PAM360 sono invece piattaforme per credenziali, account privilegiati e accessi amministrativi.
La scheda è la versione 1.0, pubblicata il 2 novembre 2026.
Quali versioni sono vulnerabili?
L'ACN elenca queste versioni interessate.
- SharePoint Manager Plus, versioni precedenti alla 4508.
- Password Manager Pro, versione 13235 e precedenti.
- PAM360, versione 8600 e precedenti.
Se usi una di queste build, sei nell'elenco. La correzione per SharePoint Manager Plus è nella build 4508, come indicano i riferimenti del vendor.
Che tipo di attacchi rendono possibili?
L'alert elenca cinque tipologie, Remote Code Execution, Denial of Service, Tampering, Information Disclosure e Security Restrictions Bypass. La scheda non dice però quale tipologia corrisponda a quale prodotto.
Per questo conviene trattare tutte e tre le piattaforme con la stessa urgenza. In particolare, una esecuzione di codice da remoto su uno strumento che custodisce password privilegiate è uno scenario da evitare. Per altri casi recenti puoi leggere le scansioni sul bug di Oracle E-Business Suite dopo la patch.
Come si mettono in sicurezza i sistemi?
L'ACN, in linea con le dichiarazioni del vendor, raccomanda di aggiornare seguendo i bollettini di sicurezza indicati nei riferimenti. Ci sono pagine dedicate a Password Manager Pro (CVE-2026-18199), a PAM360 e a due build di SharePoint Manager Plus, la 4507 e la 4508.
Chi gestisce server in proprio dovrebbe avere un processo ordinato di patch. Può aiutare automatizzare la configurazione dei server con Ansible, e questo vale anche per gli aggiornamenti urgenti come quelli per Linux di Fragnesia.
Limiti da conoscere
La fonte è una scheda sintetica. Non indica punteggi CVSS, né un identificativo CVE per ogni falla, né quale prodotto soffra di quale difetto. Non dice se ci siano sfruttamenti attivi, e non l'affermiamo. Il dettaglio tecnico sta nei bollettini del vendor, che non abbiamo potuto leggere in questa analisi.
Cosa cambia per chi lavora con il digitale
Se la tua azienda usa questi prodotti, la prima cosa è verificare la build installata e confrontarla con l'elenco. Se è tra quelle indicate, pianifica l'aggiornamento subito, perché si parla di strumenti con accesso a credenziali sensibili. Controlla poi chi può raggiungere questi sistemi dalla rete. Se gestisci server per clienti, avvisali e documenta l'intervento. Chi non ha tempo di seguire le patch può affidarsi a un hosting con server gestiti e aggiornamenti di sicurezza.
Il nostro parere
Il dato che pesa è che due prodotti su tre servono a proteggere gli accessi. Un gestore di password è efficace solo se è più sicuro di ciò che custodisce, e ogni falla in questa categoria è un incidente potenziale su tutto il resto. L'alert dell'ACN è utile ma scarno, e un lettore tecnico deve comunque aprire i bollettini. Resta un buon esempio di come la sicurezza si giochi sulla velocità di aggiornamento, più che sulla notizia in sé.
Domande frequenti
Quali prodotti ManageEngine sono coinvolti?
Sono tre, SharePoint Manager Plus, Password Manager Pro e PAM360. Per ciascuno l'ACN indica le versioni interessate. Se usi altri prodotti ManageEngine, questa scheda non li menziona.
Qual è la versione sicura di SharePoint Manager Plus?
Sono vulnerabili le versioni precedenti alla 4508. Il vendor ha pubblicato la build 4508, citata nei riferimenti dell'alert. Aggiorna seguendo il relativo bollettino.
La gravità è critica?
No, l'ACN la definisce alta. Le tre vulnerabilità hanno gravità alta secondo la scheda. Non c'è un punteggio numerico nella fonte.
Ci sono attacchi in corso?
La fonte non lo dice. L'alert parla di aggiornamenti che sanano le falle, senza citare sfruttamenti attivi. Conviene aggiornare comunque senza attendere.
Dove trovo le istruzioni per aggiornare?
Nei bollettini del vendor linkati dall'ACN nella sezione Riferimenti. Ce n'è uno per Password Manager Pro, uno per PAM360 e due per SharePoint Manager Plus.
Cosa controllare nelle prossime settimane sui sistemi ManageEngine
Dopo l'aggiornamento il lavoro non è finito. Servono verifiche e informazioni più precise dal vendor.
- Rileggi i bollettini del vendor per capire quali CVE corrispondono a ciascun prodotto.
- Controlla i log di accesso di Password Manager Pro e PAM360 per attività insolite precedenti alla patch.
- Valuta di cambiare le credenziali più sensibili custodite nei gestori, se i log mostrano anomalie.



