
 Ing. Calogero Bono
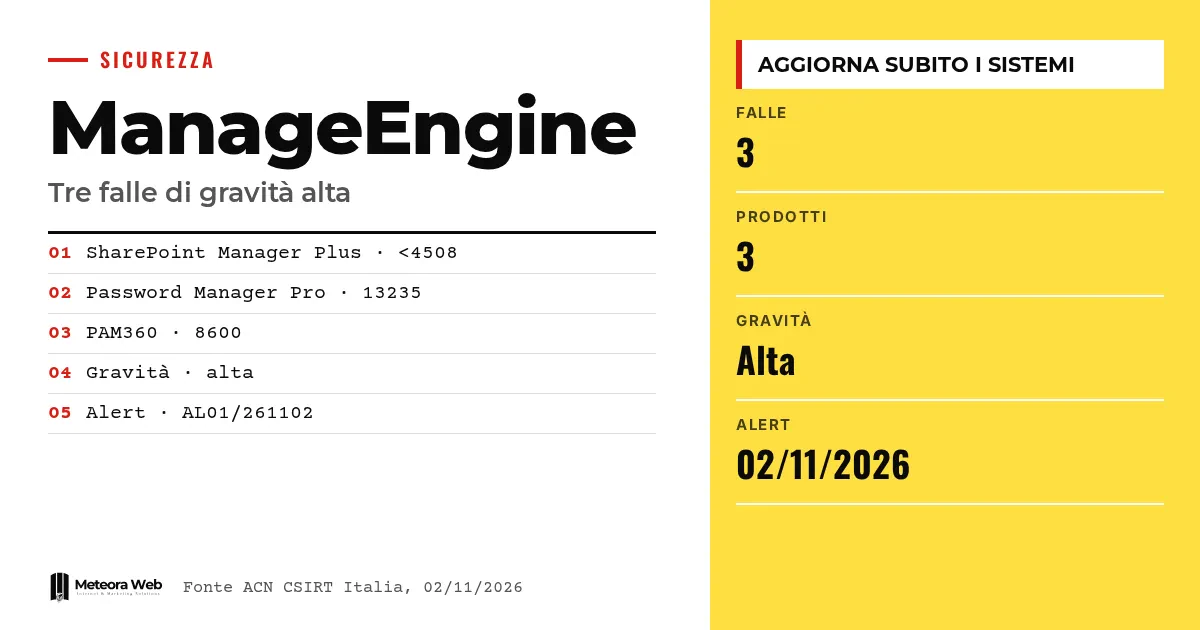
CSIRT Italia, struktura Narodowej Agencji Cyberbezpieczeństwa, opublikowała 2 listopada 2026 roku alert dotyczący trzech luk wysokiej wagi w produktach ManageEngine firmy Zohocorp. Dotyczy on SharePoint Manager Plus, Password Manager Pro i PAM360. Dwa ostatnie przechowują poświadczenia i dostępy administracyjne, więc problem w nich waży więcej niż gdzie indziej. Aktualizacje już istnieją i trzeba je zainstalować.
Kilka pojęć, zanim przejdziemy do faktów. CSIRT Italia to zespół, który ostrzega przed zagrożeniami cybernetycznymi w kraju. Remote Code Execution oznacza, że atakujący może zdalnie uruchomić kod w systemie. PAM to zarządzanie kontami uprzywilejowanymi, czyli kontami z uprawnieniami administratora. Denial of Service to zablokowanie usługi. Tampering to modyfikowanie danych.
Co ACN zgłosiło w sprawie ManageEngine?
Według alertu AL01/261102/CSIRT-ITA, aktualizacje bezpieczeństwa łatają trzy luki o wadze «wysokiej». Alert opisuje SharePoint Manager Plus jako narzędzie do zarządzania środowiskami SharePoint i ich monitorowania. Password Manager Pro i PAM360 to natomiast platformy do obsługi poświadczeń, kont uprzywilejowanych i dostępów administracyjnych.
Karta jest w wersji 1.0 i została opublikowana 2 listopada 2026 roku.
Które wersje są podatne?
ACN wymienia następujące dotyczące wersje.
- SharePoint Manager Plus, wersje wcześniejsze niż 4508.
- Password Manager Pro, wersja 13235 i wcześniejsze.
- PAM360, wersja 8600 i wcześniejsze.
Jeśli używasz jednego z tych buildów, znajdujesz się na liście. Poprawka dla SharePoint Manager Plus jest w buildzie 4508, zgodnie z odnośnikami producenta.
Jakie ataki te luki umożliwiają?
Alert wymienia pięć typów – Remote Code Execution, Denial of Service, Tampering, Information Disclosure i Security Restrictions Bypass. Karta nie precyzuje jednak, który typ odpowiada któremu produktowi.
Dlatego warto traktować wszystkie trzy platformy z tą samą pilnością. Szczególnie wykonanie kodu zdalnie w narzędziu, które przechowuje uprzywilejowane hasła, to scenariusz, którego trzeba unikać. Inne niedawne przypadki opisujemy w artykule o skanowaniach luki w Oracle E-Business Suite po poprawce.
Jak zabezpieczyć systemy?
ACN, zgodnie z deklaracjami producenta, zaleca aktualizację według biuletynów bezpieczeństwa wskazanych w odnośnikach. Są strony dedykowane Password Manager Pro (CVE-2026-18199), PAM360 oraz dwóm buildom SharePoint Manager Plus, 4507 i 4508.
Kto prowadzi własne serwery, powinien mieć uporządkowany proces łatania. Pomóc może automatyzacja konfiguracji serwerów za pomocą Ansible, co dotyczy także pilnych aktualizacji, takich jak poprawki dla Linuksa Fragnesia.
Ograniczenia, o których warto wiedzieć
Źródłem jest krótka karta informacyjna. Nie podaje ona ocen CVSS ani identyfikatora CVE dla każdej luki, ani tego, który produkt ma który błąd. Nie mówi też, czy istnieją aktywne wykorzystania luk, i my tego nie twierdzimy. Szczegóły techniczne znajdują się w biuletynach producenta, których w tej analizie nie mogliśmy przeczytać.
Co się zmienia dla osób pracujących z technologią cyfrową
Jeśli twoja firma korzysta z tych produktów, pierwszym krokiem jest sprawdzenie zainstalowanej wersji i porównanie jej z listą. Jeśli na niej figuruje, zaplanuj aktualizację od razu, bo chodzi o narzędzia mające dostęp do wrażliwych poświadczeń. Następnie sprawdź, kto może połączyć się z tymi systemami z sieci. Jeśli prowadzisz serwery dla klientów, poinformuj ich i udokumentuj interwencję. Jeśli nie masz czasu na śledzenie poprawek, możesz skorzystać z hostingu z zarządzanymi serwerami i aktualizacjami bezpieczeństwa.
Nasza opinia
Istotne jest to, że dwa z trzech produktów służą do ochrony dostępów. Menedżer haseł jest skuteczny tylko wtedy, gdy jest bezpieczniejszy niż to, co przechowuje, a każda luka w tej kategorii to potencjalny incydent dla wszystkiego innego. Alert ACN jest przydatny, ale skąpy, dlatego technik i tak musi otworzyć biuletyny. To dobry przykład, że bezpieczeństwo zależy bardziej od szybkości aktualizacji niż od samej wiadomości.
Najczęstsze pytania
Jakie produkty ManageEngine są objęte problemem?
Są trzy – SharePoint Manager Plus, Password Manager Pro i PAM360. Dla każdego z nich ACN podaje dotyczące wersje. Jeśli korzystasz z innych produktów ManageEngine, ta karta ich nie wymienia.
Która wersja SharePoint Manager Plus jest bezpieczna?
Podatne są wersje wcześniejsze niż 4508. Producent wydał build 4508, wymieniony w odnośnikach alertu. Aktualizuj zgodnie z odpowiednim biuletynem.
Czy luka jest krytyczna?
Nie, ACN ocenia ją jako wysoką. Wszystkie trzy luki mają według karty wysoką wagę. We wskazanym źródle nie ma wyniku liczbowego.
Czy trwają ataki?
Źródło tego nie podaje. Alert mówi o aktualizacjach łatających luki, bez wzmianki o aktywnym wykorzystaniu. Warto mimo to aktualizować bez zwlekania.
Gdzie znaleźć instrukcje aktualizacji?
W biuletynach producenta, do których ACN linkuje w sekcji Odniesienia. Jest jeden dla Password Manager Pro, jeden dla PAM360 i dwa dla SharePoint Manager Plus.
Co sprawdzić w najbliższych tygodniach w systemach ManageEngine
Po aktualizacji praca się nie kończy. Potrzebne są kontrole i dokładniejsze informacje od producenta.
- Przeczytaj ponownie biuletyny producenta, aby zrozumieć, które CVE odpowiadają każdemu produktowi.
- Sprawdź logi dostępu Password Manager Pro i PAM360 pod kątem nietypowej aktywności sprzed łatki.
- Rozważ zmianę najbardziej wrażliwych poświadczeń przechowywanych w menedżerach, jeśli logi wykażą anomalie.



