Ing. Calogero Bono
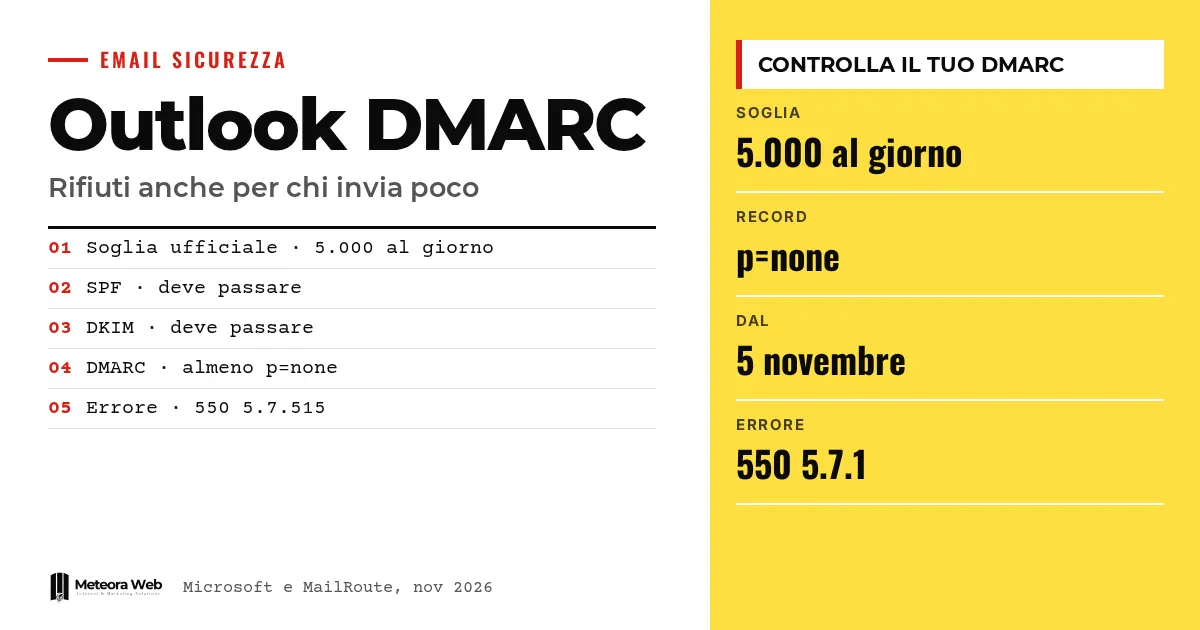
Outlook.com, der Consumer-Maildienst von Microsoft, verlangt SPF, DKIM und DMARC von Domains, die mehr als 5.000 E-Mails am Tag versenden. Eine unabhängige Meldung von MailRoute berichtet nun von Ablehnungen auch bei kleinen Absendern, wenn die Domain keinen DMARC-Eintrag hat. Eine Bestätigung von Microsoft gibt es nicht. Wenn du an Kundinnen und Kunden mit Hotmail- oder Outlook-Adressen schreibst, besteht das Risiko, dass einige Nachrichten ankommen, ohne dass du es merkst.
Ein paar Begriffe, bevor wir zu den Fakten kommen. SPF ist ein DNS-Eintrag, der die Server auflistet, die E-Mails für deine Domain versenden dürfen. DKIM ist eine digitale Signatur, die garantiert, dass die Nachricht nicht verändert wurde. DMARC verbindet SPF und DKIM mit der im Feld From angezeigten Adresse und legt fest, was Empfänger tun sollen, wenn die Prüfungen fehlschlagen. Ausrichtung bedeutet, dass die Domain im From mit der von SPF oder DKIM geprüften Domain übereinstimmt. DNS ist das Verzeichnis der Einträge, das zu jeder Domain gehört.
Was hat Microsoft für große Absender angekündigt?
Im offiziellen Blog erklärt Microsoft, dass Domains mit mehr als 5.000 Nachrichten am Tag SPF und DKIM mit positivem Ergebnis sowie DMARC mindestens mit p=none brauchen, ausgerichtet an SPF oder DKIM, besser an beiden. Die Regel gilt für Outlook.com, also für die Adressen hotmail.com, live.com und outlook.com.
Nach dem 5. Mai 2025 sollten nicht konforme Nachrichten im Junk-Ordner landen. Ein Update vom 29. April zeigt jedoch eine Änderung, denn Microsoft erklärt, sie künftig mit dem Fehler «550; 5.7.515 Access denied» abzulehnen.
Was meldet MailRoute?
Laut MailRoute lehnt Outlook.com seit dem 5. November 2026 einen Teil der Post von Domains ohne DMARC-Eintrag ab. Die Fehlermeldung lautet «550 5.7.1 Message rejected», mit dem Hinweis, dass Authentifizierungseinträge fehlen.
Der Anbieter sagt, er habe dies am 5. November in seinen Protokollen gesehen und am selben Tag Meldungen anderer Administratoren gefunden. Laut MailRoute sind auch kleine Absender betroffen, und viele Domains hatten bereits funktionierendes SPF und teilweise DKIM.
Warum ist das Problem leicht zu übersehen?
MailRoute beschreibt eine nur teilweise Ablehnung. Eine Nachricht an eine Hotmail-Adresse kommt durch, die nächste kommt zurück, ein erneuter Versand kann gelingen. Wer schreibt, sieht eine Fehlermeldung voller Kürzel und denkt an eine kurzfristige Störung.
Der Empfänger erfährt nichts davon. So können Rechnungen, Terminbestätigungen und Antworten an Kundschaft verloren gehen. Es ist ein stiller Schaden, typisch für alle, die an Privatpersonen schreiben und nicht nur an Firmen. Wie die drei Einträge zusammenarbeiten, erklärt unser Leitfaden zu SPF, DKIM, DMARC und Absenderreputation.
Wie prüfst und korrigierst du die Domain?
MailRoute schlägt vor, mit dem Befehl dig +short TXT _dmarc.example.com zu prüfen, wobei du deine Domain einsetzt. Wenn keine Zeile erscheint, die mit v=DMARC1 beginnt, fehlt der Eintrag.
Die empfohlene Korrektur ist ein TXT-Eintrag mit dem Namen _dmarc und dem Wert v=DMARC1; p=none. Diese Richtlinie verlangt von Empfängern kein Handeln bei Fehlschlägen, daher ändert sie den Umgang mit deiner Post anderswo nicht. Es gibt eine Bedingung, denn DMARC besteht nur, wenn SPF oder DKIM mit der Domain im From übereinstimmen. Wenn du Microsoft 365 nutzt, warnt MailRoute, dass die Signatur mit onmicrosoft.com nicht zählt, solange du DKIM nicht für deine eigene Domain aktivierst.
Wenn deine Post über deinen eigenen Webspace läuft, kläre, wer das DNS verwaltet, wie wir in Domain, Hosting und E-Mail erläutern.
Grenzen, die du kennen solltest
Die Meldung über Ablehnungen unterhalb der Schwelle stammt von einem einzigen E-Mail-Dienstleister, der auch ein kommerzielles Interesse hat. Microsoft hatte laut MailRoute bis zum 6. November nichts veröffentlicht. Wir wissen nicht, wie viele Domains betroffen sind, ob die Maßnahme dauerhaft ist oder nur ein Test, und ob die abgewiesenen Nachrichten auch von anderen Faktoren abhängen. Auch das Datum für die offizielle Ankündigung endgültiger Ablehnungen steht noch aus.
Was sich für alle ändert, die digital arbeiten
Der erste Schritt ist, jede Domain zu prüfen, über die du E-Mails versendest, auch die deiner Kundinnen und Kunden. Ein DMARC mit p=none ist in wenigen Minuten eingerichtet. Prüfe danach, ob SPF oder DKIM ausgerichtet sind, vor allem wenn du Werkzeuge von außen nutzt wie Newsletter, Verwaltungssoftware und Formulare der Website. Microsoft weist darauf hin, dass der Eintrag auf deiner eigenen Domain nötig ist, auch wenn der Versand an Dritte übergeben wird, und dass die Liste sicherer Absender nicht mehr beachtet wird. Wer E-Mail-Marketing betreibt, etwa bei der Automatisierung des Warenkorb-Abbruchs, sollte auf Rückläufer achten.
Unsere Einschätzung
Das Bild ist stimmig. Die Regeln entstehen für große Absender, werden dann zur Grundlage für alle, und genau in diese Richtung gehen die großen Anbieter. Die Schwachstelle ist die Kommunikation. Wenn eine teilweise Ablehnung nicht angekündigt wird und die Fehlermeldung nicht sagt, was fehlt, zahlen kleine Betriebe ohne Techniker den Preis. Die Meldung sollte man noch überprüfen, doch der Aufwand für einen Eintrag mit p=none ist so gering, dass Warten auf Bestätigungen keinen Sinn ergibt. Ein veröffentlichtes DMARC hilft außerdem gegen Betrüger, die sich als du ausgeben, ein Thema, das wir in Phishing und Betrug per E-Mail behandeln.
Häufige Fragen
Muss ich etwas tun, wenn ich weniger als 5.000 E-Mails am Tag versende?
Ja, es lohnt sich. Die offiziellen Regeln beginnen bei den großen Absendern, doch Microsoft schreibt, dass alle von diesen Verfahren profitieren. MailRoute meldet Ablehnungen auch bei kleinen Absendern.
Wie sieht der minimale DMARC-Eintrag aus?
Ein TXT-Eintrag mit dem Namen _dmarc und dem Wert v=DMARC1; p=none. Laut MailRoute ändert sich dadurch nicht, wie andere Empfänger deine Post behandeln. Er wirkt nur, wenn SPF oder DKIM ausgerichtet sind.
Woran erkenne ich eine Ablehnung?
An der Fehlermeldung, die an den Absender zurückkommt. Microsoft nennt 550 5.7.515 für große Absender, MailRoute meldet 550 5.7.1 mit dem Hinweis auf fehlende Authentifizierungseinträge.
Löst die Liste sicherer Absender das Problem?
Nein. Microsoft stellt klar, dass die Safe Sender List durch die neue Anwendung der Regeln nicht mehr beachtet wird.
Brauche ich das DNS auch, wenn ich einen externen Dienst zum Versand nutze?
Ja. Microsoft macht deutlich, dass die Authentifizierung an deine Domain gebunden ist, auch wenn der Versand an Dritte übergeben wird. Du musst die richtigen DNS-Einstellungen mit dem Anbieter abstimmen.
Was du bei den Ablehnungen von Outlook in den nächsten Monaten im Blick behalten solltest
Offen bleiben zwei Fragen – ob Microsoft die Regel unterhalb der Schwelle bestätigt und wann die endgültigen Ablehnungen beginnen.
- Prüfe deine Versandprotokolle und zähle die Rückläufer zu Adressen bei hotmail, live und outlook.
- Verfolge das offizielle Blog der Microsoft-Community, dort werden die Termine der neuen Phasen erscheinen.
- Wenn deine Absender ausgerichtet sind, erwäge den schrittweisen Übergang von none zu quarantine und dann zu reject, wie Microsoft empfiehlt.