Ing. Calogero Bono
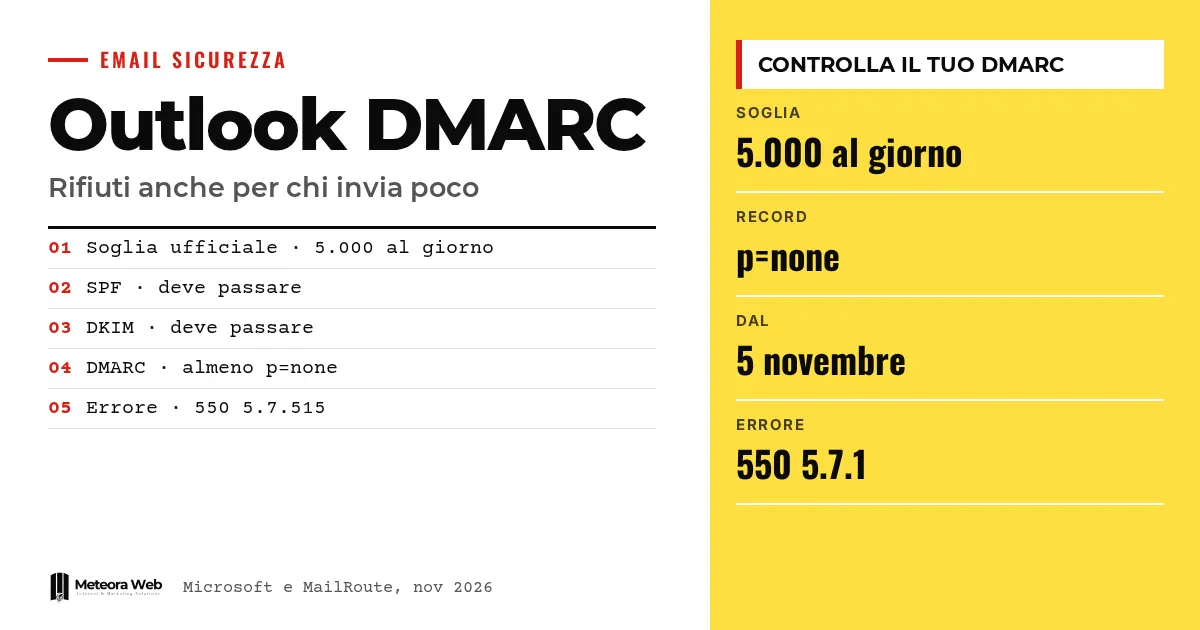
Outlook.com, konsumencka usługa pocztowa Microsoftu, wymaga SPF, DKIM i DMARC od domen wysyłających ponad 5000 e-maili dziennie. Niezależna analiza MailRoute mówi teraz o odrzuceniach także dla małych nadawców, jeśli domena nie ma rekordu DMARC. Microsoft niczego nie potwierdził. Jeśli piszesz do klientów z adresami hotmail lub outlook, ryzyko polega na tym, że część wiadomości nie dotrze, a Ty tego nie zauważysz.
Kilka pojęć, zanim przejdziemy do faktów. SPF to rekord DNS, który wymienia serwery upoważnione do wysyłania poczty w imieniu Twojej domeny. DKIM to cyfrowy podpis gwarantujący, że wiadomość nie została zmieniona. DMARC łączy SPF i DKIM z adresem widocznym w polu From i mówi odbiorcom, co zrobić, jeśli kontrole się nie powiodą. Wyrównanie oznacza, że domena z pola From pokrywa się z tą sprawdzaną przez SPF lub DKIM. DNS to zestaw rekordów, który towarzyszy domenie.
Co Microsoft ogłosiło dla dużych nadawców?
W oficjalnym blogu Microsoft wyjaśnia, że dla domen wysyłających ponad 5000 wiadomości dziennie wymagane są SPF i DKIM z wynikiem pozytywnym oraz DMARC co najmniej z p=none, wyrównany z SPF lub DKIM, najlepiej z obydwoma. Zasada dotyczy Outlook.com, czyli adresów hotmail.com, live.com i outlook.com.
Po 5 maja 2025 roku niezgodne wiadomości miały trafiać do folderu Spam. Aktualizacja z 29 kwietnia wskazuje jednak na zmianę, ponieważ Microsoft deklaruje, że zdecydował się je odrzucać z błędem «550; 5.7.515 Access denied».
Co zgłasza MailRoute?
Według MailRoute, od 5 listopada 2026 roku Outlook.com odrzuca część poczty z domen bez rekordu DMARC. Komunikat błędu to «550 5.7.1 Message rejected», z dopiskiem, że brakuje rekordów uwierzytelniania.
Dostawca twierdzi, że zauważył to w swoich logach 5 listopada i że tego samego dnia znalazł zgłoszenia od innych administratorów. Według MailRoute dotknięci są także mali nadawcy, a wiele domen miało już działający SPF i czasem DKIM.
Dlaczego problem łatwo przeoczyć?
MailRoute opisuje odrzucenie tylko częściowe. Wiadomość na adres Hotmail przechodzi, następna wraca, a ponowna wysyłka może się udać. Nadawca widzi błąd pełen skrótów i myśli o chwilowej awarii.
Odbiorca o niczym nie wie. Tak mogą zniknąć faktury, potwierdzenia wizyt, odpowiedzi do klientów. To cicha szkoda, typowa dla tych, którzy piszą do osób prywatnych, a nie tylko do firm. O tym, jak działają razem trzy rekordy, piszemy w przewodniku po SPF, DKIM, DMARC i reputacji nadawcy.
Jak sprawdzić i poprawić domenę?
MailRoute proponuje sprawdzenie poleceniem dig +short TXT _dmarc.example.com, podstawiając własną domenę. Jeśli nie pojawi się linia zaczynająca się od v=DMARC1, rekordu brakuje.
Wskazana poprawka to rekord TXT o nazwie _dmarc i wartości v=DMARC1; p=none. Ta polityka nie wymaga od odbiorców podejmowania działań przy błędach, więc nie zmienia obsługi poczty w innych miejscach. Jest jeden warunek – DMARC przechodzi tylko wtedy, gdy SPF lub DKIM są wyrównane z domeną z pola From. Jeśli korzystasz z Microsoft 365, MailRoute ostrzega, że podpis z onmicrosoft.com się nie liczy, dopóki nie włączysz DKIM dla swojej domeny.
Jeśli poczta jest powiązana z Twoją przestrzenią hostingową, sprawdź, kto zarządza DNS, jak wyjaśniamy w domena, hosting i poczta.
Ograniczenia, o których warto wiedzieć
Wiadomość o odrzuceniach poniżej progu pochodzi tylko od jednego dostawcy usług pocztowych, który ma też interes handlowy. Według MailRoute Microsoft do 6 listopada niczego nie opublikował. Nie wiemy, ile domen jest dotkniętych, czy zasada będzie stała, czy to test, ani czy odrzucane wiadomości zależą od innych czynników. Data oficjalnego źródła dotyczącego ostatecznych odrzuceń także nie jest jeszcze znana.
Co się zmienia dla osób pracujących w sieci
Pierwszym krokiem jest sprawdzenie każdej domeny, z której wysyłasz pocztę, także tych należących do klientów, których obsługujesz. DMARC z p=none zajmuje kilka minut. Następnie upewnij się, że SPF lub DKIM są wyrównane, zwłaszcza jeśli wysyłasz przez narzędzia zewnętrzne, jak newslettery, programy do fakturowania i formularze na stronie. Microsoft przypomina, że rekord musi być na Twojej domenie, nawet jeśli wysyłka należy do strony trzeciej, i że lista bezpiecznych nadawców nie będzie respektowana. Osoby zajmujące się e-mail marketingiem, jak w automatyzacji porzuconego koszyka, powinny zwrócić uwagę na odbicia.
Nasza opinia
Obraz jest spójny. Zasady powstają dla dużych nadawców, a potem stają się podstawą dla wszystkich, i to właśnie kierunek, w jakim idą najwięksi dostawcy. Słabym punktem jest komunikacja. Jeśli częściowe odrzucenie nie jest zapowiedziane, a komunikat błędu nie mówi, czego brakuje, płacą za to małe firmy bez technika. Warto zweryfikować zgłoszenie, ale koszt rekordu p=none jest tak niski, że czekanie na potwierdzenia nie ma sensu. Opublikowany DMARC pomaga też przeciwko podszywaniu się pod Ciebie, tematowi, który omawiamy w phishingu i oszustwach mailowych.
Najczęstsze pytania
Czy muszę coś zrobić, jeśli wysyłam mniej niż 5000 e-maili dziennie?
Tak, warto. Oficjalne zasady dotyczą dużych nadawców, ale Microsoft pisze, że wszyscy korzystają z tych praktyk. MailRoute zgłasza odrzucenia także dla małych nadawców.
Jaki jest minimalny rekord DMARC?
Rekord TXT o nazwie _dmarc i wartości v=DMARC1; p=none. Według MailRoute nie zmienia to sposobu, w jaki inni odbiorcy traktują Twoją pocztę. Działa tylko wtedy, gdy SPF lub DKIM są wyrównane.
Jak rozpoznać odrzucenie?
Po komunikacie o błędzie, który wraca do nadawcy. Microsoft podaje kod 550 5.7.515 dla dużych nadawców, a MailRoute kod 550 5.7.1 z informacją o brakujących rekordach uwierzytelniania.
Czy lista bezpiecznych nadawców rozwiązuje problem?
Nie. Microsoft precyzuje, że lista Safe Sender nie będzie respektowana przez nowe egzekwowanie zasad.
Jeśli wysyłam przez zewnętrzną usługę, czy i tak potrzebuję DNS?
Tak. Microsoft wyjaśnia, że uwierzytelnienie jest związane z Twoją domeną, nawet jeśli wysyłka należy do strony trzeciej. Musisz uzgodnić z dostawcą poprawne ustawienia DNS.
Na co uważać w sprawie odrzuceń Outlooka w najbliższych miesiącach
Pozostają dwie niewiadome – czy Microsoft potwierdzi regułę poniżej progu i kiedy ruszą ostateczne odrzucenia.
- Sprawdzaj logi wysyłki i licz odbicia dla adresów hotmail, live i outlook.
- Śledź oficjalny blog społeczności Microsoft, gdzie pojawią się daty kolejnych etapów.
- Gdy Twoi nadawcy są wyrównani, rozważ stopniowe przejście z none na quarantine, a potem na reject, jak zaleca Microsoft.