Ing. Calogero Bono
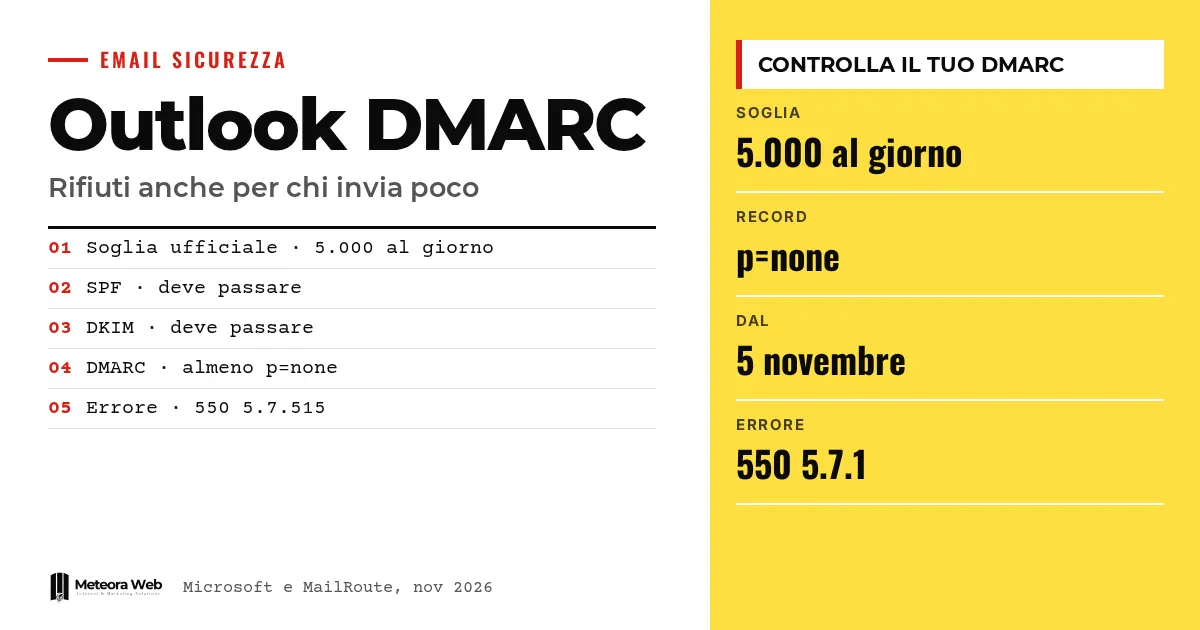
Outlook.com, le service de messagerie grand public de Microsoft, exige SPF, DKIM et DMARC des domaines qui envoient plus de 5 000 e-mails par jour. Un signalement indépendant de MailRoute évoque désormais des rejets aussi pour les petits expéditeurs, si le domaine n'a pas d'enregistrement DMARC. Microsoft n'a rien confirmé. Si tu écris à des clients avec des adresses hotmail ou outlook, le risque est que certains messages n'arrivent pas sans que tu t'en rendes compte.
Quelques termes, avant d'entrer dans les faits. SPF est un enregistrement DNS qui liste les serveurs autorisés à envoyer du courrier pour ton domaine. DKIM est une signature numérique qui garantit que le message n'a pas été altéré. DMARC lie SPF et DKIM à l'adresse affichée dans le champ From et indique aux destinataires quoi faire si les contrôles échouent. Alignement signifie que le domaine du From correspond à celui vérifié par SPF ou DKIM. DNS est la liste d'enregistrements qui accompagne le domaine.
Qu'a annoncé Microsoft pour les gros expéditeurs ?
Dans le blog officiel, Microsoft explique que pour les domaines dépassant 5 000 messages par jour, il faut SPF et DKIM avec un résultat positif, et DMARC au minimum en p=none, aligné avec SPF ou DKIM, idéalement avec les deux. La règle vaut pour Outlook.com, c'est-à-dire les adresses hotmail.com, live.com et outlook.com.
Après le 5 mai 2025, les messages non conformes devaient finir dans le dossier Indésirables. Une mise à jour du 29 avril indique toutefois un changement, Microsoft déclarant avoir décidé de les rejeter avec l'erreur « 550; 5.7.515 Access denied ».
Que signale MailRoute ?
Selon MailRoute, depuis le 5 novembre 2026, Outlook.com rejette une partie du courrier des domaines sans enregistrement DMARC. Le message d'erreur est « 550 5.7.1 Message rejected », avec la mention que les enregistrements d'authentification manquent.
Le fournisseur affirme l'avoir constaté dans ses journaux le 5 novembre et avoir trouvé des signalements d'autres administrateurs le même jour. Toujours selon MailRoute, les petits expéditeurs sont aussi touchés, et beaucoup de domaines avaient déjà un SPF fonctionnel et parfois un DKIM.
Pourquoi le problème est-il facile à ne pas voir ?
MailRoute décrit un rejet seulement partiel. Un message vers une adresse Hotmail passe, le suivant revient, un nouvel envoi peut réussir. Celui qui écrit voit une erreur pleine de sigles et pense à une panne passagère.
Le destinataire ne sait rien. Ainsi peuvent disparaître des factures, des confirmations de rendez-vous, des réponses à des clients. C'est un préjudice silencieux, typique de ceux qui écrivent à des particuliers et pas seulement à des entreprises. Sur le fonctionnement combiné des trois enregistrements, consulte notre guide sur SPF, DKIM, DMARC et réputation de l'expéditeur.
Comment vérifier et corriger le domaine ?
MailRoute propose de vérifier avec la commande dig +short TXT _dmarc.example.com, en remplaçant par ton domaine. Si aucune ligne commençant par v=DMARC1 n'apparaît, l'enregistrement manque.
La correction indiquée est un enregistrement TXT avec le nom _dmarc et la valeur v=DMARC1; p=none. Cette politique ne demande pas aux destinataires d'agir sur les échecs, donc elle ne modifie pas le traitement du courrier ailleurs. Il y a une condition – DMARC ne passe que si SPF ou DKIM sont alignés sur le domaine du From. Si tu utilises Microsoft 365, MailRoute avertit que la signature avec onmicrosoft.com ne compte pas tant que tu n'as pas activé DKIM pour ton propre domaine.
Si ton courrier est lié à ton espace web, vérifie qui gère le DNS, comme nous l'expliquons dans domaine, hébergement et messagerie.
Limites à connaître
L'information sur les rejets sous seuil vient d'un seul fournisseur de services e-mail, qui a lui-même un intérêt commercial. Selon MailRoute, Microsoft n'avait encore rien publié au 6 novembre. On ignore combien de domaines sont touchés, si la mesure est permanente ou un test, et si les messages rejetés dépendent d'autres facteurs. La date de la source officielle pour les rejets définitifs reste aussi à annoncer.
Ce qui change pour qui travaille avec le numérique
La première étape consiste à contrôler chaque domaine depuis lequel tu envoies du courrier, y compris ceux de tes clients. Un DMARC en p=none prend quelques minutes. Vérifie ensuite que SPF ou DKIM sont alignés, surtout si tu envoies via des outils externes comme les newsletters, les logiciels de gestion et les formulaires du site. Microsoft rappelle qu'il faut l'enregistrement sur ton propre domaine même si l'envoi est confié à un tiers, et que la liste des expéditeurs sûrs ne sera pas respectée. Qui fait de l'e-mail marketing, comme dans l'automatisation du panier abandonné, doit surveiller les rebonds.
Notre avis
Le tableau est cohérent. Les règles naissent pour les gros expéditeurs, puis deviennent la base pour tous, et c'est la direction prise par les principaux fournisseurs. Le point faible est la communication. Si un rejet partiel n'est pas annoncé et que le message d'erreur ne dit pas ce qui manque, ce sont les petites structures sans technicien qui en paient le prix. Il reste à vérifier le signalement, mais le coût d'un enregistrement p=none est si bas qu'attendre des confirmations n'a pas de sens. Un DMARC publié protège aussi contre ceux qui se font passer pour toi, sujet que nous traitons dans hameçonnage et arnaques par e-mail.
Questions fréquentes
Dois-je faire quelque chose si j'envoie moins de 5 000 e-mails par jour ?
Oui, c'est conseillé. Les règles officielles visent les gros expéditeurs, mais Microsoft écrit que tout le monde bénéficie de ces pratiques. MailRoute signale aussi des rejets pour les petits expéditeurs.
Quel est l'enregistrement DMARC minimal ?
Un enregistrement TXT avec le nom _dmarc et la valeur v=DMARC1; p=none. Selon MailRoute, cela ne change pas la façon dont les autres destinataires traitent ton courrier. Cela ne fonctionne que si SPF ou DKIM sont alignés.
Comment reconnaître un rejet ?
Au message d'erreur qui revient à l'expéditeur. Microsoft indique 550 5.7.515 pour les gros expéditeurs, tandis que MailRoute signale 550 5.7.1 avec la mention des enregistrements d'authentification manquants.
La liste des expéditeurs sûrs résout-elle le problème ?
Non. Microsoft précise que la Safe Sender list ne sera pas respectée par la nouvelle application des règles.
Si j'utilise un service externe pour envoyer, ai-je quand même besoin du DNS ?
Oui. Microsoft précise que l'authentification est liée à ton domaine même si l'envoi est confié à un tiers. Tu dois te coordonner avec le fournisseur pour les bons paramètres DNS.
Ce qu'il faut suivre concernant les rejets d'Outlook dans les prochains mois
Deux inconnues demeurent – si Microsoft confirmera la règle sous seuil et quand débuteront les rejets définitifs.
- Contrôle les journaux d'envoi et compte les rebonds vers les adresses hotmail, live et outlook.
- Suis le blog officiel de la communauté Microsoft, où seront annoncées les dates des nouvelles étapes.
- Quand tes expéditeurs sont alignés, envisage le passage progressif de none à quarantine puis à reject, comme le conseille Microsoft.