Ing. Calogero Bono
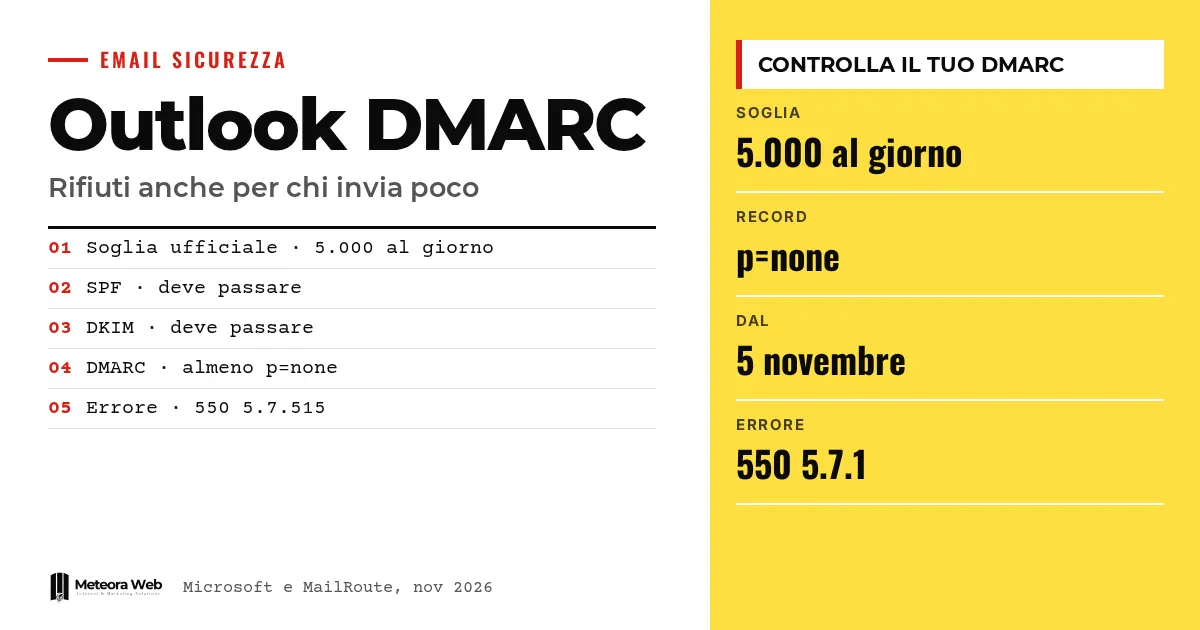
Outlook.com, el servicio de correo de consumo de Microsoft, exige SPF, DKIM y DMARC a los dominios que envían más de 5.000 correos al día. Un informe independiente de MailRoute habla ahora de rechazos también para remitentes pequeños, si el dominio no tiene un registro DMARC. No hay confirmación de Microsoft. Si escribes a clientes con direcciones hotmail u outlook, el riesgo es que algunos mensajes no lleguen sin que te des cuenta.
Algunos términos, antes de entrar en los hechos. SPF es un registro DNS que enumera los servidores autorizados a enviar correo para tu dominio. DKIM es una firma digital que garantiza que el mensaje no ha sido alterado. DMARC vincula SPF y DKIM con la dirección que se muestra en el campo From e indica a los destinatarios qué hacer si las comprobaciones fallan. Alineación significa que el dominio del From coincide con el que controla SPF o DKIM. DNS es la lista de registros que acompaña al dominio.
¿Qué ha anunciado Microsoft para los grandes remitentes?
En el blog oficial Microsoft explica que para los dominios por encima de 5.000 mensajes al día se necesitan SPF y DKIM con resultado positivo y DMARC al menos con p=none, alineado con SPF o DKIM, mejor con ambos. La regla vale para Outlook.com, es decir, las direcciones hotmail.com, live.com y outlook.com.
Después del 5 de mayo de 2025 los mensajes no conformes debían acabar en la carpeta de spam. Sin embargo, una actualización del 29 de abril indica un cambio, porque Microsoft declara haber decidido rechazarlos con el error «550; 5.7.515 Access denied».
¿Qué señala MailRoute?
Según MailRoute, desde el 5 de noviembre de 2026 Outlook.com rechaza parte del correo de los dominios sin registro DMARC. El mensaje de error es «550 5.7.1 Message rejected», con la indicación de que faltan los registros de autenticación.
El proveedor dice haberlo visto en sus propios registros el 5 de noviembre y haber encontrado avisos de otros administradores ese mismo día. Según MailRoute, también se ven afectados pequeños remitentes, y muchos dominios ya tenían SPF funcionando y a veces DKIM.
¿Por qué es fácil que el problema pase desapercibido?
MailRoute describe un rechazo solo parcial. Un mensaje a una dirección Hotmail pasa, el siguiente vuelve atrás, un nuevo envío puede tener éxito. Quien escribe ve un error lleno de siglas y piensa en una avería momentánea.
El destinatario no sabe nada. Así pueden desaparecer facturas, confirmaciones de cita, respuestas a clientes. Es un daño silencioso, típico de quien escribe a particulares y no solo a empresas. Sobre cómo trabajan juntos los tres registros tienes nuestra guía sobre SPF, DKIM, DMARC y reputación del remitente.
¿Cómo se revisa y se corrige el dominio?
MailRoute propone comprobarlo con el comando dig +short TXT _dmarc.example.com, sustituyendo tu dominio. Si no aparece una línea que empiece por v=DMARC1, el registro falta.
La corrección indicada es un registro TXT con nombre _dmarc y valor v=DMARC1; p=none. Esta política no pide a los destinatarios que actúen ante los fallos, por lo que no cambia el trato del correo en otros lugares. Hay una condición, porque DMARC solo pasa si SPF o DKIM están alineados con el dominio del From. Si usas Microsoft 365, MailRoute advierte de que la firma con onmicrosoft.com no cuenta hasta que actives DKIM para tu dominio.
Si el correo está ligado a tu espacio web, revisa quién gestiona el DNS, como explicamos en dominio, hosting y correo.
Límites que conviene conocer
La noticia de los rechazos por debajo del umbral viene de un solo proveedor de servicios de correo, que además tiene un interés comercial. Según MailRoute, Microsoft no había publicado nada al 6 de noviembre. No sabemos cuántos dominios están afectados, si la medida es permanente o una prueba, ni si los mensajes rechazados dependen de otros factores. Además, la fecha de la fuente oficial para los rechazos definitivos aún no se ha anunciado.
Qué cambia para quien trabaja con lo digital
El primer paso es revisar cada dominio desde el que envías correo, incluidos los de tus clientes. Un DMARC con p=none lleva pocos minutos. Después verifica que SPF o DKIM estén alineados, sobre todo si envías con herramientas externas como boletines, sistemas de gestión y formularios de la web. Microsoft recuerda que el registro debe estar en tu dominio aunque el envío lo gestione un tercero, y que la lista de remitentes seguros no se respetará. Quien hace marketing por correo, como en la automatización del carrito abandonado, debe prestar atención a los rebotes.
Nuestra opinión
El panorama es coherente. Las reglas nacen para los grandes remitentes, luego se convierten en la base para todos, y es la dirección que toman los principales proveedores. El punto débil es la comunicación. Si un rechazo parcial no se anuncia y el mensaje de error no explica qué falta, quienes pagan el precio son los pequeños negocios sin un técnico. Queda por verificar el informe, pero el coste de un registro p=none es tan bajo que esperar confirmaciones no tiene sentido. Un DMARC publicado ayuda también contra quien se hace pasar por ti, tema que tratamos en phishing y estafas por correo electrónico.
Preguntas frecuentes
¿Tengo que hacer algo si envío menos de 5.000 correos al día?
Sí, conviene hacerlo. Las reglas oficiales empiezan por los grandes remitentes, pero Microsoft escribe que todos se benefician de estas prácticas. MailRoute señala rechazos también para pequeños remitentes.
¿Cuál es el registro DMARC mínimo?
Un registro TXT con nombre _dmarc y valor v=DMARC1; p=none. Según MailRoute, no cambia cómo otros destinatarios tratan tu correo. Solo funciona si SPF o DKIM están alineados.
¿Cómo reconozco el rechazo?
Por el mensaje de error que vuelve al remitente. Microsoft indica 550 5.7.515 para los grandes remitentes, mientras que MailRoute señala 550 5.7.1 con la frase sobre los registros de autenticación que faltan.
¿La lista de remitentes seguros resuelve el problema?
No. Microsoft precisa que la Safe Sender list no se respetará con la nueva aplicación de las reglas.
Si uso un servicio externo para enviar, ¿sigue haciendo falta el DNS?
Sí. Microsoft aclara que la autenticación está ligada a tu dominio aunque el envío lo gestione un tercero. Debes coordinarte con el proveedor para la configuración DNS correcta.
Qué vigilar sobre los rechazos de Outlook en los próximos meses
Quedan dos incógnitas – si Microsoft confirmará la regla por debajo del umbral y cuándo empezarán los rechazos definitivos.
- Revisa los registros de envío y cuenta los rebotes hacia direcciones hotmail, live y outlook.
- Sigue el blog oficial de la comunidad de Microsoft, donde llegarán las fechas de las nuevas fases.
- Cuando tus remitentes estén alineados, valora el paso gradual de none a quarantine y luego a reject, como recomienda Microsoft.