Ing. Calogero Bono
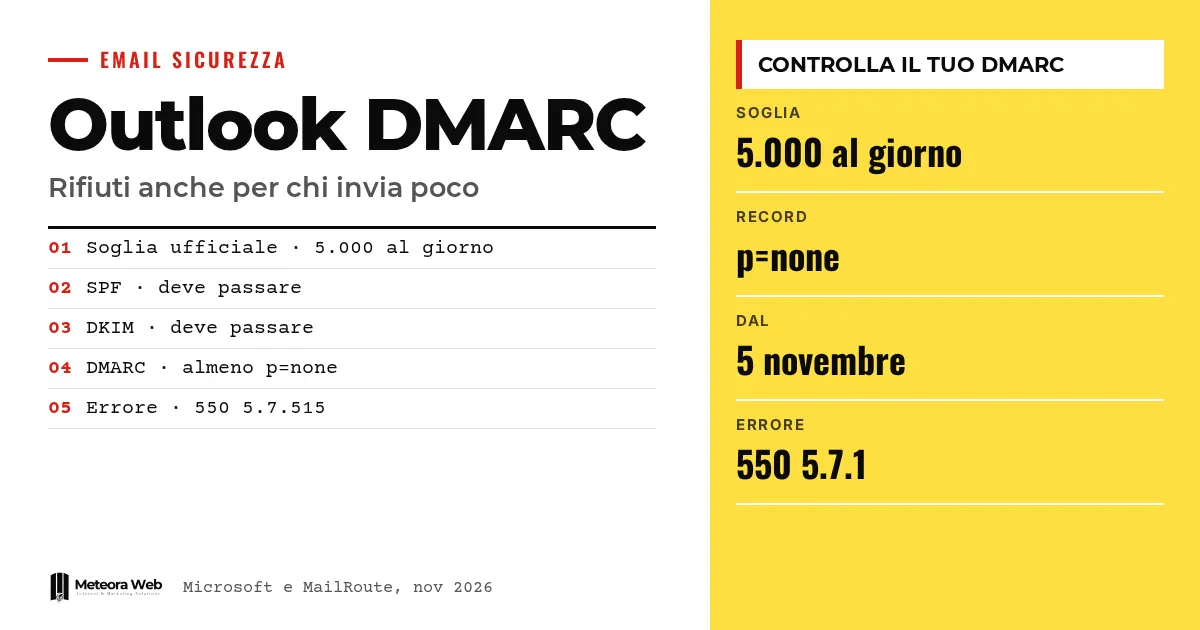
Outlook.com, layanan email konsumen Microsoft, meminta SPF, DKIM, dan DMARC dari domain yang mengirim lebih dari 5.000 email per hari. Laporan independen dari MailRoute kini menyebut penolakan juga terjadi pada pengirim kecil, jika domainnya tidak punya record DMARC. Belum ada konfirmasi dari Microsoft. Kalau kamu mengirim pesan ke klien dengan alamat hotmail atau outlook, risikonya beberapa pesan tidak sampai tanpa kamu sadari.
Beberapa istilah, sebelum kita masuk ke faktanya. SPF adalah record DNS yang mencantumkan server yang berwenang mengirim email untuk domainmu. DKIM adalah tanda tangan digital yang memastikan pesan tidak diubah. DMARC menghubungkan SPF dan DKIM dengan alamat yang tampil di kolom From dan memberi tahu penerima apa yang harus dilakukan jika pemeriksaan gagal. Alignment berarti domain di From sama dengan domain yang diverifikasi oleh SPF atau DKIM. DNS adalah daftar record yang menyertai domainmu.
Apa yang diumumkan Microsoft untuk pengirim besar?
Dalam blog resmi, Microsoft menjelaskan bahwa untuk domain di atas 5.000 pesan per hari diperlukan SPF dan DKIM yang lolos serta DMARC minimal p=none, dengan alignment ke SPF atau DKIM, sebaiknya keduanya. Aturan ini berlaku untuk Outlook.com, yaitu alamat hotmail.com, live.com, dan outlook.com.
Setelah 5 Mei 2025, pesan yang tidak sesuai seharusnya masuk ke folder Junk. Namun, pembaruan 29 April menunjukkan perubahan, karena Microsoft menyatakan telah memutuskan untuk menolaknya dengan error «550; 5.7.515 Access denied».
Apa yang dilaporkan MailRoute?
Menurut MailRoute, sejak 5 November 2026 Outlook.com menolak sebagian email dari domain tanpa record DMARC. Pesan errornya berbunyi «550 5.7.1 Message rejected», dengan keterangan bahwa record autentikasi tidak ditemukan.
Penyedia tersebut mengatakan melihatnya di log mereka pada 5 November dan menemukan laporan dari administrator lain di hari yang sama. Masih menurut MailRoute, pengirim kecil juga terdampak, dan banyak domain sebenarnya sudah memiliki SPF yang berfungsi serta kadang DKIM.
Mengapa masalah ini mudah terlewat?
MailRoute menggambarkan penolakan yang hanya parsial. Satu pesan ke alamat Hotmail berhasil, yang berikutnya terpental, dan pengiriman ulang bisa saja berhasil. Pengirim melihat error penuh singkatan dan mengira itu gangguan sesaat.
Penerima tidak tahu apa-apa. Akibatnya faktur, konfirmasi janji, atau balasan untuk klien bisa hilang begitu saja. Ini kerugian diam-diam yang biasa terjadi pada mereka yang menulis ke konsumen, tidak hanya ke perusahaan. Untuk memahami cara ketiga record ini bekerja sama, lihat panduan kami tentang SPF, DKIM, DMARC, dan reputasi pengirim.
Bagaimana cara memeriksa dan memperbaiki domain?
MailRoute menyarankan pemeriksaan dengan perintah dig +short TXT _dmarc.example.com, dengan mengganti domain dengan domainmu. Jika tidak muncul baris yang diawali v=DMARC1, berarti record-nya belum ada.
Perbaikan yang disarankan adalah record TXT dengan nama _dmarc dan nilai v=DMARC1; p=none. Kebijakan ini tidak meminta penerima mengambil tindakan atas kegagalan, jadi tidak mengubah perlakuan terhadap emailmu di tempat lain. Ada satu syarat, karena DMARC hanya lolos jika SPF atau DKIM ter-alignment dengan domain di From. Jika kamu memakai Microsoft 365, MailRoute memperingatkan bahwa tanda tangan dengan onmicrosoft.com tidak dihitung sampai kamu mengaktifkan DKIM untuk domainmu sendiri.
Jika emailmu terhubung dengan ruang hosting, periksa siapa yang mengelola DNS-nya, seperti yang kami jelaskan di domain, hosting, dan email.
Batasan yang perlu kamu ketahui
Kabar penolakan di bawah ambang batas berasal dari satu penyedia layanan email saja, yang juga punya kepentingan bisnis. Menurut MailRoute, per 6 November Microsoft belum mengumumkan apa pun. Kita belum tahu berapa banyak domain yang terdampak, apakah kebijakan ini permanen atau hanya uji coba, dan apakah pesan yang ditolak bergantung pada faktor lain. Tanggal sumber resmi untuk penolakan permanen juga belum diumumkan.
Apa yang berubah bagi yang bekerja di dunia digital
Langkah pertama adalah memeriksa setiap domain yang kamu pakai untuk mengirim email, termasuk domain klien yang kamu kelola. DMARC dengan p=none hanya butuh beberapa menit untuk dipasang. Lalu pastikan SPF atau DKIM sudah ter-alignment, terutama jika kamu mengirim lewat alat pihak ketiga seperti newsletter, sistem pembukuan, dan formulir di situs. Microsoft mengingatkan bahwa record tetap harus ada di domainmu meski pengiriman ditangani pihak lain, dan daftar pengirim aman tidak akan dihormati. Bagi yang menjalankan email marketing, seperti otomatisasi keranjang yang ditinggalkan, perhatikan juga tingkat bounce.
Pendapat kami
Gambarannya masuk akal. Aturan ini awalnya untuk pengirim besar, lalu menjadi dasar bagi semua orang, dan itulah arah yang diambil penyedia email utama. Kelemahannya ada pada komunikasi. Jika penolakan parsial tidak diumumkan dan pesan error tidak menjelaskan apa yang kurang, yang paling dirugikan adalah usaha kecil tanpa teknisi. Laporan ini tetap perlu diverifikasi, tetapi biaya memasang record p=none sangat rendah sehingga menunggu konfirmasi tidak ada gunanya. DMARC yang sudah terpasang juga membantu melawan pihak yang menyamar sebagai kamu, topik yang kami bahas di phishing dan penipuan lewat email.
Pertanyaan yang sering diajukan
Apakah saya perlu melakukan sesuatu jika mengirim kurang dari 5.000 email per hari?
Sebaiknya iya. Aturan resmi dimulai dari pengirim besar, tetapi Microsoft menulis bahwa semua pihak mendapat manfaat dari praktik ini. MailRoute melaporkan penolakan juga untuk pengirim kecil.
Apa record DMARC minimal?
Record TXT dengan nama _dmarc dan nilai v=DMARC1; p=none. Menurut MailRoute, ini tidak mengubah cara penerima lain memperlakukan emailmu. Namun, ia hanya berfungsi jika SPF atau DKIM sudah ter-alignment.
Bagaimana saya mengenali penolakan?
Dari pesan error yang kembali ke pengirim. Microsoft menyebut 550 5.7.515 untuk pengirim besar, sedangkan MailRoute melaporkan 550 5.7.1 dengan kalimat tentang record autentikasi yang hilang.
Apakah daftar pengirim aman bisa menyelesaikan masalah?
Tidak. Microsoft menegaskan bahwa Safe Sender list tidak akan dihormati oleh penerapan aturan baru.
Jika saya memakai layanan pengiriman eksternal, apakah DNS tetap diperlukan?
Ya. Microsoft menjelaskan bahwa autentikasi terikat pada domainmu meski pengiriman ditangani pihak ketiga. Kamu perlu berkoordinasi dengan penyedia layanan untuk pengaturan DNS yang benar.
Hal yang perlu dipantau soal penolakan Outlook dalam beberapa bulan ke depan
Ada dua hal yang belum pasti, apakah Microsoft akan mengonfirmasi aturan di bawah ambang batas dan kapan penolakan permanen dimulai.
- Periksa log pengiriman dan hitung bounce ke alamat hotmail, live, dan outlook.
- Pantau blog resmi komunitas Microsoft, tempat tanggal fase-fase baru akan diumumkan.
- Setelah pengirimmu ter-alignment, pertimbangkan peralihan bertahap dari none ke quarantine lalu reject, seperti yang disarankan Microsoft.