
 Ing. Calogero Bono
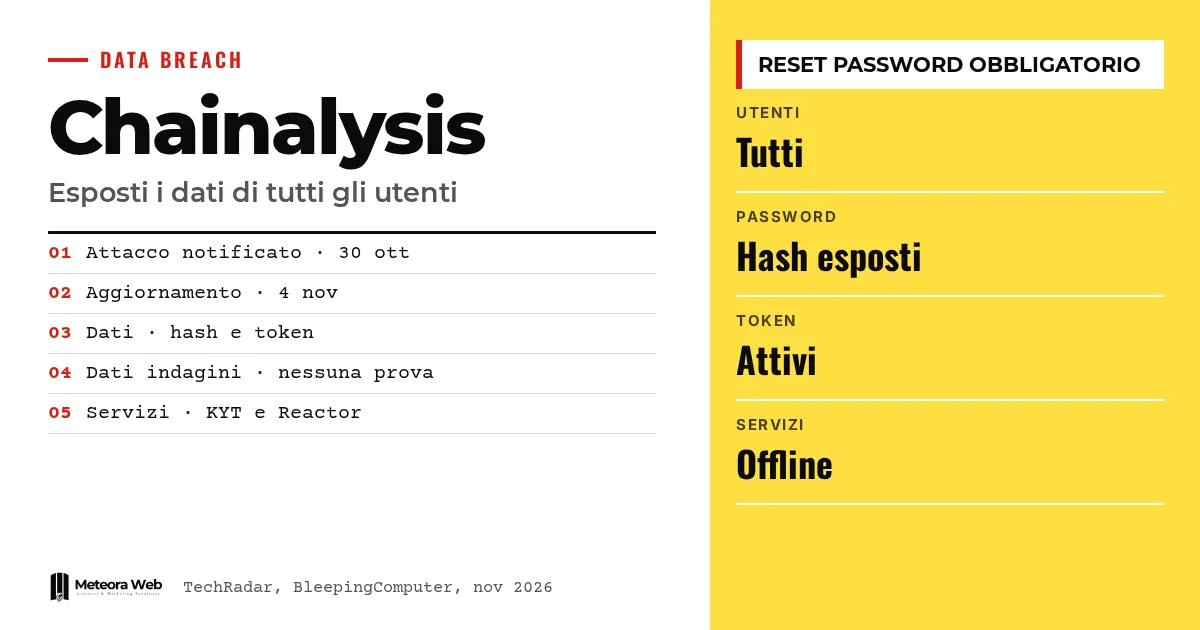
Chainalysis, empresa de análisis blockchain que usan las fuerzas del orden y compañías cripto, ha admitido que el ataque sufrido a finales de octubre de 2026 expuso datos de todos sus usuarios. Se trata de nombres, usuarios, hashes de contraseñas y tokens activos. El primer comunicado hablaba de un impacto limitado, pero las actualizaciones cambiaron el panorama. Importa porque la empresa ofrece herramientas de investigación a instituciones y empresas, y porque el ataque parece parte de una oleada más amplia.
Algunos términos antes de entrar en los hechos. Hash de la contraseña es la versión transformada de la contraseña, que no la muestra en texto claro pero puede ser atacada. Token activo es un código que mantiene abierta una sesión o autoriza el acceso. Ataque on-path (o MITM) es un ataque en el que alguien se interpone en la ruta de los datos. Allowlist es la lista de direcciones IP autorizadas. Técnicas agénticas se refiere a herramientas de IA que operan de forma autónoma.
¿Qué pasó con Chainalysis, día a día?
Según TechRadar, el 30 de octubre de 2026 la empresa notificó que era objetivo de un ataque, «similar a muchas otras plataformas tecnológicas en las últimas semanas» y sin relación con el reciente robo de criptomonedas que afectó a Binance.
Al principio solo aparecían accesos a datos no sensibles. El 4 de noviembre llegó la confirmación de que un «ataque on-path» había expuesto parte de las contraseñas de los clientes. Después, como recoge BleepingComputer, la empresa descubrió que los datos de todos los usuarios habían quedado expuestos.
¿Qué datos quedaron expuestos?
En el primer comunicado figuraban ID de usuario, nombres completos, direcciones de correo y etiquetas de rol. En la actualización del miércoles, la compañía escribe que «nombres, usuarios, hashes de contraseñas y tokens activos de todos los usuarios de Chainalysis» fueron expuestos a un actor malicioso.
Chainalysis declara que no tiene pruebas de accesos a los datos de las investigaciones ni de manipulación de los datos de atribución. Es una declaración de la empresa, no una verificación independiente. La fuente original habla de contraseñas en texto claro y secretos MFA como no comprometidos en la fase inicial.
¿Qué servicios se apagaron y cómo se vuelve a entrar?
La empresa puso fuera de línea Reactor, Data Solutions y Chain (Beta), después la interfaz y la API de KYT, otros productos de cribado de direcciones y la página de inicio de sesión, por «actividad anómala». Las cuentas afectadas quedaron bloqueadas.
Para volver a entrar, los clientes deben escribir al soporte o a su contacto con las direcciones IP de confianza, que se incluirán en una allowlist. Después deberán restablecer la contraseña y rotar las claves API. La recuperación de KYT y Address Screening empezó de forma parcial, mientras que Reactor y Data Solutions siguen pendientes de volver a estar en línea.
¿Por qué el ataque encaja en una oleada de ataques con IA?
Chainalysis habla de «técnicas agénticas ofensivas». The Hacker News recuerda que también Chainstack, OpenCode, Warp y WorkOS han declarado ataques guiados por IA, algunos con la herramienta ARTEX. Según Microsoft, los actores usan un framework de IA para buscar secretos en repositorios públicos de GitHub.
No está demostrado que el ataque a Chainalysis esté ligado a esta campaña. La fuente solo dice que no está claro quién está detrás. En esas mismas semanas, Binance informó de un robo de unos 6.340 millones de dólares atribuido a hackers norcoreanos.
Límites que conviene conocer
Faltan muchos elementos. Ningún grupo ha reivindicado el ataque y los datos no aparecen en la dark web, pero no sabemos si habrá un intento de extorsión. La amplitud real del acceso y el tiempo de recuperación de Reactor y Data Solutions son inciertos. La ausencia de pruebas de acceso a los datos de las investigaciones es una declaración de la empresa y podría cambiar con el avance de la investigación.
Qué cambia para quien trabaja con lo digital
Si usas servicios de análisis o API de terceros, el caso muestra que un proveedor puede bloquearte durante días. Ten un plan para trabajar sin la herramienta. Los hashes no son contraseñas en texto claro, pero si se eligieron mal pueden forzarse, por eso importa cómo los proteges en tus sistemas, por ejemplo con Bcrypt y Argon2. Chainalysis recomienda cambiar las contraseñas reutilizadas en otros sistemas. Lo mismo vale tras la violación de mSecure. Rota también las claves API.
Nuestra opinión
La comunicación por etapas es el punto débil. Decir primero que el daño era limitado y luego que afectaba a todos los usuarios cuesta confianza, sobre todo a una empresa que vende fiabilidad a quienes hacen investigaciones. Aun así es valorable que haya bloqueado los accesos e impuesto restablecimientos y rotación de claves, aunque eso interrumpiera el servicio. Pero el tema de fondo es la velocidad de los ataques con agentes de IA. Los tiempos de reacción que bastaban hasta ayer quizá ya no basten.
Preguntas frecuentes
¿Chainalysis perdió contraseñas en texto claro?
No, según las fuentes se expusieron hashes, no contraseñas en texto claro. Aun así, los hashes pueden atacarse, por eso el restablecimiento es obligatorio.
¿Se vieron afectados todos los clientes?
Sí, según la actualización de Chainalysis, nombres, usuarios, hashes de contraseñas y tokens activos de todos los usuarios quedaron expuestos. Al principio se hablaba de un impacto limitado.
¿Están seguros los datos de las investigaciones?
Chainalysis declara que no tiene pruebas de accesos a los datos de las investigaciones ni de manipulación de los datos de atribución. Es una declaración de la empresa, y la investigación sigue abierta.
¿Cómo se recupera el acceso?
Hay que enviar al soporte o al contacto de la cuenta las direcciones IP de confianza para la allowlist. Después se restablece la contraseña y se rotan las claves API.
¿El ataque está relacionado con el de Binance?
Según Chainalysis no, el ataque es «no relacionado» con el reciente robo que afectó a Binance. La empresa lo describe como similar a los sufridos por otras plataformas tecnológicas.
Qué vigilar en las próximas semanas sobre Chainalysis
La investigación sigue abierta y el panorama ha cambiado varias veces en pocos días. Conviene seguir algunas señales concretas.
- Comprueba si Chainalysis actualiza su evaluación sobre los datos de las investigaciones y la atribución.
- Verifica si aparecen reivindicaciones o datos a la venta, señal de una posible extorsión.
- Sigue los avisos de Microsoft y Google sobre campañas con agentes de IA, y lee cómo actuó DreamHost en un caso similar.
Fuentes
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



