
 Ing. Calogero Bono
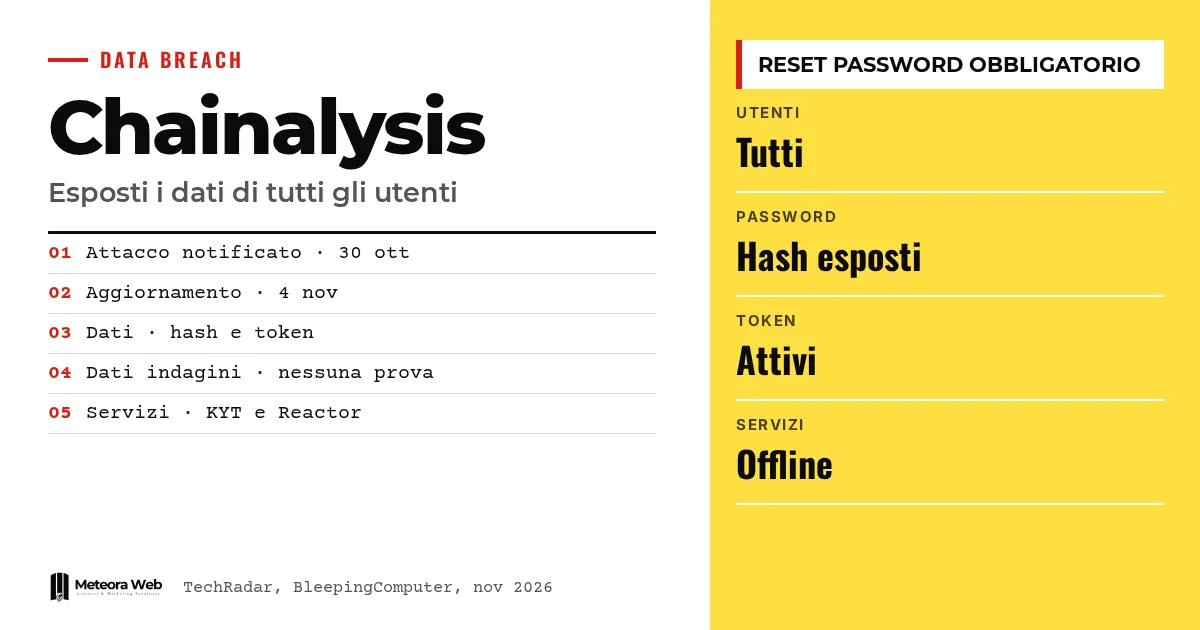
Chainalysis, società di analisi blockchain usata da forze dell'ordine e aziende crypto, ha ammesso che l'attacco subito a fine ottobre 2026 ha esposto dati di tutti i suoi utenti. Si tratta di nomi, username, hash delle password e token attivi. Il primo comunicato parlava di un impatto limitato, poi gli aggiornamenti hanno cambiato il quadro. Conta perché l'azienda fornisce strumenti di indagine a istituzioni e imprese, e perché l'attacco sembra parte di un'ondata più ampia.
Qualche termine, prima di entrare nei fatti. Hash della password è la versione trasformata della password, che non la mostra in chiaro ma può essere attaccata. Token attivo è un codice che tiene aperta una sessione o autorizza l'accesso. On-path attack (o MITM) è un attacco in cui qualcuno si inserisce nel percorso dei dati. Allowlist è l'elenco di indirizzi IP autorizzati. Tecniche agentiche indica strumenti di IA che operano in autonomia.
Cosa è successo a Chainalysis, giorno per giorno?
Secondo TechRadar, il 30 ottobre 2026 l'azienda ha notificato di essere bersaglio di un attacco, «simile a molte altre piattaforme tech nelle ultime settimane» e senza legami con il recente furto di criptovalute che ha coinvolto Binance.
All'inizio risultavano accessi solo a dati non sensibili. Il 4 novembre è arrivata la conferma che un «on-path attack» aveva esposto una parte delle password dei clienti. Poi, come riporta BleepingComputer, l'azienda ha scoperto che i dati di tutti gli utenti erano stati esposti.
Quali dati sono stati esposti?
Nel primo comunicato risultavano ID utente, nomi completi, indirizzi email ed etichette di ruolo. Nell'aggiornamento di mercoledì la società scrive che «nomi, username, hash delle password e token attivi di tutti gli utenti Chainalysis» sono stati esposti a un soggetto malevolo.
Chainalysis dichiara di non avere prove di accessi ai dati delle indagini né di manipolazioni dei dati di attribuzione. È una dichiarazione dell'azienda, non una verifica indipendente. La fonte originale parla di password in chiaro e segreti MFA come non compromessi nella fase iniziale.
Quali servizi sono stati spenti e come si rientra?
L'azienda ha messo offline Reactor, Data Solutions e Chain (Beta), poi l'interfaccia e l'API di KYT, altri prodotti di screening degli indirizzi e la pagina di login, per «attività anomala». Gli account colpiti sono stati bloccati.
Per rientrare i clienti devono scrivere al supporto o al proprio referente con gli indirizzi IP fidati, da inserire in un'allowlist. Poi dovranno reimpostare la password e ruotare le chiavi API. Il ripristino di KYT e Address Screening è partito in modo parziale, mentre Reactor e Data Solutions restano da riportare online.
Perché l'attacco si inserisce in un'ondata di attacchi con IA?
Chainalysis parla di «tecniche agentiche offensive». The Hacker News ricorda che anche Chainstack, OpenCode, Warp e WorkOS hanno dichiarato attacchi guidati dall'IA, alcuni con lo strumento ARTEX. Secondo Microsoft, gli attori usano un framework di IA per cercare segreti nei repository GitHub pubblici.
Non è dimostrato che l'attacco a Chainalysis sia legato a questa campagna. La fonte dice solo che chi sia dietro non è chiaro. Nelle stesse settimane Binance ha riferito di un furto da circa 6,34 miliardi di dollari attribuito a hacker nordcoreani.
Limiti da conoscere
Mancano molti elementi. Nessun gruppo ha rivendicato l'attacco e i dati non risultano comparsi sul dark web, ma non sappiamo se ci sarà un tentativo di estorsione. L'ampiezza reale dell'accesso e il tempo di ripristino di Reactor e Data Solutions sono incerti. L'assenza di prove di accesso ai dati delle indagini è una dichiarazione dell'azienda e potrebbe cambiare con l'avanzare dell'inchiesta.
Cosa cambia per chi lavora con il digitale
Se usi servizi di analisi o API di terze parti, il caso mostra che un fornitore può bloccarti per giorni. Tieni un piano per lavorare senza lo strumento. Gli hash non sono password in chiaro, ma se scelte male si possono forzare, per questo conta come li proteggi nei tuoi sistemi, ad esempio con Bcrypt e Argon2. Chainalysis consiglia di cambiare le password riutilizzate su altri sistemi. Vale lo stesso dopo la violazione di mSecure. Ruota anche le chiavi API.
Il nostro parere
La comunicazione a tappe è il punto debole. Dire prima che il danno era limitato e poi che riguardava tutti gli utenti costa fiducia, soprattutto a un'azienda che vende affidabilità a chi fa indagini. Resta apprezzabile che abbia bloccato gli accessi e imposto reset e rotazione delle chiavi, anche a costo di interrompere il servizio. Il vero tema è però la velocità degli attacchi con agenti IA. I tempi di reazione che bastavano fino a ieri rischiano di non bastare più.
Domande frequenti
Chainalysis ha perso le password in chiaro?
No, secondo le fonti sono stati esposti gli hash, non le password in chiaro. Gli hash si possono comunque attaccare, quindi il reset è obbligatorio.
Sono stati colpiti tutti i clienti?
Sì, secondo l'aggiornamento di Chainalysis nomi, username, hash delle password e token attivi di tutti gli utenti sono stati esposti. All'inizio si parlava di un impatto limitato.
I dati delle indagini sono al sicuro?
Chainalysis dichiara di non avere prove di accessi ai dati delle indagini o di manipolazioni dei dati di attribuzione. È una dichiarazione dell'azienda, l'inchiesta prosegue.
Come si riottiene l'accesso?
Bisogna inviare al supporto o al referente di account gli indirizzi IP fidati per l'allowlist. Poi si reimposta la password e si ruotano le chiavi API.
L'attacco è legato a quello di Binance?
Secondo Chainalysis no, l'attacco è «non correlato» al recente furto che ha coinvolto Binance. L'azienda lo definisce simile a quelli subiti da altre piattaforme tech.
Cosa guardare nelle prossime settimane su Chainalysis
L'inchiesta è aperta e il quadro è cambiato più volte in pochi giorni. Conviene seguire alcuni segnali precisi.
- Controlla se Chainalysis aggiorna la valutazione sui dati delle indagini e sull'attribuzione.
- Verifica se compaiono rivendicazioni o dati in vendita, segnale di una possibile estorsione.
- Segui gli avvisi di Microsoft e Google sulle campagne con agenti IA, e leggi come si è comportata DreamHost in un caso simile.



