
 Ing. Calogero Bono
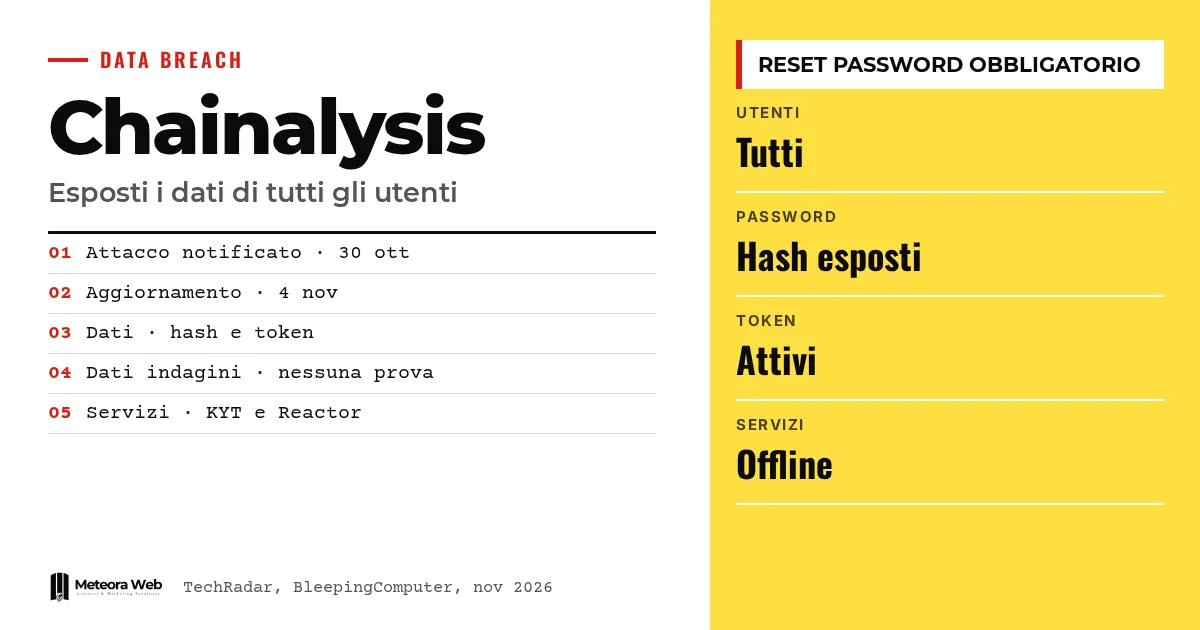
Chainalysis, ब्लॉकचेन विश्लेषण कंपनी जिसका इस्तेमाल कानून प्रवर्तन एजेंसियाँ और क्रिप्टो कंपनियाँ करती हैं, ने स्वीकार किया है कि अक्टूबर 2026 के अंत में हुए हमले में उसके सभी उपयोगकर्ताओं का डेटा उजागर हुआ है। इसमें नाम, यूज़रनेम, पासवर्ड हैश और सक्रिय टोकन शामिल हैं। पहली विज्ञप्ति में सीमित प्रभाव की बात थी, लेकिन बाद के अपडेट से तस्वीर बदल गई। यह मायने रखता है क्योंकि कंपनी संस्थाओं और व्यवसायों को जाँच के उपकरण देती है, और यह हमला एक बड़ी लहर का हिस्सा लगता है।
तथ्यों में जाने से पहले कुछ शब्द। पासवर्ड हैश पासवर्ड का बदला हुआ रूप है, जो उसे सीधे नहीं दिखाता पर हमले का निशाना बन सकता है। सक्रिय टोकन एक कोड है जो सेशन खुला रखता है या पहुँच की अनुमति देता है। ऑन-पाथ अटैक (या MITM) वह हमला है जिसमें कोई डेटा के रास्ते में घुस जाता है। अलाउलिस्ट भरोसेमंद IP पतों की सूची है। एजेंटिक तकनीकें वे AI उपकरण हैं जो स्वतंत्र रूप से काम करते हैं।
Chainalysis के साथ दिन-दर-दिन क्या हुआ?
TechRadar के अनुसार, 30 अक्टूबर 2026 को कंपनी ने सूचित किया कि वह एक हमले का निशाना बनी है, जो "हाल के हफ़्तों में कई अन्य टेक प्लेटफ़ॉर्म पर हुए हमलों जैसा" है और हाल की Binance क्रिप्टो चोरी से इसका कोई संबंध नहीं है।
शुरू में केवल गैर-संवेदनशील डेटा तक पहुँच के संकेत थे। 4 नवंबर को पुष्टि हुई कि एक "ऑन-पाथ अटैक" से ग्राहकों के पासवर्ड का एक हिस्सा उजागर हुआ। फिर, जैसा BleepingComputer ने बताया, कंपनी ने पाया कि सभी उपयोगकर्ताओं का डेटा उजागर हुआ था।
कौन सा डेटा उजागर हुआ?
पहली विज्ञप्ति में उपयोगकर्ता ID, पूरे नाम, ईमेल पते और भूमिका के लेबल दिखे थे। बुधवार के अपडेट में कंपनी लिखती है कि "Chainalysis के सभी उपयोगकर्ताओं के नाम, यूज़रनेम, पासवर्ड हैश और सक्रिय टोकन" एक दुर्भावनापूर्ण पक्ष के सामने आ गए।
Chainalysis का दावा है कि उसके पास जाँच डेटा तक पहुँच या एट्रीब्यूशन डेटा में छेड़छाड़ के सबूत नहीं हैं। यह कंपनी का बयान है, स्वतंत्र सत्यापन नहीं। मूल स्रोत के अनुसार शुरुआती चरण में सादे पासवर्ड और MFA सीक्रेट प्रभावित नहीं बताए गए थे।
कौन सी सेवाएँ बंद हुईं और वापसी कैसे होगी?
कंपनी ने Reactor, Data Solutions और Chain (Beta) बंद किए, फिर KYT का इंटरफ़ेस और API, पतों की जाँच के अन्य उत्पाद और लॉगिन पेज "असामान्य गतिविधि" के कारण ऑफ़लाइन किए। प्रभावित खाते लॉक किए गए।
ग्राहकों को भरोसेमंद IP पतों के साथ सपोर्ट या अपने खाता प्रतिनिधि से संपर्क करना होगा, जिन्हें अलाउलिस्ट में जोड़ा जाएगा। फिर उन्हें पासवर्ड रीसेट करने और API कुंजियाँ बदलने होंगे। KYT और Address Screening की बहाली आंशिक रूप से शुरू हुई है, जबकि Reactor और Data Solutions को अभी वापस लाना बाकी है।
क्या यह हमला AI हमलों की लहर का हिस्सा है?
Chainalysis "आक्रामक एजेंटिक तकनीकों" की बात करता है। The Hacker News याद दिलाता है कि Chainstack, OpenCode, Warp और WorkOS ने भी AI-संचालित हमलों की सूचना दी थी, कुछ में ARTEX उपकरण का इस्तेमाल हुआ। Microsoft के अनुसार, हमलावर सार्वजनिक GitHub रिपॉज़िटरी में सीक्रेट खोजने के लिए AI फ़्रेमवर्क का उपयोग कर रहे हैं।
यह सिद्ध नहीं है कि Chainalysis पर हमला इसी अभियान से जुड़ा है। स्रोत केवल इतना कहता है कि इसके पीछे कौन है, यह साफ़ नहीं। उन्हीं हफ़्तों में Binance ने लगभग 6.34 अरब डॉलर की चोरी की सूचना दी, जिसे उत्तर कोरियाई हैकरों से जोड़ा गया है।
ध्यान रखने योग्य सीमाएँ
कई बातें अभी साफ़ नहीं हैं। किसी समूह ने हमले की ज़िम्मेदारी नहीं ली है और डेटा डार्क वेब पर दिखने की खबर नहीं है, पर यह पता नहीं कि ब्लैकमेल की कोशिश होगी या नहीं। पहुँच का असली दायरा और Reactor व Data Solutions को दोबारा चालू होने में लगने वाला समय अनिश्चित है। जाँच के डेटा तक पहुँच के सबूत न होने का दावा कंपनी का अपना बयान है और जाँच आगे बढ़ने पर बदल सकता है।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप विश्लेषण सेवाओं या तीसरे पक्ष के API पर निर्भर हैं, तो यह मामला दिखाता है कि एक विक्रेता आपको कई दिनों तक रोक सकता है। ऐसी योजना रखें जिससे उपकरण के बिना भी काम चल सके। हैश सीधे पासवर्ड नहीं हैं, पर खराब चुने गए हों तो उन्हें तोड़ा जा सकता है, इसलिए अपने सिस्टम में इन्हें कैसे सुरक्षित रखते हैं यह मायने रखता है, जैसे Bcrypt और Argon2 के साथ। Chainalysis दूसरी प्रणालियों पर दोहराए गए पासवर्ड बदलने की सलाह देता है। यही बात mSecure के उल्लंघन के बाद भी लागू होती है। API कुंजियाँ भी बदलते रहें।
हमारी राय
चरणों में होने वाला संचार सबसे कमज़ोर कड़ी है। पहले नुकसान सीमित बताना और फिर सभी उपयोगकर्ताओं तक असर मानना भरोसा तोड़ता है, खासकर उस कंपनी के लिए जो जाँच करने वालों को विश्वसनीयता बेचती है। फिर भी सराहनीय है कि उसने पहुँच रोकी और पासवर्ड रीसेट व कुंजी रोटेशन लागू किया, भले ही सेवा बाधित हुई। असली सवाल AI एजेंटों वाले हमलों की रफ़्तार का है। कल तक जो प्रतिक्रिया-समय काफ़ी था, अब शायद पर्याप्त न रहे।
अक्सर पूछे जाने वाले सवाल
क्या Chainalysis के सादे पासवर्ड चोरी हुए?
नहीं, स्रोतों के अनुसार हैश उजागर हुए हैं, सादे पासवर्ड नहीं। फिर भी हैश पर हमला हो सकता है, इसलिए रीसेट अनिवार्य है।
क्या सभी ग्राहक प्रभावित हुए हैं?
हाँ, Chainalysis के अपडेट के अनुसार सभी उपयोगकर्ताओं के नाम, यूज़रनेम, पासवर्ड हैश और सक्रिय टोकन उजागर हुए हैं। शुरू में सीमित प्रभाव की बात थी।
क्या जाँच का डेटा सुरक्षित है?
Chainalysis का दावा है कि उसके पास जाँच डेटा तक पहुँच या एट्रीब्यूशन डेटा में छेड़छाड़ के सबूत नहीं हैं। यह कंपनी का बयान है और जाँच जारी है।
पहुँच दोबारा कैसे मिलेगी?
सपोर्ट या अपने खाता प्रतिनिधि को भरोसेमंद IP पते भेजने होंगे ताकि वे अलाउलिस्ट में जुड़ सकें। फिर पासवर्ड रीसेट करें और API कुंजियाँ बदलें।
क्या यह हमला Binance की घटना से जुड़ा है?
Chainalysis के अनुसार नहीं, यह हमला हाल की Binance चोरी से "असंबंधित" है। कंपनी इसे अन्य टेक प्लेटफ़ॉर्म पर हुए हमलों जैसा बताती है।
अगले हफ़्तों में Chainalysis पर क्या देखें
जाँच जारी है और कुछ ही दिनों में तस्वीर कई बार बदल चुकी है। कुछ संकेतों पर नज़र रखना उचित होगा।
- देखें कि Chainalysis जाँच डेटा और एट्रीब्यूशन पर अपना आकलन अपडेट करता है या नहीं।
- जाँचें कि कोई दावा या बिक्री के लिए डेटा सामने आता है या नहीं, जो ब्लैकमेल का संकेत हो सकता है।
- AI एजेंटों वाले अभियानों पर Microsoft और Google की चेतावनियाँ देखें, और एक मिलते-जुलते मामले में DreamHost के व्यवहार को पढ़ें।
स्रोत
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



