
 Ing. Calogero Bono
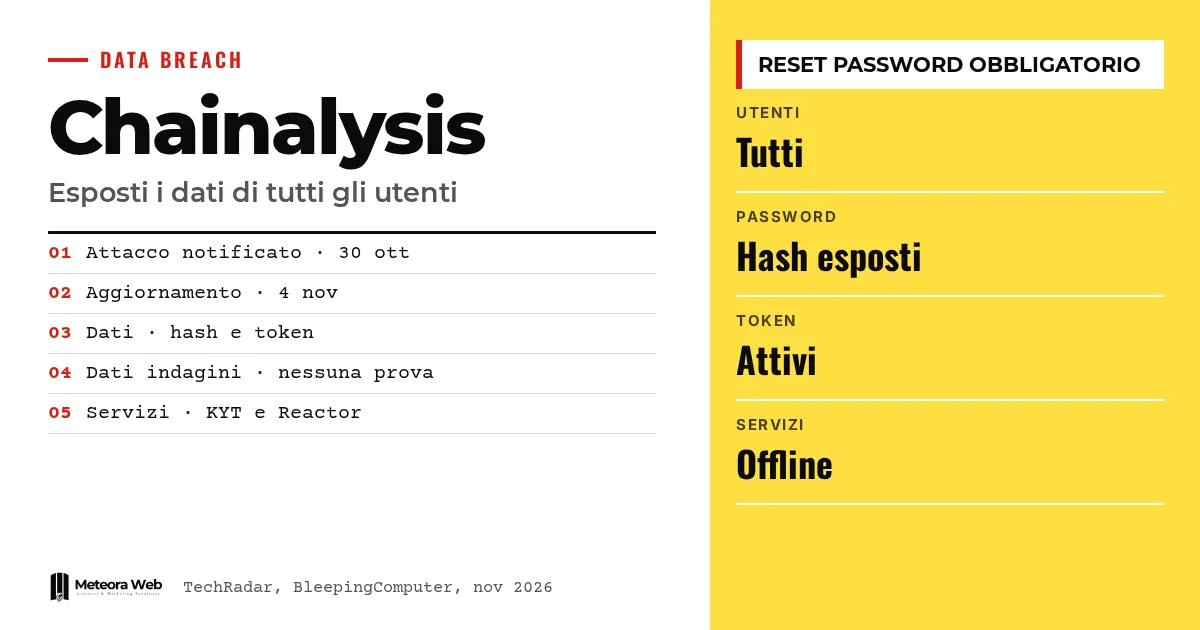
Chainalysis, een bedrijf voor blockchainanalyse dat wordt gebruikt door opsporingsdiensten en crypto-bedrijven, heeft toegegeven dat de aanval eind oktober 2026 gegevens van al zijn gebruikers heeft blootgesteld. Het gaat om namen, gebruikersnamen, wachtwoordhashes en actieve tokens. In het eerste bericht sprak het bedrijf van een beperkte impact, maar updates hebben het beeld veranderd. Dit is belangrijk omdat het bedrijf onderzoekstools levert aan overheden en bedrijven, en omdat de aanval lijkt deel te zijn van een bredere golf.
Een paar termen, voordat we de feiten induiken. Wachtwoordhash is de omgezette versie van een wachtwoord, die het wachtwoord niet onleesbaar toont maar wel aangevallen kan worden. Actief token is een code die een sessie open houdt of toegang autoriseert. On-path attack (of MITM) is een aanval waarbij iemand zich tussen de gegevensstroom plaatst. Allowlist is de lijst met toegestane IP-adressen. Agentische technieken duidt op AI-hulpmiddelen die zelfstandig opereren.
Wat is er dag voor dag gebeurd bij Chainalysis?
Volgens TechRadar heeft het bedrijf op 30 oktober 2026 gemeld het doelwit te zijn van een aanval, "vergelijkbaar met veel andere techplatforms in de afgelopen weken" en zonder verband met de recente diefstal van cryptovaluta bij Binance.
In het begin bleek alleen toegang te zijn tot niet-gevoelige gegevens. Op 4 november kwam de bevestiging dat een "on-path attack" een deel van de wachtwoorden van klanten had blootgesteld. Daarna ontdekte het bedrijf, zoals BleepingComputer meldt, dat de gegevens van alle gebruikers waren blootgesteld.
Welke gegevens zijn blootgesteld?
In het eerste bericht ging het om gebruikers-ID's, volledige namen, e-mailadressen en rollabels. In de update van woensdag schrijft het bedrijf dat "namen, gebruikersnamen, wachtwoordhashes en actieve tokens van alle Chainalysis-gebruikers" aan een kwaadwillende partij zijn blootgesteld.
Chainalysis verklaart geen bewijs te hebben van toegang tot onderzoeksgegevens of van manipulatie van attributiegegevens. Dit is een verklaring van het bedrijf, geen onafhankelijke verificatie. De oorspronkelijke bron spreekt van wachtwoorden in leesbare vorm en MFA-geheimen die in de eerste fase niet gecompromitteerd waren.
Welke diensten zijn uitgeschakeld en hoe krijg je weer toegang?
Het bedrijf heeft Reactor, Data Solutions en Chain (Beta) offline gehaald, daarna de interface en API van KYT, andere screeningsproducten voor adressen en de inlogpagina, vanwege "afwijkende activiteit". Getroffen accounts zijn geblokkeerd.
Om weer toegang te krijgen moeten klanten de support of hun accountmanager mailen met vertrouwde IP-adressen, die in een allowlist worden opgenomen. Daarna moeten ze hun wachtwoord opnieuw instellen en hun API-sleutels roteren. Het herstel van KYT en Address Screening is gedeeltelijk gestart, terwijl Reactor en Data Solutions nog terug online moeten komen.
Past de aanval in een golf van AI-aanvallen?
Chainalysis spreekt van "offensieve agentische technieken". The Hacker News herinnert eraan dat ook Chainstack, OpenCode, Warp en WorkOS aanvallen met AI hebben gemeld, sommige met het hulpmiddel ARTEX. Volgens Microsoft gebruiken aanvallers een AI-framework om te zoeken naar geheimen in openbare GitHub-repositories.
Niet aangetoond is dat de aanval op Chainalysis met deze campagne samenhangt. De bron zegt alleen dat het niet duidelijk is wie erachter zit. In diezelfde weken meldde Binance een diefstal van ongeveer 6,34 miljard dollar, toegeschreven aan Noord-Koreaanse hackers.
Beperkingen om te kennen
Er ontbreken veel elementen. Geen enkele groep heeft de aanval opgeëist en de gegevens zijn niet op het darkweb verschenen, maar we weten niet of er een afpersingspoging komt. De werkelijke omvang van de toegang en de hersteltijd van Reactor en Data Solutions zijn onzeker. Dat er geen bewijs is van toegang tot onderzoeksgegevens is een verklaring van het bedrijf en kan veranderen naarmate het onderzoek vordert.
Wat verandert er voor wie met digitale zaken werkt
Als je analysediensten of API's van derden gebruikt, laat deze zaak zien dat een leverancier je dagenlang kan blokkeren. Houd een plan klaar om zonder het hulpmiddel te werken. Hashes zijn geen wachtwoorden in leesbare vorm, maar als ze slecht gekozen zijn, kunnen ze geforceerd worden. Daarom is het belangrijk hoe je ze in je eigen systemen beschermt, bijvoorbeeld met Bcrypt en Argon2. Chainalysis raadt aan wachtwoorden te wijzigen die je op andere systemen hergebruikt. Hetzelfde geldt na de datalek bij mSecure. Roteer ook je API-sleutels.
Ons standpunt
De gefaseerde communicatie is het zwakke punt. Eerst zeggen dat de schade beperkt was en later dat alle gebruikers getroffen zijn, kost vertrouwen, zeker bij een bedrijf dat betrouwbaarheid verkoopt aan onderzoekers. Het is wel waardevol dat het toegang heeft geblokkeerd en resets en het roteren van sleutels heeft opgelegd, ook al betekende dat een onderbreking van de dienst. Het echte vraagstuk is echter de snelheid van aanvallen met AI-agenten. Reactietijden die tot gisteren volstonden, schieten misschien tekort.
Veelgestelde vragen
Heeft Chainalysis wachtwoorden in leesbare vorm verloren?
Nee, volgens de bronnen zijn hashes blootgesteld, niet de wachtwoorden in leesbare vorm. Hashes kunnen toch worden aangevallen, daarom is de reset verplicht.
Zijn alle klanten getroffen?
Ja, volgens de update van Chainalysis zijn namen, gebruikersnamen, wachtwoordhashes en actieve tokens van alle gebruikers blootgesteld. In het begin was sprake van een beperkte impact.
Zijn de onderzoeksgegevens veilig?
Chainalysis verklaart geen bewijs te hebben van toegang tot onderzoeksgegevens of van manipulatie van attributiegegevens. Dit is een verklaring van het bedrijf, het onderzoek loopt door.
Hoe krijg je weer toegang?
Stuur de vertrouwde IP-adressen naar de support of je accountmanager voor de allowlist. Daarna stel je het wachtwoord opnieuw in en roteer je de API-sleutels.
Hangt de aanval samen met die op Binance?
Volgens Chainalysis niet, de aanval is "niet gerelateerd" aan de recente diefstal bij Binance. Het bedrijf noemt de aanval vergelijkbaar met die bij andere techplatforms.
Waar je de komende weken op moet letten bij Chainalysis
Het onderzoek loopt nog en het beeld is in enkele dagen meerdere keren veranderd. Het loont om een paar concrete signalen te volgen.
- Controleer of Chainalysis de beoordeling van de onderzoeksgegevens en de attributie bijwerkt.
- Let op of er claims verschijnen of gegevens te koop worden aangeboden, een teken van mogelijke afpersing.
- Volg de waarschuwingen van Microsoft en Google over campagnes met AI-agenten, en lees hoe DreamHost in een vergelijkbaar geval heeft gehandeld.
Bronnen
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



