
 Ing. Calogero Bono
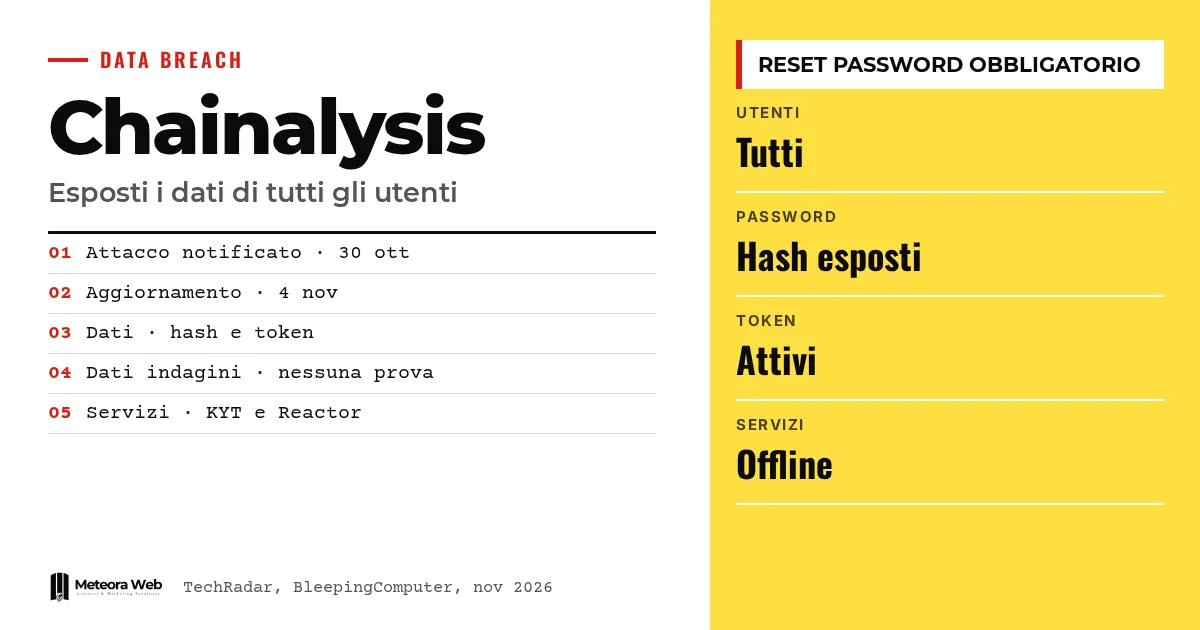
A Chainalysis, empresa de análise de blockchain usada por forças policiais e empresas de cripto, admitiu que o ataque sofrido no fim de outubro de 2026 expôs dados de todos os seus usuários. Foram expostos nomes, usernames, hashes de senhas e tokens ativos. O primeiro comunicado falava em impacto limitado, mas as atualizações mudaram o quadro. Isso importa porque a empresa fornece ferramentas de investigação a instituições e empresas, e porque o ataque parece fazer parte de uma onda mais ampla.
Alguns termos, antes de entrar nos fatos. Hash da senha é a versão transformada da senha, que não a mostra em texto puro, mas pode ser atacada. Token ativo é um código que mantém uma sessão aberta ou autoriza o acesso. On-path attack (ou MITM) é um ataque em que alguém se insere no caminho dos dados. Allowlist é a lista de endereços IP autorizados. Técnicas agênticas indica ferramentas de IA que operam de forma autônoma.
O que aconteceu com a Chainalysis, dia a dia?
Segundo a TechRadar, em 30 de outubro de 2026 a empresa notificou ser alvo de um ataque, "semelhante a muitas outras plataformas de tecnologia nas últimas semanas" e sem ligação com o recente roubo de criptomoedas que envolveu a Binance.
No início, havia relatos de acesso apenas a dados não sensíveis. Em 4 de novembro veio a confirmação de que um "on-path attack" havia exposto parte das senhas dos clientes. Depois, como relata a BleepingComputer, a empresa descobriu que os dados de todos os usuários haviam sido expostos.
Quais dados foram expostos?
No primeiro comunicado constavam IDs de usuário, nomes completos, endereços de e-mail e rótulos de função. Na atualização de quarta-feira, a empresa escreve que "nomes, usernames, hashes de senhas e tokens ativos de todos os usuários da Chainalysis" foram expostos a um agente malicioso.
A Chainalysis declara não ter provas de acesso aos dados das investigações nem de manipulação dos dados de atribuição. É uma declaração da empresa, não uma verificação independente. A fonte original fala de senhas em texto puro e segredos de MFA como não comprometidos na fase inicial.
Quais serviços foram desligados e como se volta?
A empresa tirou do ar a Reactor, a Data Solutions e a Chain (Beta), depois a interface e a API do KYT, outros produtos de triagem de endereços e a página de login, por "atividade anômala". As contas afetadas foram bloqueadas.
Para voltar, os clientes devem escrever ao suporte ou ao gerente de conta com os endereços IP confiáveis, a serem incluídos em uma allowlist. Depois precisarão redefinir a senha e rodar as chaves de API. A retomada do KYT e do Address Screening começou de forma parcial, enquanto a Reactor e a Data Solutions ainda precisam voltar ao ar.
Por que o ataque se insere em uma onda de ataques com IA?
A Chainalysis fala em "técnicas agênticas ofensivas". O The Hacker News lembra que também Chainstack, OpenCode, Warp e WorkOS declararam ataques guiados por IA, alguns com a ferramenta ARTEX. Segundo a Microsoft, os atores usam um framework de IA para procurar segredos em repositórios públicos do GitHub.
Não está comprovado que o ataque à Chainalysis esteja ligado a essa campanha. A fonte apenas diz que não está claro quem está por trás. Nas mesmas semanas, a Binance relatou um roubo de cerca de 6,34 bilhões de dólares atribuído a hackers norte-coreanos.
Limites a conhecer
Faltam muitos elementos. Nenhum grupo reivindicou o ataque e os dados não apareceram na dark web, mas não sabemos se haverá uma tentativa de extorsão. A extensão real do acesso e o tempo de recuperação da Reactor e da Data Solutions são incertos. A ausência de provas de acesso aos dados das investigações é uma declaração da empresa e pode mudar conforme a apuração avança.
O que muda para quem trabalha com o digital
Se você usa serviços de análise ou APIs de terceiros, o caso mostra que um fornecedor pode bloquear você por dias. Tenha um plano para trabalhar sem a ferramenta. Os hashes não são senhas em texto puro, mas, se escolhidos mal, podem ser forçados; por isso importa como você os protege nos seus sistemas, por exemplo com Bcrypt e Argon2. A Chainalysis recomenda trocar as senhas reutilizadas em outros sistemas. O mesmo vale depois da violação da mSecure. Rode também as chaves de API.
Nossa opinião
A comunicação em etapas é o ponto fraco. Dizer primeiro que o dano era limitado e depois que atingia todos os usuários custa confiança, sobretudo para uma empresa que vende confiabilidade a quem faz investigações. Ainda assim, é positivo que tenha bloqueado os acessos e imposto redefinição de senhas e rotação de chaves, mesmo ao custo de interromper o serviço. O tema central, porém, é a velocidade dos ataques com agentes de IA. Os tempos de reação que bastavam até ontem podem já não ser suficientes.
Perguntas frequentes
A Chainalysis perdeu senhas em texto puro?
Não, segundo as fontes foram expostos os hashes, não as senhas em texto puro. Os hashes ainda podem ser atacados, por isso a redefinição é obrigatória.
Todos os clientes foram afetados?
Sim, segundo a atualização da Chainalysis, nomes, usernames, hashes de senhas e tokens ativos de todos os usuários foram expostos. No início se falava em impacto limitado.
Os dados das investigações estão seguros?
A Chainalysis declara não ter provas de acesso aos dados das investigações nem de manipulação dos dados de atribuição. É uma declaração da empresa, e a apuração continua.
Como recuperar o acesso?
É preciso enviar ao suporte ou ao gerente de conta os endereços IP confiáveis para a allowlist. Depois redefina a senha e rode as chaves de API.
O ataque está ligado ao da Binance?
Segundo a Chainalysis, não. O ataque é "não relacionado" ao recente roubo que envolveu a Binance. A empresa o descreve como semelhante aos sofridos por outras plataformas de tecnologia.
O que observar nas próximas semanas sobre a Chainalysis
A investigação está aberta e o quadro mudou várias vezes em poucos dias. Vale acompanhar alguns sinais específicos.
- Verifique se a Chainalysis atualiza a avaliação sobre os dados das investigações e a atribuição.
- Confira se surgem reivindicações ou dados à venda, sinal de uma possível extorsão.
- Acompanhe os alertas da Microsoft e do Google sobre campanhas com agentes de IA, e veja como a DreamHost reagiu em um caso semelhante.
Fontes
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



