
 Ing. Calogero Bono
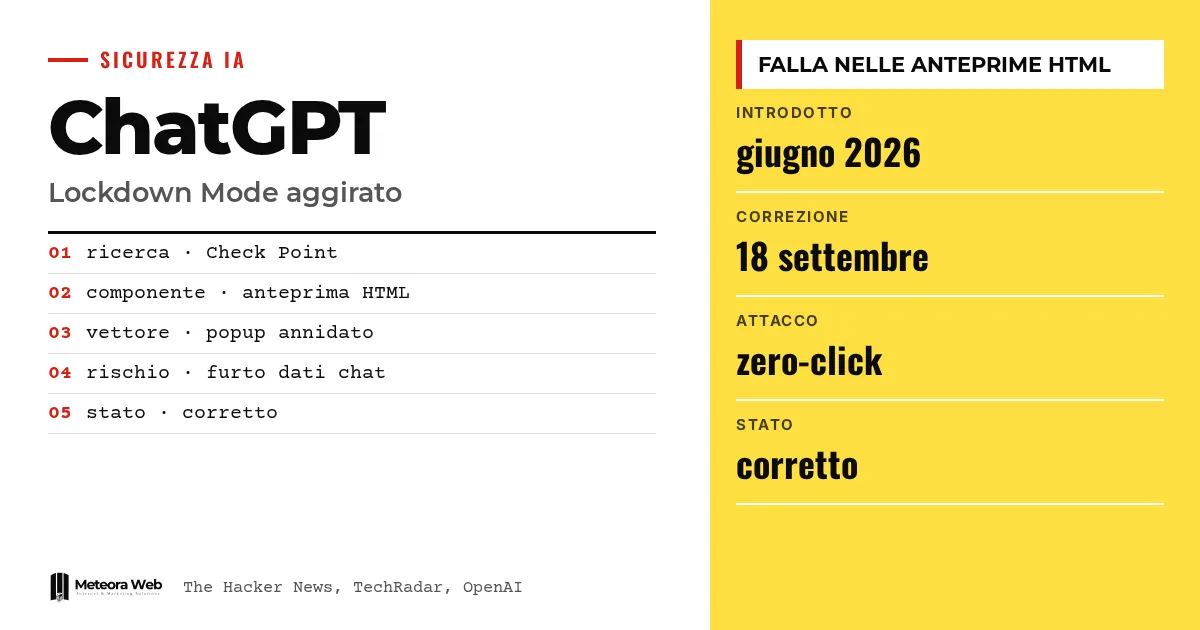
Check Point Research mostró cómo eludir el Lockdown Mode de ChatGPT, la configuración que OpenAI diseñó para reducir el robo de datos mediante prompt injection. Según The Hacker News, el fallo estaba en las vistas previas HTML de los bloques de código y OpenAI lo corrigió el 18 de septiembre de 2026. El caso importa porque afecta precisamente al modo ofrecido a quienes manejan datos sensibles. Para los responsables de empresas es un recordatorio útil sobre los límites de las protecciones de la IA.
Algunos términos antes de entrar en los hechos. Prompt injection es una instrucción oculta en un contenido que la IA lee, y que la empuja a hacer algo distinto de lo que pide el usuario. Exfiltration es la extracción de datos hacia un servidor del atacante. Sandbox es un área aislada donde se ejecuta código no confiable, sin acceso al resto de la aplicación. Popup es una nueva ventana abierta por el contenido mostrado. Zero-click indica un ataque que no requiere ningún clic de la víctima.
¿Qué es el Lockdown Mode de ChatGPT?
Según la documentación oficial de OpenAI, se trata de una configuración de seguridad avanzada y opcional. Limita muchas funciones que pueden conectarse a la web o a servicios externos, reduciendo las solicitudes salientes que podrían llevar datos a un atacante. Lo hace a costa de desactivar o restringir algunas funciones útiles.
OpenAI aclara que no está pensado para todo el mundo, sino para personas y organizaciones con datos sensibles. No impide que la prompt injection aparezca en los contenidos procesados, por ejemplo en un archivo subido, y por tanto no garantiza la ausencia de robo de datos.
Qué se limita
- navegación web limitada a contenidos en caché
- Deep research y modo Agent desactivados
- sin descarga de archivos para el análisis de datos
- redes de Canvas no aprobables por el usuario
¿Cómo se eludió el Lockdown Mode?
Según The Hacker News, el problema estaba en las vistas previas HTML dentro de los bloques de código. El contenido se ejecutaba en un sandbox, que le impedía leer cookies y el almacenamiento local y contactar recursos externos sin consentimiento.
Los popups, sin embargo, se gestionaban de otra manera. Como explicó Eli Smadja de Check Point, ChatGPT interceptaba los intentos directos de abrir nuevas ventanas, pero los permisos del sandbox seguían permitiendo que los popups salieran de él. Creando un frame anidado adicional, los investigadores llegaron a una función popup no modificada. El contenido abierto de este modo ya no estaba sujeto a las mismas restricciones.
¿Qué riesgos abría el fallo?
Según Check Point, el fallo podía permitir el robo silencioso de datos de los chats, phishing y la distribución de malware, incluido un robo sin interacción en la aplicación de escritorio de ChatGPT. TechRadar informa de que el ataque podía partir de un prompt malicioso, de un GPT malicioso o de un chat compartido.
Quien controla el popup decide qué mostrar, en un entorno en el que el usuario confía. Se podía, por ejemplo, simular una falsa actualización de ChatGPT para hacer descargar malware. El problema, precisa The Hacker News, no se limitaba al escritorio basado en Electron.
¿Hay otras vulnerabilidades relacionadas?
Sí. Una semana antes, según The Hacker News, Parameter Labs había descrito una forma de eludir sandbox y content security policy y tomar el control de una cuenta mediante un enlace de compartición público. Check Point dijo que se trata de dos vulnerabilidades distintas en el mismo componente.
También en septiembre, Check Point había mostrado un canal de comando oculto entre cuentas diferentes. La fuente enumera además muchos otros ataques a herramientas de IA, lo que confirma que el tema va más allá de ChatGPT. Para quien quiera el panorama general, nuestra comparación entre Claude y OpenAI sobre seguridad es un buen punto de partida.
Límites que conviene conocer
La información sobre el fallo proviene de Check Point y de la prensa especializada, no de una nota técnica de OpenAI en las fuentes proporcionadas. No sabemos si alguien lo explotó de verdad antes de la corrección. Las fuentes indican que el remedio ya está aplicado, pero no describen los detalles. La disponibilidad del Lockdown Mode, además, depende de la cuenta, el plan y la configuración del administrador.
Qué cambia para quien trabaja con lo digital
Si usas ChatGPT con datos de clientes, el Lockdown Mode sigue siendo útil pero no es una garantía. Evita abrir vistas previas HTML y chats compartidos de fuentes que no conoces. En los espacios de trabajo gestionados, activa solo las aplicaciones de confianza y limita las acciones de escritura, como indica OpenAI. Quien desarrolla software con IA integrada debe evaluar también aplicaciones, conectores y entornos de ejecución, no solo el modelo. Lo mismo vale para los servidores y las aplicaciones que gestionas, donde el alojamiento con actualizaciones de seguridad reduce la superficie expuesta.
Nuestra opinión
El caso demuestra que una protección declarada como "avanzada" es tan fuerte como la función más débil que rodea al modelo. Aquí el punto frágil era una vista previa HTML, no la IA. La reacción de OpenAI, con corrección tras la notificación responsable, es correcta. Pero cada nueva función amplía la superficie de ataque, como ha admitido el propio Check Point. Tratar el modo de bloqueo como un cinturón extra, no como un escudo total, es la actitud más prudente. También la seguridad de las pymes italianas depende de esta lucidez.
Preguntas frecuentes
¿El Lockdown Mode de ChatGPT fue realmente eludido?
Sí, según Check Point Research. Aprovechando los popups en las vistas previas HTML de los bloques de código, los investigadores salieron del sandbox. OpenAI corrigió después el problema.
¿Se corrigió el fallo?
Sí. Según The Hacker News, OpenAI resolvió la vulnerabilidad el 18 de septiembre de 2026 tras la divulgación responsable. TechRadar habla de una corrección del lado del servidor.
¿Hay que actualizar algo?
Las fuentes no indican acciones para los usuarios. TechRadar informa de una corrección del lado del servidor, así que no parece necesaria una actualización manual.
¿El Lockdown Mode bloquea toda la prompt injection?
No. OpenAI afirma que reduce el riesgo de robo de datos pero no lo elimina. Una instrucción oculta en un archivo puede seguir alterando las respuestas.
¿Cómo se activa el Lockdown Mode?
En las cuentas personales y Business de autoservicio se entra en Configuración, Seguridad y luego Seguridad avanzada. En los espacios gestionados, los administradores crean un rol específico y se lo asignan a los miembros.
Qué vigilar sobre la seguridad de ChatGPT en los próximos meses
El caso muestra que los controles alrededor del modelo importan tanto como el modelo. Conviene seguir cómo responderá OpenAI a nuevas notificaciones.
- Comprueba si OpenAI publica notas técnicas o actualizaciones sobre el Lockdown Mode y las vistas previas HTML.
- Revisa en tu espacio de trabajo qué aplicaciones y acciones de escritura están realmente activas para quien usa datos sensibles.
- Sigue las nuevas investigaciones de Check Point y Parameter Labs, porque ambas fallas afectan al mismo componente.
Fuentes
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction




