
 Ing. Calogero Bono
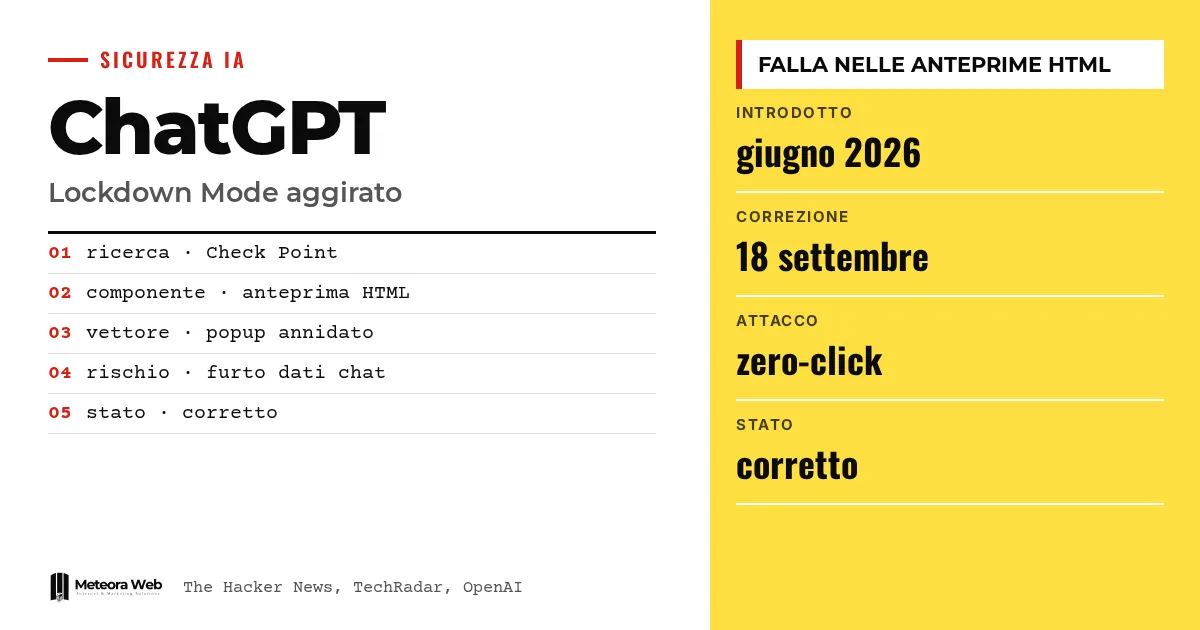
Check Point Researchは、ChatGPTのLockdown Modeを回避する方法を示しました。これはOpenAIが、プロンプトインジェクションによるデータ窃取を減らすために用意した設定です。The Hacker Newsによると、脆弱性はコードブロックのHTMLプレビューにあり、OpenAIは2026年9月18日に修正しました。機密データを扱う人向けの機能が対象になっている点で重要な事例です。事業主にとっては、AIの保護機能の限界を思い出させる良い教訓になります。
いくつかの用語を、本題に入る前に確認します。 プロンプトインジェクションとは、AIが読み込むコンテンツに隠された命令のことで、ユーザーの依頼とは別の動作をAIに取らせます。データ持ち出し(Exfiltration)は、データを攻撃者のサーバーへ送ることです。サンドボックスは、信頼できないコードを動かすための隔離された領域で、アプリの他の部分にはアクセスできません。ポップアップは、表示されたコンテンツによって開かれる新しいウィンドウです。ゼロクリックは、被害者がクリックしなくても成立する攻撃を指します。
ChatGPTのLockdown Modeとは何ですか?
OpenAIの公式ドキュメントによると、これは高度で任意のセキュリティ設定です。Webや外部サービスに接続できる多くの機能を制限し、攻撃者にデータを送ってしまう可能性のある外向きのリクエストを減らします。そのために、役に立つ一部の機能を無効化または制限します。
OpenAIは、これが全員向けではなく、機密データを扱う個人や組織向けであることを明記しています。アップロードしたファイルなど、処理するコンテンツに含まれるプロンプトインジェクションを防ぐものではないため、データ窃取がないことは保証されません。
制限される項目
- キャッシュ済みのコンテンツに限定されたWeb閲覧
- Deep researchとAgentモードの無効化
- データ分析のためのファイルダウンロードの禁止
- ユーザーが承認できないCanvasの接続先
Lockdown Modeはどのように回避されましたか?
The Hacker Newsによると、問題はコードブロック内のHTMLプレビューにありました。このコンテンツはサンドボックス内で動作し、Cookieやローカルストレージを読むことや、同意なしに外部リソースへ接続することができませんでした。
ただし、ポップアップは別の扱いでした。Check PointのEli Smadjaが説明したように、ChatGPTは新しいウィンドウを直接開こうとする試みは阻止していましたが、サンドボックスの権限によってポップアップがそこから抜け出すことは可能でした。研究者らは、さらにネストされたフレームを作ることで、変更されていないポップアップ機能に到達しました。この方法で開かれたコンテンツは、同じ制限の対象ではなくなっていました。
この脆弱性でどんなリスクがありましたか?
Check Pointによると、この脆弱性はチャットデータのひそかな窃取、フィッシング、マルウェア配布を可能にするおそれがあり、ChatGPTのデスクトップアプリではクリック不要の窃取も含まれていました。TechRadarは、攻撃が悪意あるプロンプト、悪意あるGPT、共有チャットのいずれかから始まる可能性があると伝えています。
ポップアップを制御する者は、利用者が信頼している環境で何を表示するかを決められます。例えば、偽のChatGPTの更新通知を表示させ、マルウェアをダウンロードさせることも可能でした。The Hacker Newsによると、この問題はElectronベースのデスクトップアプリに限られたものではありませんでした。
関連する脆弱性もありますか?
はい。The Hacker Newsによると、その一週間前にParameter Labsが、サンドボックスとコンテンツセキュリティポリシーを迂回し、公開の共有リンクからアカウントを乗っ取る方法を公表していました。Check Pointは、同じコンポーネントに関わる別々の二つの脆弱性だと述べています。
同じ9月には、Check Pointが異なるアカウント間での隠されたコマンドチャネルを示していました。出典には、AIツールへの他の多くの攻撃も挙げられており、このテーマがChatGPTだけにとどまらないことがわかります。全体像を知りたい場合は、ClaudeとOpenAIのセキュリティを比較した記事が良い出発点になります。
知っておきたい制限
この脆弱性に関する情報は、Check Pointと専門メディアによるもので、提供された出典にはOpenAIの技術的な通知は含まれていません。修正前に実際に悪用されたかどうかも分かっていません。出典によると修正はすでに適用されていますが、詳細は説明されていません。さらに、Lockdown Modeが利用できるかどうかは、アカウント、プラン、管理者の設定によって異なります。
デジタル業務で働く人にとっての変化
顧客データを扱ってChatGPTを使っている場合、Lockdown Modeは引き続き役立ちますが、保証にはなりません。信頼できない送信元のHTMLプレビューや共有チャットは開かないようにしてください。管理されたワークスペースでは、OpenAIの案内どおり、信頼できるアプリのみを有効にし、書き込みを伴う操作を制限してください。AIを組み込んだソフトウェアを開発する人は、モデルだけでなく、アプリ、コネクタ、実行環境も評価する必要があります。同じことは、管理しているサーバーやアプリにも当てはまり、セキュリティ更新付きのホスティングを使うと、攻撃対象になる範囲を減らせます。
編集部の見解
この事例は、「高度」と宣伝される保護も、モデルの周囲にある最も弱い機能と同じくらいの強さしかないことを示しています。今回の弱点はAIではなく、HTMLプレビューにありました。OpenAIが責任ある脆弱性報告を受けて修正したことは適切です。ただし、Check Point自身も認めているように、新機能が増えるほど攻撃対象は広がります。ロックモードを盾ではなく、もう一つの防御層として扱うのが最も慎重な姿勢です。イタリアの中小企業のセキュリティも、まさにこの冷静さにかかっています。
よくある質問
ChatGPTのLockdown Modeは本当に回避されたのですか?
はい、Check Point Researchによると回避されています。研究者らは、コードブロックのHTMLプレビューにあるポップアップを悪用してサンドボックスの外に出ました。その後、OpenAIが問題を修正しました。
脆弱性は修正されましたか?
はい。The Hacker Newsによると、OpenAIは責任ある情報開示を受けた後、2026年9月18日に脆弱性を解消しました。TechRadarはサーバー側の修正だと伝えています。
利用者側で何か更新が必要ですか?
出典には利用者向けの対応は示されていません。TechRadarはサーバー側の修正だと報じているため、手動での更新は必要ないようです。
Lockdown Modeはプロンプトインジェクションをすべて防ぎますか?
いいえ。OpenAIは、データ窃取のリスクを減らすとしていますが、なくなるわけではないと説明しています。ファイルに隠された命令によって、回答が依然として操作される可能性があります。
Lockdown Modeはどのように有効にしますか?
個人アカウントおよびセルフサービスのBusinessでは、設定、セキュリティ、高度なセキュリティの順に進みます。管理されたワークスペースでは、管理者が専用のロールを作成し、メンバーに割り当てます。
今後数か月のChatGPTのセキュリティで注目すべき点
今回の事例は、モデルを取り巻く管理機能もモデル自体と同じくらい重要であることを示しています。OpenAIが新たな報告にどう対応するかを追っておくと良いでしょう。
- OpenAIがLockdown ModeおよびHTMLプレビューに関する技術的なメモや更新を公開しているか確認してください。
- 業務でデータを扱う場合は、ワークスペースで有効になっているアプリと書き込み操作を確認してください。
- Check PointとParameter Labsの新しい研究を追ってください。二つの脆弱性は同じコンポーネントに関わっているためです。
出典
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction




