
 Ing. Calogero Bono
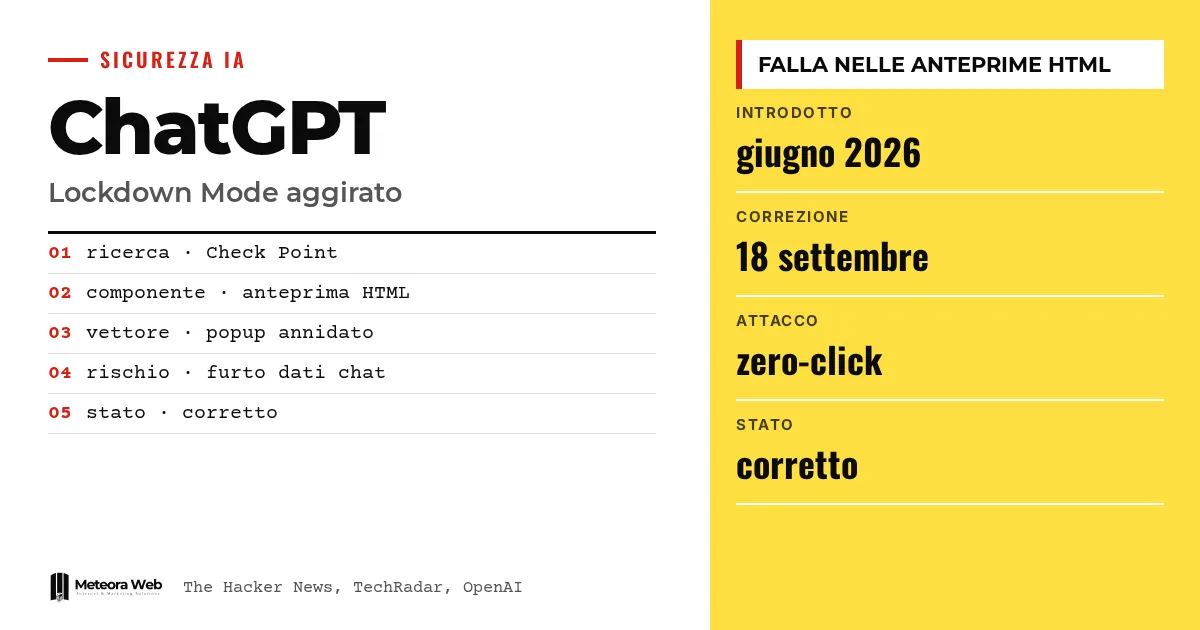
Check Point Research menunjukkan cara melewati Lockdown Mode ChatGPT, pengaturan yang dirancang OpenAI untuk mengurangi pencurian data lewat prompt injection. Menurut The Hacker News, celahnya ada di pratinjau HTML pada blok kode, dan OpenAI memperbaikinya pada 18 September 2026. Kasus ini penting karena menyangkut mode yang ditawarkan untuk mereka yang menangani data sensitif. Bagi pemilik usaha, ini menjadi pengingat berguna tentang batas perlindungan AI.
Beberapa istilah, sebelum masuk ke fakta. Prompt injection adalah instruksi tersembunyi dalam sebuah konten yang dibaca AI, yang mendorongnya melakukan hal lain di luar permintaan pengguna. Exfiltration adalah pengiriman data secara diam-diam ke server penyerang. Sandbox adalah area terisolasi tempat kode yang tidak tepercaya dijalankan, tanpa akses ke bagian aplikasi lainnya. Popup adalah jendela baru yang dibuka oleh konten yang ditampilkan. Zero-click merujuk pada serangan yang tidak memerlukan klik apa pun dari korban.
Apa itu Lockdown Mode ChatGPT?
Menurut dokumentasi resmi OpenAI, ini adalah pengaturan keamanan lanjutan dan bersifat opsional. Mode ini membatasi banyak fungsi yang bisa terhubung ke web atau layanan eksternal, sehingga mengurangi permintaan keluar yang bisa membawa data ke tangan penyerang. Caranya dengan menonaktifkan atau membatasi beberapa fungsi yang berguna.
OpenAI menegaskan bahwa mode ini tidak ditujukan untuk semua orang, melainkan untuk individu dan organisasi dengan data sensitif. Mode ini tidak mencegah prompt injection muncul dalam konten yang diproses, misalnya dalam file yang diunggah, sehingga tidak menjamin tidak adanya pencurian data.
Apa saja yang dibatasi
- penjelajahan web terbatas pada konten yang di-cache
- Deep research dan mode Agent dinonaktifkan
- tidak ada pengunduhan file untuk analisis data
- jaringan Canvas tidak dapat disetujui oleh pengguna
Bagaimana Lockdown Mode berhasil diakali?
Menurut The Hacker News, masalahnya terletak pada pratinjau HTML di dalam blok kode. Konten tersebut berjalan dalam sandbox, yang mencegahnya membaca cookie dan penyimpanan lokal serta menghubungi sumber daya eksternal tanpa persetujuan.
Namun, popup ditangani secara berbeda. Seperti dijelaskan Eli Smadja dari Check Point, ChatGPT mencegat upaya langsung untuk membuka jendela baru, tetapi izin sandbox tetap memungkinkan popup keluar dari sana. Dengan membuat frame bersarang tambahan, para peneliti mencapai fungsi popup yang tidak dimodifikasi. Konten yang dibuka dengan cara ini tidak lagi tunduk pada pembatasan yang sama.
Risiko apa yang ditimbulkan celah ini?
Menurut Check Point, celah ini bisa memungkinkan pencurian diam-diam data obrolan, phishing, dan penyebaran malware, termasuk pencurian tanpa interaksi di aplikasi desktop ChatGPT. TechRadar melaporkan bahwa serangan bisa dimulai dari prompt berbahaya, GPT berbahaya, atau obrolan bersama.
Siapa pun yang mengendalikan popup memutuskan apa yang ditampilkan, di lingkungan yang dipercaya pengguna. Misalnya, pembaruan palsu ChatGPT bisa disimulasikan untuk membuat pengguna mengunduh malware. Masalahnya, menurut The Hacker News, tidak terbatas pada desktop yang berbasis Electron.
Apakah ada kerentanan lain yang terkait?
Ya. Seminggu sebelumnya, menurut The Hacker News, Parameter Labs telah menjelaskan cara melewati sandbox dan content security policy serta mengambil alih akun melalui tautan berbagi publik. Check Point mengatakan bahwa keduanya adalah kerentanan yang berbeda pada komponen yang sama.
Pada bulan yang sama, Check Point juga menunjukkan saluran perintah tersembunyi antar akun yang berbeda. Sumber tersebut juga mencantumkan banyak serangan lain terhadap alat AI, yang menegaskan bahwa persoalan ini melampaui ChatGPT. Untuk gambaran umumnya, perbandingan kami antara Claude dan OpenAI soal keamanan adalah titik awal yang baik.
Batasan yang perlu diketahui
Informasi tentang celah ini berasal dari Check Point dan media teknologi, bukan dari catatan teknis OpenAI dalam sumber yang tersedia. Kami tidak tahu apakah celah ini sudah dieksploitasi sebelum diperbaiki. Sumber menyebutkan bahwa perbaikannya sudah diterapkan, tetapi tidak merinci caranya. Selain itu, ketersediaan Lockdown Mode bergantung pada akun, paket, dan pengaturan administrator.
Apa yang berubah bagi mereka yang bekerja dengan digital
Jika kamu menggunakan ChatGPT dengan data pelanggan, Lockdown Mode tetap berguna tetapi bukan jaminan. Hindari membuka pratinjau HTML dan obrolan bersama dari sumber yang tidak kamu kenal. Di ruang kerja yang dikelola, aktifkan hanya aplikasi tepercaya dan batasi tindakan penulisan, sebagaimana disarankan OpenAI. Pengembang perangkat lunak dengan AI terintegrasi juga perlu menilai aplikasi, konektor, dan lingkungan eksekusi, bukan hanya modelnya. Hal yang sama berlaku untuk server dan aplikasi yang kamu kelola, di mana hosting dengan pembaruan keamanan mengurangi permukaan yang terpapar.
Pendapat kami
Kasus ini menunjukkan bahwa perlindungan yang dinyatakan "canggih" hanya sekuat fitur terlemah di sekitar model. Di sini titik lemahnya adalah pratinjau HTML, bukan AI-nya. Respons OpenAI, dengan perbaikan setelah pelaporan yang bertanggung jawab, sudah tepat. Namun setiap fitur baru menambah permukaan serangan, seperti diakui Check Point sendiri. Memandang mode penguncian sebagai lapisan tambahan, bukan perisai total, adalah sikap paling hati-hati. Bahkan keamanan UKM di Italia bergantung pada kejernihan berpikir seperti ini.
Pertanyaan yang sering diajukan
Apakah Lockdown Mode ChatGPT benar-benar berhasil diakali?
Ya, menurut Check Point Research. Dengan memanfaatkan popup di pratinjau HTML blok kode, para peneliti keluar dari sandbox. OpenAI kemudian memperbaiki masalah tersebut.
Apakah celahnya sudah diperbaiki?
Sudah. Menurut The Hacker News, OpenAI memperbaiki kerentanan itu pada 18 September 2026 setelah pengungkapan yang bertanggung jawab. TechRadar menyebut perbaikannya dilakukan di sisi server.
Apakah saya perlu memperbarui sesuatu?
Sumber tidak menyebutkan tindakan apa pun untuk pengguna. TechRadar melaporkan perbaikan di sisi server, sehingga pembaruan manual tampaknya tidak diperlukan.
Apakah Lockdown Mode memblokir semua prompt injection?
Tidak. OpenAI menyatakan bahwa mode ini mengurangi risiko pencurian data tetapi tidak menghilangkannya sepenuhnya. Instruksi tersembunyi dalam sebuah file tetap bisa mengubah jawaban.
Bagaimana cara mengaktifkan Lockdown Mode?
Pada akun pribadi dan Business self-serve, buka Pengaturan, Keamanan, lalu Keamanan lanjutan. Di ruang kerja yang dikelola, administrator membuat peran khusus dan menugaskannya kepada anggota.
Hal yang perlu diperhatikan soal keamanan ChatGPT dalam beberapa bulan ke depan
Kasus ini menunjukkan bahwa kontrol di sekitar model sama pentingnya dengan modelnya sendiri. Sebaiknya kamu pantau bagaimana OpenAI menanggapi laporan-laporan baru.
- Periksa apakah OpenAI menerbitkan catatan teknis atau pembaruan tentang Lockdown Mode dan pratinjau HTML.
- Pastikan di ruang kerjamu aplikasi dan tindakan penulisan mana saja yang benar-benar aktif bagi pengguna yang menangani data sensitif.
- Ikuti riset terbaru dari Check Point dan Parameter Labs, karena kedua celah tersebut menyasar komponen yang sama.
Sumber
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction




