
 Ing. Calogero Bono
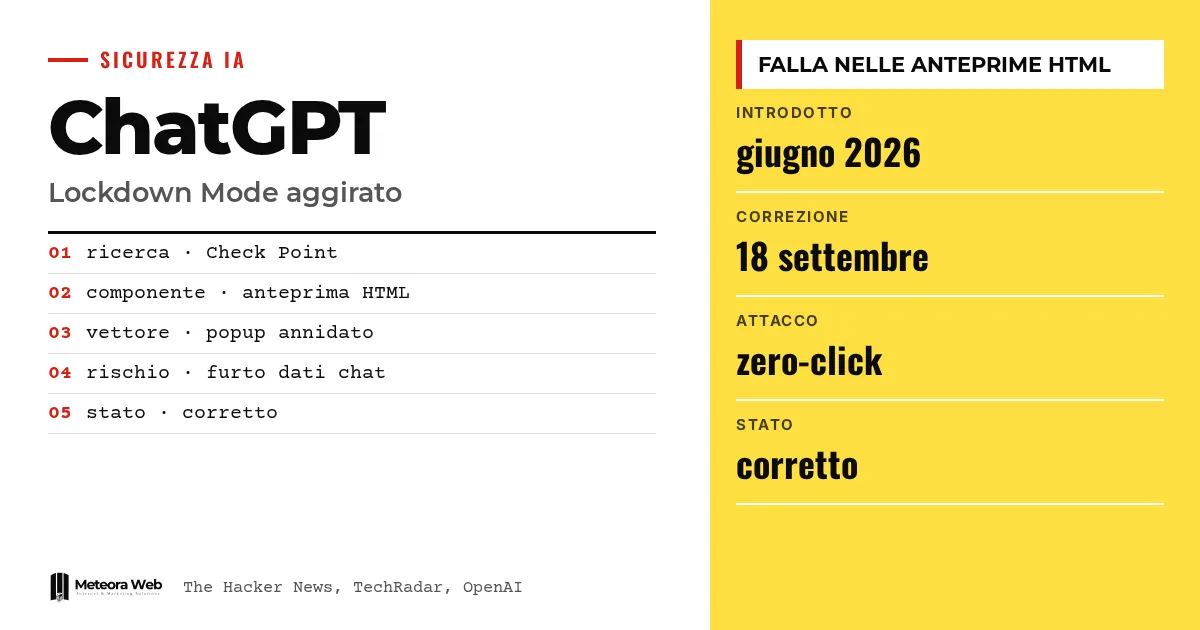
Check Point Research ने दिखाया है कि ChatGPT के Lockdown Mode को कैसे बायपास किया जा सकता है। यह सेटिंग OpenAI ने प्रॉम्प्ट इंजेक्शन के ज़रिए होने वाली डेटा चोरी को कम करने के लिए बनाई थी। The Hacker News के अनुसार, कमज़ोरी कोड ब्लॉक्स के HTML प्रीव्यू में थी, और OpenAI ने इसे 18 सितंबर 2026 को ठीक कर दिया। यह मामला इसलिए अहम है क्योंकि यह उसी मोड से जुड़ा है जो संवेदनशील डेटा संभालने वालों के लिए बनाया गया है। बिज़नेस मालिकों के लिए यह AI सुरक्षा की सीमाओं की एक उपयोगी याद दिलाने वाली बात है।
तथ्यों में जाने से पहले कुछ शब्द। प्रॉम्प्ट इंजेक्शन एक छिपा हुआ निर्देश है जो किसी सामग्री में रखा जाता है और जिसे AI पढ़ता है, और जो उसे उपयोगकर्ता के माँगे गए काम से अलग कुछ करने को मजबूर करता है। एक्सफ़िल्ट्रेशन का अर्थ है हमलावर के सर्वर तक डेटा चोरी करके भेजना। सैंडबॉक्स एक अलग-थलग क्षेत्र है जहाँ अविश्वसनीय कोड चलता है, बिना ऐप के बाकी हिस्से तक पहुँच के। पॉपअप वह नई विंडो है जो दिखाई गई सामग्री से खुलती है। ज़ीरो-क्लिक ऐसे हमले को कहते हैं जिसमें पीड़ित को कोई क्लिक नहीं करना पड़ता।
ChatGPT का Lockdown Mode क्या है?
OpenAI के आधिकारिक दस्तावेज़ के अनुसार, यह एक उन्नत और वैकल्पिक सुरक्षा सेटिंग है। यह वेब या बाहरी सेवाओं से जुड़ने वाली कई सुविधाओं को सीमित करती है, जिससे बाहर जाने वाले ऐसे अनुरोध घटते हैं जो डेटा किसी हमलावर तक पहुँचा सकते हैं। इसके बदले कुछ उपयोगी सुविधाएँ बंद या सीमित हो जाती हैं।
OpenAI स्पष्ट करता है कि यह हर किसी के लिए नहीं, बल्कि संवेदनशील डेटा वाले लोगों और संगठनों के लिए है। यह प्रॉम्प्ट इंजेक्शन को सामग्री में आने से नहीं रोकता, जैसे अपलोड की गई फ़ाइल में। इसलिए यह डेटा चोरी के पूरी तरह न होने की गारंटी नहीं देता।
क्या सीमित होता है
- कैश की गई सामग्री तक ही वेब ब्राउज़िंग
- Deep research और Agent मोड बंद
- डेटा विश्लेषण के लिए फ़ाइल डाउनलोड नहीं
- Canvas के लिंक उपयोगकर्ता द्वारा स्वीकृत नहीं किए जा सकते
Lockdown Mode को कैसे बायपास किया गया?
The Hacker News के अनुसार, समस्या कोड ब्लॉक्स के भीतर HTML प्रीव्यू में थी। यह सामग्री एक सैंडबॉक्स में चलती थी, जो उसे कुकीज़ और लोकल स्टोरेज पढ़ने से और बिना सहमति बाहरी संसाधनों से संपर्क करने से रोकती थी।
लेकिन पॉपअप अलग तरीके से संभाले जा रहे थे। Check Point के Eli Smadja ने बताया कि ChatGPT नई विंडो खोलने के सीधे प्रयासों को रोक रहा था, पर सैंडबॉक्स की अनुमतियाँ फिर भी पॉपअप को उससे बाहर निकलने देती थीं। एक और नेस्टेड फ़्रेम बनाकर शोधकर्ता एक अपरिवर्तित पॉपअप फ़ंक्शन तक पहुँच गए। इस तरह खुली सामग्री पर वही प्रतिबंध लागू नहीं रहते थे।
यह कमज़ोरी कौन से जोखिम खोलती थी?
Check Point के अनुसार, इस कमज़ोरी से चुपचाप चैट डेटा की चोरी, फ़िशिंग और मैलवेयर फैलाना संभव था, जिसमें ChatGPT के डेस्कटॉप ऐप में बिना उपयोगकर्ता की भागीदारी वाली चोरी भी शामिल है। TechRadar के अनुसार, हमला दुर्भावनापूर्ण प्रॉम्प्ट, दुर्भावनापूर्ण GPT या साझा चैट से शुरू हो सकता था।
पॉपअप को नियंत्रित करने वाला व्यक्ति तय करता है कि किसी भरोसेमंद वातावरण में क्या दिखे। उदाहरण के लिए, ChatGPT के नकली अपडेट का संदेश दिखाकर मैलवेयर डाउनलोड करवाया जा सकता था। The Hacker News के अनुसार, समस्या केवल Electron पर आधारित डेस्कटॉप तक सीमित नहीं थी।
क्या इससे जुड़ी और कमज़ोरियाँ भी हैं?
हाँ। The Hacker News के अनुसार, एक सप्ताह पहले Parameter Labs ने बताया था कि सैंडबॉक्स और content security policy को बायपास करके सार्वजनिक शेयर लिंक के ज़रिए अकाउंट पर नियंत्रण कैसे पाया जा सकता है। Check Point के अनुसार ये दो अलग कमज़ोरियाँ हैं, जो एक ही घटक से जुड़ी हैं।
सितंबर में ही Check Point ने अलग-अलग अकाउंट्स के बीच एक छिपे कमांड चैनल का प्रदर्शन किया था। स्रोत AI उपकरणों पर कई अन्य हमलों की सूची भी देता है, जो दिखाता है कि यह विषय केवल ChatGPT तक सीमित नहीं है। व्यापक तस्वीर के लिए Claude और OpenAI की सुरक्षा की तुलना एक अच्छा प्रारंभिक बिंदु है।
ध्यान रखने योग्य सीमाएँ
कमज़ोरी से जुड़ी जानकारी Check Point और विशेषज्ञ प्रेस से आई है, न कि उपलब्ध स्रोतों में OpenAI के किसी तकनीकी नोट से। हम नहीं जानते कि सुधार से पहले किसी ने इसका असली इस्तेमाल किया था या नहीं। स्रोत बताते हैं कि सुधार लागू हो चुका है, लेकिन उसके विवरण नहीं देते। साथ ही, Lockdown Mode की उपलब्धता आपके अकाउंट, प्लान और एडमिन की सेटिंग्स पर निर्भर करती है।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप ग्राहकों के डेटा के साथ ChatGPT इस्तेमाल करते हैं, तो Lockdown Mode उपयोगी है लेकिन गारंटी नहीं है। ऐसे स्रोतों से HTML प्रीव्यू और साझा चैट न खोलें जिन्हें आप नहीं जानते। प्रबंधित वर्कस्पेस में, OpenAI के सुझाव के अनुसार केवल भरोसेमंद ऐप्स चालू रखें और लिखने वाली कार्रवाइयों को सीमित करें। जो लोग AI से जुड़ा सॉफ़्टवेयर बनाते हैं, उन्हें केवल मॉडल ही नहीं, बल्कि ऐप्स, कनेक्टर और रनटाइम वातावरण का भी आकलन करना चाहिए। यही बात उन सर्वरों और ऐप्लिकेशन्स पर लागू होती है जो आप चलाते हैं, जहाँ सुरक्षा अपडेट वाली होस्टिंग खुली सतह को कम करती है।
हमारी राय
यह मामला दिखाता है कि कोई भी "उन्नत" सुरक्षा उतनी ही मज़बूत होती है जितनी मॉडल के आसपास की सबसे कमज़ोर कार्यक्षमता। यहाँ कमज़ोरी AI में नहीं, बल्कि एक HTML प्रीव्यू में थी। OpenAI की प्रतिक्रिया, यानी ज़िम्मेदार रिपोर्टिंग के बाद सुधार, सही कदम है। लेकिन हर नई सुविधा हमले की सतह बढ़ाती है, जैसा Check Point ने खुद माना है। लॉकडाउन मोड को पूर्ण ढाल नहीं, बल्कि एक अतिरिक्त परत मानना सबसे सावधानी भरा रवैया है। भारत और इटली की छोटी कंपनियों की सुरक्षा भी इसी व्यावहारिक समझ पर निर्भर करती है।
अक्सर पूछे जाने वाले प्रश्न
क्या ChatGPT का Lockdown Mode सचमुच बायपास हुआ था?
हाँ, Check Point Research के अनुसार। कोड ब्लॉक्स के HTML प्रीव्यू में पॉपअप का इस्तेमाल करके शोधकर्ता सैंडबॉक्स से बाहर निकल पाए। इसके बाद OpenAI ने समस्या ठीक कर दी।
क्या कमज़ोरी ठीक की जा चुकी है?
हाँ। The Hacker News के अनुसार, ज़िम्मेदार खुलासे के बाद OpenAI ने 18 सितंबर 2026 को यह कमज़ोरी ठीक कर दी। TechRadar इसे सर्वर-साइड सुधार बताता है।
क्या कुछ अपडेट करना ज़रूरी है?
स्रोत उपयोगकर्ताओं के लिए कोई कार्रवाई नहीं बताते। TechRadar के अनुसार यह सर्वर-साइड सुधार है, इसलिए मैन्युअल अपडेट ज़रूरी नहीं लगता।
क्या Lockdown Mode सारे प्रॉम्प्ट इंजेक्शन को रोक देता है?
नहीं। OpenAI कहता है कि यह डेटा चोरी का जोखिम घटाता है, पर उसे पूरी तरह खत्म नहीं करता। किसी फ़ाइल में छिपा निर्देश अब भी जवाबों को बदल सकता है।
Lockdown Mode कैसे चालू करें?
व्यक्तिगत और स्व-सेवा Business अकाउंट में सेटिंग्स, फिर सुरक्षा, फिर उन्नत सुरक्षा पर जाएँ। प्रबंधित वर्कस्पेस में एडमिन एक अलग भूमिका बनाकर सदस्यों को सौंपते हैं।
आने वाले महीनों में ChatGPT की सुरक्षा पर नज़र क्यों रखें
यह मामला बताता है कि मॉडल के आसपास के नियंत्रण भी उतने ही मायने रखते हैं जितना मॉडल खुद। नई रिपोर्टों पर OpenAI की प्रतिक्रिया पर नज़र रखना समझदारी है।
- देखें कि OpenAI Lockdown Mode और HTML प्रीव्यू पर कोई तकनीकी नोट या अपडेट जारी करता है या नहीं।
- अपने वर्कस्पेस में जाँचें कि संवेदनशील डेटा वाले लोगों के लिए कौन से ऐप्स और लिखने वाली कार्रवाइयाँ वास्तव में चालू हैं।
- Check Point और Parameter Labs की नई रिसर्च पर नज़र रखें, क्योंकि दोनों कमज़ोरियाँ एक ही घटक से जुड़ी हैं।
स्रोत
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction




