
 Ing. Calogero Bono
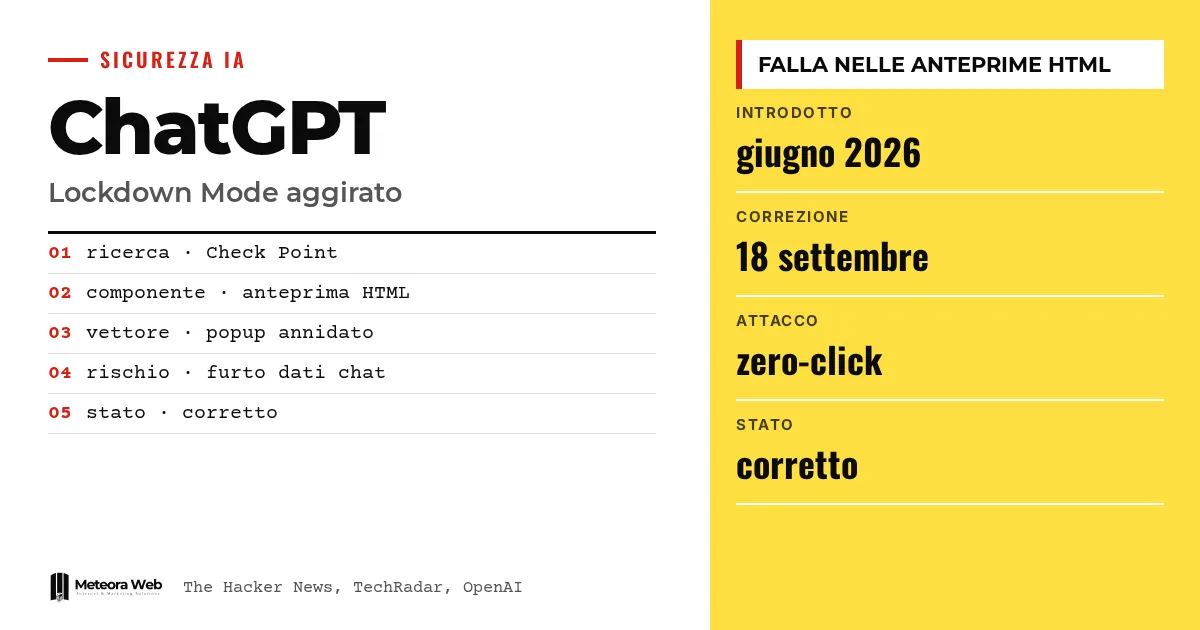
Check Point Research показала, как обойти Lockdown Mode в ChatGPT, настройку, которую OpenAI придумала, чтобы снизить кражу данных через prompt injection. По данным The Hacker News, брешь находилась в HTML-превью блоков кода, и OpenAI исправила её 18 сентября 2026 года. Случай важен, потому что касается именно режима, который предлагают тем, кто работает с чувствительными данными. Для владельцев бизнеса это полезное напоминание о пределах защиты ИИ.
Несколько терминов, прежде чем перейти к фактам. Prompt injection — это скрытая инструкция в контенте, который читает ИИ, и которая заставляет его делать что-то другое, а не то, что просит пользователь. Exfiltration — выкрадывание данных на сервер злоумышленника. Sandbox — изолированная область, где выполняется недоверенный код без доступа к остальному приложению. Popup — новое окно, открытое показанным контентом. Zero-click — атака, которой не нужен ни один клик жертвы.
Что такое Lockdown Mode в ChatGPT?
Согласно официальной документации OpenAI, это расширенная и необязательная настройка безопасности. Она ограничивает многие функции, которые могут выходить в интернет или к внешним сервисам, снижая исходящие запросы, способные передать данные злоумышленнику. Делается это ценой отключения или ограничения некоторых полезных функций.
OpenAI уточняет, что режим предназначен не для всех, а для людей и организаций с чувствительными данными. Он не мешает prompt injection появляться в обрабатываемом контенте, например в загруженном файле, поэтому не гарантирует отсутствие кражи данных.
Что ограничивается
- веб-навигация только по кэшированному контенту
- Deep research и режим Agent отключены
- нет загрузки файлов для анализа данных
- сети Canvas, которые пользователь не может одобрить
Как обошли Lockdown Mode?
По данным The Hacker News, проблема была в HTML-превью внутри блоков кода. Содержимое работало в sandbox, который не давал читать cookie и локальное хранилище и обращаться к внешним ресурсам без согласия.
Однако с popup обходились иначе. Как объяснил Эли Смаджа из Check Point, ChatGPT перехватывала прямые попытки открыть новые окна, но права sandbox всё равно позволяли popup выйти наружу. Создав дополнительный вложенный frame, исследователи добрались до немодифицированной функции popup. Контент, открытый таким образом, уже не подпадал под те же ограничения.
Какие риски создавала брешь?
По данным Check Point, брешь позволяла тихо красть данные чатов, проводить фишинг и распространять вредоносное ПО, включая кражу без взаимодействия в десктопном приложении ChatGPT. TechRadar сообщает, что атака могла начаться с вредоносного промпта, вредоносного GPT или общего чата.
Тот, кто контролирует popup, решает, что показать в среде, которой пользователь доверяет. Например, можно было имитировать ложное обновление ChatGPT, чтобы заставить скачать вредоносное ПО. Проблема, уточняет The Hacker News, не ограничивалась десктопной версией на основе Electron.
Есть ли связанные уязвимости?
Да. Неделей раньше, по данным The Hacker News, Parameter Labs описала способ обойти sandbox и content security policy и захватить аккаунт через публичную ссылку для общего доступа. Check Point заявила, что это две разные уязвимости в одном и том же компоненте.
Также в сентябре Check Point показала скрытый канал управления между разными аккаунтами. Источник перечисляет и множество других атак на инструменты ИИ, что подтверждает – тема выходит за рамки ChatGPT. Для общей картины стоит начать с нашего сравнения Claude и OpenAI в вопросах безопасности.
Ограничения, которые стоит знать
Сведения о бреши идут от Check Point и специализированной прессы, а не из технической заметки OpenAI в предоставленных источниках. Мы не знаем, использовал ли кто-нибудь эту уязвимость до исправления. Источники утверждают, что исправление уже применено, но не описывают подробностей. Доступность Lockdown Mode, к тому же, зависит от аккаунта, тарифа и настроек администратора.
Что это меняет для тех, кто работает в цифровой среде
Если ты используешь ChatGPT с данными клиентов, Lockdown Mode остаётся полезным, но это не гарантия. Не открывай HTML-превью и общие чаты из источников, которых не знаешь. В управляемых рабочих пространствах включай только доверенные приложения и ограничивай действия записи, как рекомендует OpenAI. Тем, кто разрабатывает софт со встроенным ИИ, нужно оценивать не только модель, но и приложения, коннекторы и среды выполнения. То же относится к серверам и приложениям, которыми ты управляешь – хостинг с обновлениями безопасности сокращает открытую поверхность.
Наше мнение
Этот случай показывает, что защита, заявленная как «продвинутая», так же сильна, как самая слабая функция вокруг модели. Здесь слабым местом было HTML-превью, а не ИИ. Реакция OpenAI, исправление после ответственного раскрытия, правильная. Но каждая новая функция увеличивает поверхность атаки, как признала и сама Check Point. Относиться к режиму блокировки как к дополнительному ремню безопасности, а не как к полному щиту, — самый осторожный подход. Даже безопасность итальянских МСП зависит от такой трезвости.
Часто задаваемые вопросы
Lockdown Mode в ChatGPT действительно обойдён?
Да, по данным Check Point Research. Используя popup в HTML-превью блоков кода, исследователи вышли за пределы sandbox. OpenAI затем исправила проблему.
Брешь исправлена?
Да. По данным The Hacker News, OpenAI устранила уязвимость 18 сентября 2026 года после ответственного раскрытия. TechRadar говорит об исправлении на стороне сервера.
Нужно ли что-то обновлять?
Источники не указывают действий для пользователей. TechRadar сообщает об исправлении на стороне сервера, поэтому ручное обновление, судя по всему, не требуется.
Lockdown Mode блокирует всю prompt injection?
Нет. OpenAI заявляет, что режим снижает риск кражи данных, но не устраняет его полностью. Скрытая инструкция в файле всё ещё может изменить ответы.
Как включить Lockdown Mode?
В личных аккаунтах и самостоятельных Business-аккаунтах заходишь в Настройки, Безопасность, затем Расширенная безопасность. В управляемых рабочих пространствах администраторы создают отдельную роль и назначают её участникам.
Что отслеживать в безопасности ChatGPT в ближайшие месяцы
Случай показывает, что средства контроля вокруг модели важны не меньше самой модели. Стоит следить за тем, как OpenAI будет реагировать на новые сообщения об уязвимостях.
- Проверяй, публикует ли OpenAI технические заметки или обновления о Lockdown Mode и HTML-превью.
- Проверь в своём рабочем пространстве, какие приложения и действия записи действительно активны для тех, кто работает с чувствительными данными.
- Следи за новыми исследованиями Check Point и Parameter Labs, ведь обе бреши затрагивают один и тот же компонент.
Источники
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction




