Ing. Calogero Bono
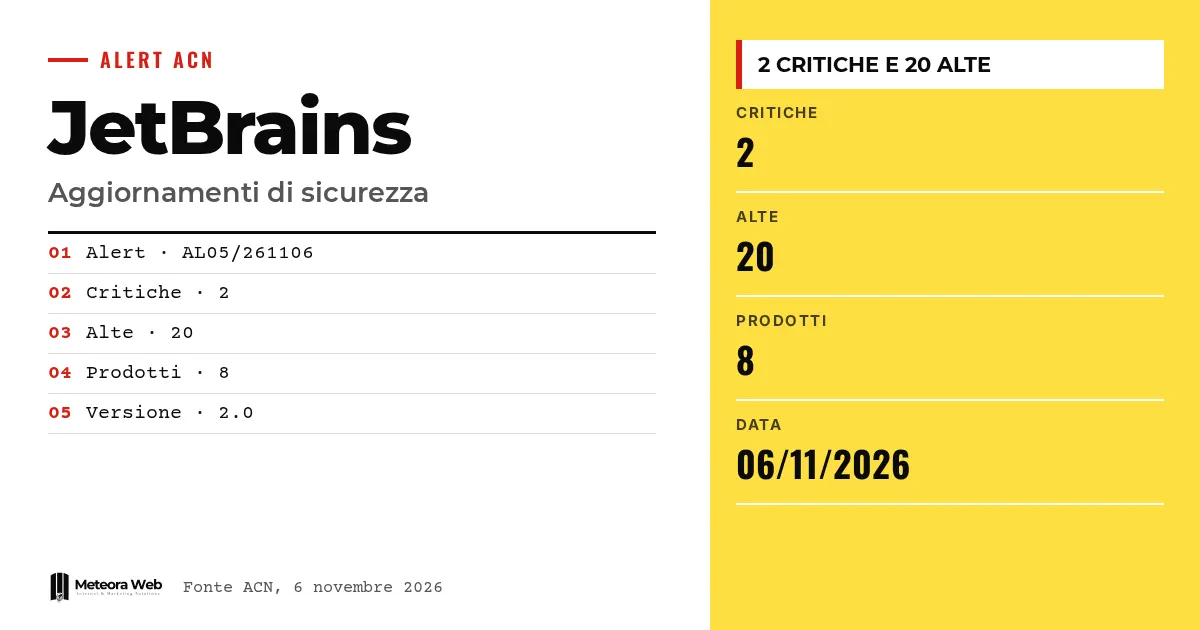
L'Agenzia per la cybersicurezza nazionale ha pubblicato l'alert AL05/261106/CSIRT-ITA sugli aggiornamenti di sicurezza di JetBrains. Il vendor ha risolto molteplici vulnerabilità, di cui due con gravità critica e 20 con gravità alta, in otto prodotti. Il bollettino è datato 6 novembre 2026. Conta perché colpisce strumenti usati ogni giorno da chi sviluppa software, e un ambiente di sviluppo compromesso è un punto d'ingresso delicato.
कुछ शब्द, तथ्यों में जाने से पहले। CSIRT Italia è il gruppo che gestisce gli incidenti informatici a livello nazionale e firma l'alert. Remote Code Execution indica la possibilità di eseguire comandi su un sistema da remoto. Privilege Escalation è l'ottenimento di permessi superiori a quelli concessi. Authentication Bypass permette di aggirare il login. CVE è il codice che identifica in modo univoco una vulnerabilità nota.
ACN ने JetBrains के बारे में क्या रिपोर्ट किया?
Secondo la scheda ufficiale dell'ACN, JetBrains ha rilasciato aggiornamenti per risolvere molteplici vulnerabilità. Due hanno gravità critica e 20 gravità alta.
I prodotti interessati sono YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore e CLion. La versione 2.0 dell'alert risulta pubblicata il 6 novembre 2026.
Il totale di 22 falle gravi è un conto nostro, somma delle due critiche e delle 20 alte indicate dall'agenzia.
कौन से प्रकार के हमले संभव बनाते हैं?
ACN सात प्रकार के जोखिम सूचीबद्ध करता है।
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
हालाँकि, स्कीमा हर प्रकार को किसी एक उत्पाद से नहीं जोड़ता। वह विवरण पाने के लिए एजेंसी द्वारा बताई गई CVE और विक्रेता के अलर्ट देखें।
कौन से संस्करण अपडेट करने हैं?
ACN उन पिछले संस्करणों को प्रभावित मानता है जो नीचे सूचीबद्ध संस्करणों से पहले के हैं।
- YouTrack, शाखा के अनुसार 2026.2.19656, 2026.1.14150 या 2025.3.170763 से पहले
- WebStorm, 2026.2.3 से पहले
- Ktor, 3.6.1 से पहले
- Junie CLI, 26.8.24 से पहले
- Hub, 2026.2.52556 से पहले
- Datalore, 2026.4 से पहले
- CLion, 2026.2.4.1 से पहले
IntelliJ IDEA के बारे में विशेष रूप से क्या?
IntelliJ IDEA के लिए प्रभावित संस्करण शाखा पर निर्भर करते हैं। 2026.3.x शाखा में वे 2026.3 से पहले के हैं, 2026.2.x में 2026.2.4 से पहले के, 2026.1.x में 2026.1.5.1 से पहले के। 2025.3.6.2 से नीचे के संस्करण प्रभावित हैं।
इसलिए जो टीमें कई शाखाओं का उपयोग करती हैं, उन्हें हर मशीन का सटीक संस्करण जाँचना चाहिए, केवल वर्ष देखना काफ़ी नहीं है।
यह पहली बार नहीं है जब एजेंसी ने डेवलपर टूल्स में जोखिम रिपोर्ट किए हों, जैसे Cursor के लिए एक एक्सटेंशन के दुर्भावनापूर्ण संस्करणों के मामले में।
ध्यान रखने योग्य सीमाएँ
La scheda dell'ACN non riporta in testo le singole CVE né dice quali delle due falle critiche riguardino quale prodotto. Non ci sono indicazioni su sfruttamenti già in corso. Per i dettagli tecnici bisogna affidarsi agli avvisi di JetBrains. Il bollettino, inoltre, è alla versione 2.0 e potrebbe essere ancora aggiornato.
डिजिटल क्षेत्र में काम करने वालों के लिए क्या बदलता है
Per chi sviluppa, l'aggiornamento degli IDE e degli strumenti collegati va trattato come manutenzione di sicurezza, non come comodità. YouTrack e Hub sono spesso installati su server aziendali, e lì il rischio di accesso non autorizzato è più concreto. Se gestisci questi servizi, tenerli su un hosting con aggiornamenti di sicurezza riduce i tempi di esposizione. Verifica anche Ktor nei progetti, perché la libreria finisce dentro applicazioni distribuite ai clienti. Un inventario delle versioni in uso fa risparmiare ore quando arriva un alert.
हमारी राय
Ci colpisce quanto sia ampio l'elenco, otto prodotti in un solo alert. Gli strumenti di sviluppo hanno accessi a codice, credenziali e repository, quindi valgono come infrastruttura critica quanto un server. Eppure spesso sono aggiornati con meno rigore, perché percepiti come programmi personali. L'ACN fa bene a segnalarli, ma serve una pratica interna, come per le falle di Apache OFBiz. Aggiornare in ritardo resta il rischio più evitabile.
अक्सर पूछे जाने वाले प्रश्न
कितनी कमज़ोरियाँ JetBrains ने ठीक की हैं?
ACN के अनुसार दो गंभीर और 20 उच्च स्तर की। अलर्ट में केवल उच्च और गंभीर स्तर की CVE शामिल हैं, इसलिए असली कुल संख्या अधिक हो सकती है।
कौन से JetBrains उत्पाद प्रभावित हैं?
आठ उत्पाद। ये YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore और CLion हैं।
ACN क्या सिफ़ारिश करता है?
नवीनतम उपलब्ध संस्करण में तुरंत अपडेट करने की। यह सिफ़ारिश विक्रेता के बयानों के अनुरूप है।
अलर्ट कब प्रकाशित हुआ?
6 नवंबर 2026 को। इसका कोड AL05/261106/CSIRT-ITA है और यह संस्करण 2.0 पर है।
क्या केवल IDE अपडेट करना काफ़ी है?
नहीं। YouTrack, Hub और Datalore जैसे सर्वर और Ktor जैसी लाइब्रेरी भी जाँचें, क्योंकि ये प्रभावित उत्पादों की सूची में हैं।
अगले कुछ हफ़्तों में JetBrains टूल्स पर क्या जाँचें
अलर्ट संस्करण 2.0 पर है और अभी बदल सकता है। इसलिए विकास पर नज़र रखें और अपने टूल्स का हिसाब व्यवस्थित करें।
- जाँचें कि ACN CVE के साथ स्कीमा के नए संशोधन प्रकाशित करता है या नहीं।
- JetBrains के अलर्ट पढ़ें ताकि समझ सकें कि आपके उत्पादों पर कौन सी गंभीर कमज़ोरियाँ असर डालती हैं।
- टीम के विकास टूल्स के संस्करणों की जाँच के लिए एक आवर्ती अनुस्मारक सेट करें।