Ing. Calogero Bono
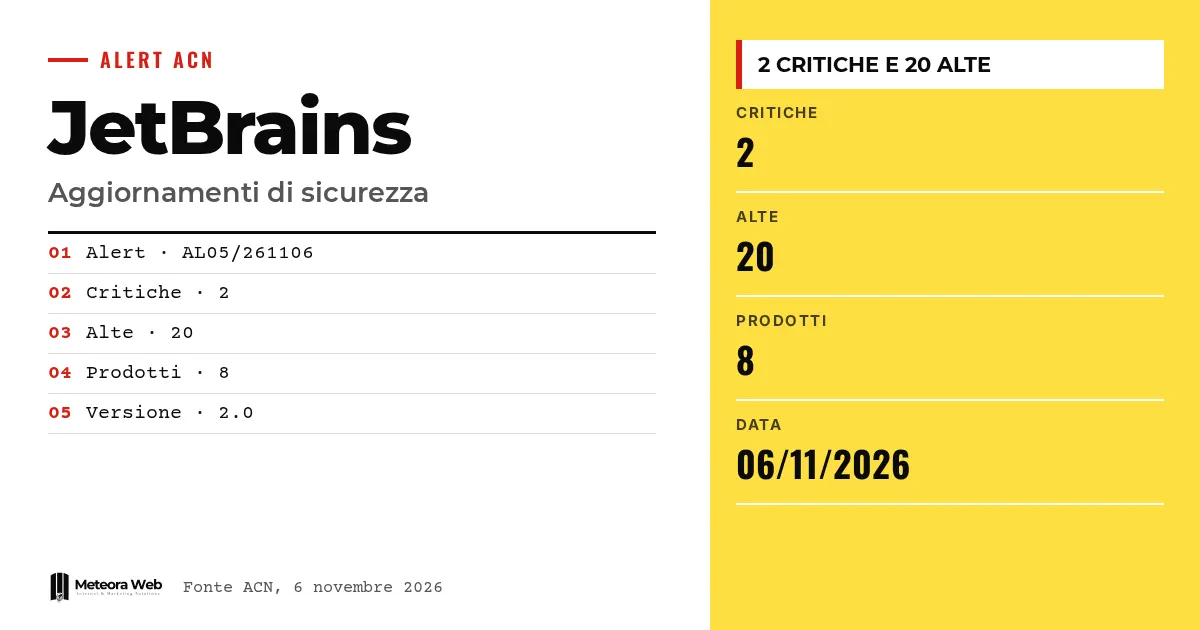
Agencja Cyberbezpieczeństwa Narodowego opublikowała alert AL05/261106/CSIRT-ITA dotyczący aktualizacji bezpieczeństwa JetBrains. Producent załatał liczne podatności, w tym dwie o krytycznej wadze i 20 o wysokiej, w ośmiu produktach. Biuletyn nosi datę 6 listopada 2026. Ma to znaczenie, bo dotyczy narzędzi, których programiści używają na co dzień, a skompromitowane środowisko programistyczne to delikatny punkt wejścia.
Kilka pojęć, zanim przejdziemy do faktów. CSIRT Italia to zespół zajmujący się incydentami informatycznymi na poziomie krajowym, który podpisuje alert. Remote Code Execution oznacza możliwość wykonania poleceń w systemie zdalnie. Privilege Escalation to uzyskanie uprawnień wyższych niż przyznane. Authentication Bypass pozwala ominąć logowanie. CVE to kod jednoznacznie identyfikujący znaną podatność.
Co ACN zgłosiła w sprawie JetBrains?
Według oficjalnej karty ACN, JetBrains wydała aktualizacje usuwające liczne podatności. Dwie mają krytyczną wagę, a 20 wysoką.
Dotknięte produkty to YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore i CLion. Wersja 2.0 alertu figuruje jako opublikowana 6 listopada 2026.
Łączna liczba 22 poważnych luk to nasze zestawienie – suma dwóch krytycznych i 20 wysokich wskazanych przez agencję.
Jakie ataki umożliwiają?
ACN wymienia siedem kategorii ryzyka.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
Karta nie przypisuje jednak każdej kategorii do konkretnego produktu. Tego szczegółu trzeba szukać w CVE wskazanych przez agencję i w ostrzeżeniach producenta.
Które wersje wymagają aktualizacji?
ACN wskazuje jako podatne wersje wcześniejsze niż podane poniżej.
- YouTrack, przed 2026.2.19656, 2026.1.14150 lub 2025.3.170763, zależnie od gałęzi
- WebStorm, przed 2026.2.3
- Ktor, przed 3.6.1
- Junie CLI, przed 26.8.24
- Hub, przed 2026.2.52556
- Datalore, przed 2026.4
- CLion, przed 2026.2.4.1
Czego dotyczy szczególnie IntelliJ IDEA?
W przypadku IntelliJ IDEA podatne wersje zależą od gałęzi. W gałęzi 2026.3.x są to wersje wcześniejsze niż 2026.3, w 2026.2.x wcześniejsze niż 2026.2.4, w 2026.1.x wcześniejsze niż 2026.1.5.1. Poniżej 2025.3.6.2 podatne są wersje wcześniejsze.
Jeśli zespół korzysta z kilku gałęzi, trzeba sprawdzić dokładną wersję na każdej maszynie, nie wystarczy spojrzeć na rok.
To nie pierwszy raz, gdy agencja zgłasza zagrożenia w narzędziach programistów, jak w przypadku złośliwych wersji rozszerzenia dla Cursor.
Ograniczenia, o których warto wiedzieć
Karta ACN nie podaje w tekście poszczególnych CVE ani nie wskazuje, która z dwóch krytycznych luk dotyczy którego produktu. Brak informacji o trwających już atakach. Szczegóły techniczne trzeba sprawdzić w ostrzeżeniach JetBrains. Biuletyn jest w wersji 2.0 i może jeszcze zostać zaktualizowany.
Co się zmienia dla osób pracujących w cyfrowym świecie
Dla programistów aktualizacja IDE i powiązanych narzędzi to kwestia bezpieczeństwa, a nie wygody. YouTrack i Hub często działają na serwerach firmowych, gdzie ryzyko nieautoryzowanego dostępu jest bardziej realne. Jeśli zarządzasz tymi usługami, hosting z aktualizacjami bezpieczeństwa skraca czas narażenia. Sprawdź też Ktor w projektach, bo biblioteka trafia do aplikacji dostarczanych klientom. Spis używanych wersji oszczędza godziny, gdy przychodzi alert.
Nasza opinia
Zaskakuje nas szerokość listy – osiem produktów w jednym alercie. Narzędzia deweloperskie mają dostęp do kodu, poświadczeń i repozytoriów, więc warto traktować je jak infrastrukturę krytyczną na równi z serwerem. Mimo to bywają aktualizowane z mniejszą starannością, bo uchodzą za programy osobiste. ACN dobrze robi, zgłaszając je, ale potrzebna jest wewnętrzna praktyka, podobnie jak przy luce w Apache OFBiz. Opóźnianie aktualizacji pozostaje najłatwiejszym do uniknięcia ryzykiem.
Najczęstsze pytania
Ile podatności załatała JetBrains?
Dwie krytyczne i 20 wysokiej wagi, według ACN. Alert uwzględnia tylko CVE o wadze wysokiej i krytycznej, więc rzeczywista liczba może być wyższa.
Które produkty JetBrains są objęte problemem?
Osiem produktów – YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore i CLion.
Co zaleca ACN?
Szybką aktualizację do najnowszej dostępnej wersji. Zalecenie jest zgodne z deklaracjami producenta.
Kiedy opublikowano alert?
6 listopada 2026. Nosi kod AL05/261106/CSIRT-ITA i jest w wersji 2.0.
Czy wystarczy zaktualizować IDE?
Nie. Trzeba sprawdzić również serwery takie jak YouTrack, Hub i Datalore oraz biblioteki jak Ktor, bo figurują na liście produktów dotkniętych problemem.
Co sprawdzić w najbliższych tygodniach w narzędziach JetBrains
Alert jest w wersji 2.0 i może się jeszcze zmienić. Warto śledzić rozwój sytuacji i uporządkować park narzędzi.
- Sprawdzaj, czy ACN publikuje nowe wersje karty z CVE.
- Czytaj ostrzeżenia JetBrains, aby zrozumieć, które krytyczne luki dotyczą Twoich produktów.
- Ustaw cykliczne przypomnienie o weryfikacji wersji narzędzi deweloperskich w zespole.