Ing. Calogero Bono
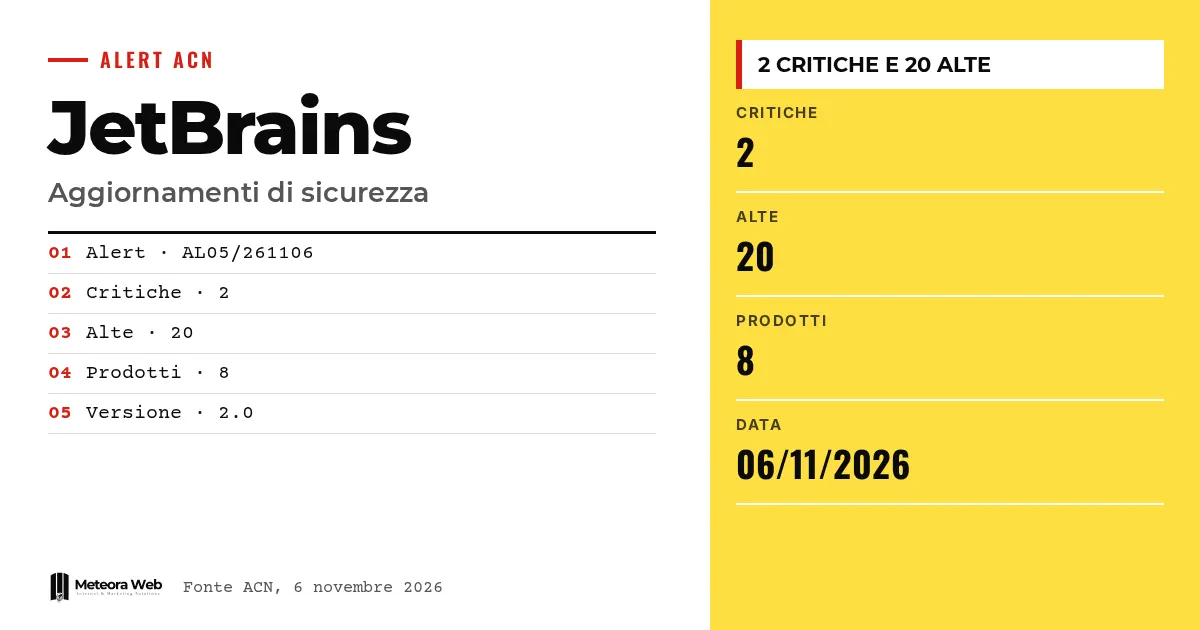
Badan Siber dan Sandi Negara Italia, Agenzia per la cybersicurezza nazionale, telah menerbitkan peringatan AL05/261106/CSIRT-ITA tentang pembaruan keamanan JetBrains. Vendor ini telah menutup banyak kerentanan, dua di antaranya berkategori kritis dan 20 berkategori tinggi, pada delapan produk. Buletin ini bertanggal 6 November 2026. Ini penting karena menyangkut alat yang dipakai setiap hari oleh pengembang perangkat lunak, dan lingkungan pengembangan yang disusupi bisa menjadi pintu masuk yang berbahaya.
Beberapa istilah sebelum masuk ke fakta. CSIRT Italia adalah tim yang menangani insiden keamanan siber di tingkat nasional dan menandatangani peringatan ini. Remote Code Execution berarti kemungkinan menjalankan perintah pada sebuah sistem dari jarak jauh. Privilege Escalation adalah upaya memperoleh izin yang lebih tinggi dari yang diberikan. Authentication Bypass memungkinkan seseorang melewati proses login. CVE adalah kode yang mengidentifikasi secara unik sebuah kerentanan yang sudah diketahui.
Apa yang dilaporkan ACN tentang JetBrains?
Menurut catatan resmi ACN, JetBrains merilis pembaruan untuk menutup banyak kerentanan. Dua berkategori kritis dan 20 berkategori tinggi.
Produk yang terdampak adalah YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore dan CLion. Versi 2.0 peringatan ini tercatat diterbitkan pada 6 November 2026.
Total 22 celah serius adalah hitungan kami sendiri, hasil penjumlahan dua kritis dan 20 tinggi yang disebutkan badan tersebut.
Jenis serangan apa yang memungkinkan?
ACN mencantumkan tujuh jenis risiko.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
Namun catatan ini tidak mengaitkan setiap jenis dengan produk tertentu. Untuk rincian itu, kamu perlu memeriksa CVE yang disebutkan badan tersebut dan pengumuman vendor.
Versi mana yang perlu diperbarui?
ACN menandai sebagai rentan versi-versi yang lebih lama dari yang tercantum.
- YouTrack, sebelum 2026.2.19656, 2026.1.14150 atau 2025.3.170763 tergantung cabangnya
- WebStorm, sebelum 2026.2.3
- Ktor, sebelum 3.6.1
- Junie CLI, sebelum 26.8.24
- Hub, sebelum 2026.2.52556
- Datalore, sebelum 2026.4
- CLion, sebelum 2026.2.4.1
Apa yang berlaku khusus untuk IntelliJ IDEA?
Untuk IntelliJ IDEA, versi yang terdampak bergantung pada cabangnya. Pada cabang 2026.3.x adalah versi sebelum 2026.3, pada 2026.2.x sebelum 2026.2.4, pada 2026.1.x sebelum 2026.1.5.1. Di bawah 2025.3.6.2, versi-versi sebelumnya ikut terdampak.
Jadi tim yang memakai beberapa cabang harus memeriksa versi persis di setiap mesin, tidak cukup hanya melihat tahunnya.
Ini bukan pertama kalinya badan tersebut menandai risiko pada alat pengembang, seperti dalam kasus versi berbahaya dari sebuah ekstensi untuk Cursor.
Batasan yang perlu diketahui
Catatan ACN tidak mencantumkan CVE satu per satu dalam teksnya, dan tidak menyebutkan kerentanan kritis mana yang berkaitan dengan produk mana. Tidak ada indikasi tentang eksploitasi yang sudah berjalan. Untuk detail teknis, kamu perlu mengacu pada pengumuman JetBrains. Selain itu, buletin ini berada pada versi 2.0 dan masih mungkin diperbarui.
Apa yang berubah bagi mereka yang bekerja dengan digital
Bagi pengembang, memperbarui IDE dan alat terkait harus diperlakukan sebagai pemeliharaan keamanan, bukan sekadar kenyamanan. YouTrack dan Hub sering dipasang di server perusahaan, dan di sana risiko akses tidak sah lebih nyata. Jika kamu mengelola layanan ini, menjalankannya di hosting dengan pembaruan keamanan membantu mempersingkat waktu paparan. Periksa juga Ktor di dalam proyek, karena pustaka ini ikut masuk ke aplikasi yang dikirim ke pelanggan. Membuat inventaris versi yang dipakai bisa menghemat berjam-jam waktu saat peringatan datang.
Pendapat kami
Yang paling mencolok bagi kami adalah lebarnya daftar ini – delapan produk dalam satu peringatan. Alat pengembangan memiliki akses ke kode, kredensial, dan repositori, sehingga nilainya sebagai infrastruktur kritis sama dengan sebuah server. Namun alat-alat ini sering diperbarui dengan disiplin yang lebih longgar, karena dianggap program pribadi. ACN benar untuk memberi peringatan, tetapi perlu praktik internal, seperti pada celah di Apache OFBiz. Menunda pembaruan tetap menjadi risiko yang paling bisa dihindari.
Pertanyaan yang sering diajukan
Berapa banyak kerentanan yang ditutup JetBrains?
Dua kritis dan 20 tinggi, menurut ACN. Peringatan ini hanya menghitung CVE dengan kategori tinggi dan kritis, jadi total sebenarnya bisa lebih banyak.
Produk JetBrains mana saja yang terdampak?
Delapan produk. Yaitu YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore dan CLion.
Apa yang direkomendasikan ACN?
Memperbarui secepatnya ke versi terbaru yang tersedia. Rekomendasi ini sejalan dengan pernyataan vendor.
Kapan peringatan ini diterbitkan?
Pada 6 November 2026. Kodenya AL05/261106/CSIRT-ITA dan sekarang berada pada versi 2.0.
Apakah cukup memperbarui IDE saja?
Tidak. Server seperti YouTrack, Hub dan Datalore serta pustaka seperti Ktor juga perlu diperiksa, karena semuanya tercantum sebagai produk yang terdampak.
Hal yang perlu diperiksa dalam beberapa minggu ke depan untuk alat JetBrains
Peringatan ini berada pada versi 2.0 dan masih bisa berubah. Sebaiknya ikuti perkembangannya dan rapikan daftar alat yang kamu pakai.
- Pantau apakah ACN menerbitkan revisi baru dari catatan ini yang memuat CVE.
- Baca pengumuman JetBrains untuk memahami celah kritis mana yang menyentuh produkmu.
- Atur pengingat berkala untuk memeriksa versi alat pengembangan di tim.