Ing. Calogero Bono
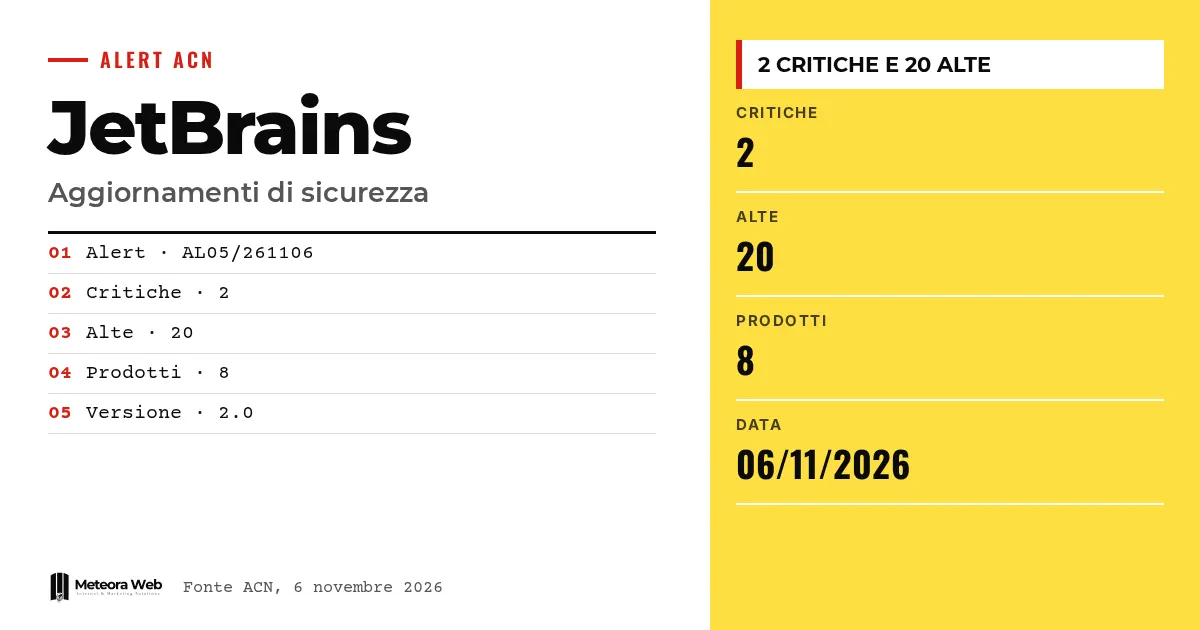
Die italienische Behörde für nationale Cybersicherheit hat die Warnung AL05/261106/CSIRT-ITA zu den Sicherheitsupdates von JetBrains veröffentlicht. Der Hersteller hat mehrere Schwachstellen behoben, davon zwei mit kritischem und 20 mit hohem Schweregrad, in acht Produkten. Das Bulletin ist auf den 6. November 2026 datiert. Das ist wichtig, weil es Werkzeuge betrifft, die Softwareentwickler täglich nutzen, und eine kompromittierte Entwicklungsumgebung ist ein heikler Angriffspunkt.
Ein paar Begriffe, bevor wir zu den Fakten kommen CSIRT Italia ist die Gruppe, die nationale IT-Sicherheitsvorfälle bearbeitet und die Warnung unterzeichnet. Remote Code Execution bezeichnet die Möglichkeit, Befehle aus der Ferne auf einem System auszuführen. Privilege Escalation ist das Erlangen von Rechten, die über die eigentlich gewährten hinausgehen. Authentication Bypass erlaubt, die Anmeldung zu umgehen. CVE ist der eindeutige Code, der eine bekannte Schwachstelle identifiziert.
Was hat die ACN zu JetBrains gemeldet?
Laut der offiziellen Mitteilung der ACN hat JetBrains Updates veröffentlicht, um mehrere Schwachstellen zu beheben. Zwei haben kritischen, 20 hohen Schweregrad.
Betroffen sind YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore und CLion. Version 2.0 der Warnung ist laut Angaben am 6. November 2026 erschienen.
Die Summe von 22 schweren Lücken ist unsere eigene Rechnung, aus den zwei kritischen und den 20 hohen Lücken, die die Behörde angibt.
Welche Angriffe machen sie möglich?
Die ACN nennt sieben Risikokategorien.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
Die Mitteilung ordnet jede Kategorie jedoch nicht einem bestimmten Produkt zu. Für dieses Detail muss man die von der Behörde genannten CVEs und die Hinweise des Herstellers lesen.
Welche Versionen müssen aktualisiert werden?
Die ACN führt als verwundbar die Versionen vor den aufgelisteten an.
- YouTrack, vor 2026.2.19656, 2026.1.14150 oder 2025.3.170763 je nach Zweig
- WebStorm, vor 2026.2.3
- Ktor, vor 3.6.1
- Junie CLI, vor 26.8.24
- Hub, vor 2026.2.52556
- Datalore, vor 2026.4
- CLion, vor 2026.2.4.1
Was betrifft IntelliJ IDEA konkret?
Bei IntelliJ IDEA hängen die betroffenen Versionen vom Zweig ab. Im Zweig 2026.3.x sind es die Versionen vor 2026.3, im Zweig 2026.2.x jene vor 2026.2.4, im Zweig 2026.1.x jene vor 2026.1.5.1. Unterhalb von 2025.3.6.2 sind die älteren Versionen betroffen.
Wer in Teams mehrere Zweige nutzt, muss daher die genaue Version jedes Rechners prüfen. Ein Blick auf das Jahr allein reicht nicht.
Es ist nicht das erste Mal, dass die Behörde Risiken in Entwicklerwerkzeugen meldet, wie im Fall der schädlichen Versionen einer Erweiterung für Cursor.
Grenzen, die du kennen solltest
Die Meldung der ACN nennt im Text weder die einzelnen CVEs noch, welche der beiden kritischen Lücken welches Produkt betrifft. Hinweise auf bereits laufende Ausnutzung fehlen. Für technische Details muss man sich auf die Hinweise von JetBrains stützen. Außerdem steht das Bulletin in Version 2.0 und könnte noch aktualisiert werden.
Was sich für alle ändert, die digital arbeiten
Für Entwickler sollten Updates der IDEs und der zugehörigen Werkzeuge als Sicherheitswartung behandelt werden, nicht als Komfortfunktion. YouTrack und Hub laufen oft auf Unternehmensservern, dort ist das Risiko eines unbefugten Zugriffs konkreter. Wenn du diese Dienste betreibst, verkürzt ein Hosting mit Sicherheitsupdates die Zeit der Verwundbarkeit. Prüfe in deinen Projekten auch Ktor, weil die Bibliothek in Anwendungen steckt, die an Kunden ausgeliefert werden. Ein Inventar der eingesetzten Versionen spart Stunden, wenn eine Warnung eintrifft.
Unsere Einschätzung
Auffällig ist, wie breit die Liste ist – acht Produkte in einer einzigen Warnung. Entwicklungswerkzeuge haben Zugriff auf Code, Zugangsdaten und Repositories, sie sind daher genauso kritische Infrastruktur wie ein Server. Trotzdem werden sie oft mit weniger Sorgfalt aktualisiert, weil man sie als persönliche Programme betrachtet. Die ACN handelt richtig, wenn sie darauf hinweist, aber es braucht eine interne Praxis, wie bei den Lücken in Apache OFBiz. Verspätete Updates bleiben das vermeidbarste Risiko.
Häufige Fragen
Wie viele Schwachstellen hat JetBrains behoben?
Laut ACN zwei kritische und 20 hohe. Die Warnung berücksichtigt nur CVEs mit hohem und kritischem Schweregrad, die tatsächliche Gesamtzahl könnte also höher liegen.
Welche JetBrains-Produkte sind betroffen?
Acht Produkte. Es sind YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore und CLion.
Was empfiehlt die ACN?
Zeitnah auf die neueste verfügbare Version zu aktualisieren. Die Empfehlung steht im Einklang mit den Angaben des Herstellers.
Wann wurde die Warnung veröffentlicht?
Am 6. November 2026. Sie trägt den Code AL05/261106/CSIRT-ITA und steht in Version 2.0.
Reicht es, die IDE zu aktualisieren?
Nein. Auch Server wie YouTrack, Hub und Datalore sowie Bibliotheken wie Ktor müssen geprüft werden, da sie als betroffene Produkte aufgeführt sind.
Was du in den kommenden Wochen bei JetBrains-Werkzeugen prüfen solltest
Die Warnung steht in Version 2.0 und kann sich noch ändern. Es lohnt sich, die Entwicklungen zu verfolgen und den Werkzeugbestand zu ordnen.
- Prüfe, ob die ACN neue Fassungen der Meldung mit den CVEs veröffentlicht.
- Lies die Hinweise von JetBrains, um zu sehen, welche kritischen Lücken deine Produkte betreffen.
- Richte eine regelmäßige Erinnerung ein, um die Versionen der Entwicklungswerkzeuge im Team zu prüfen.