Ing. Calogero Bono
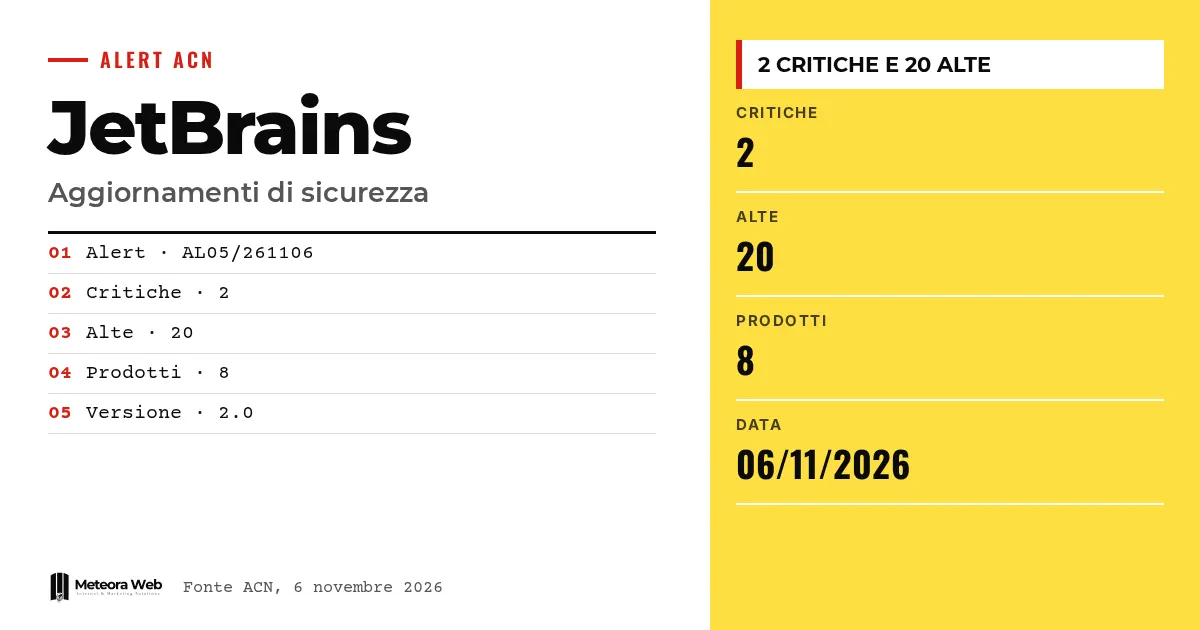
国家サイバーセキュリティ庁(ACN)は、JetBrainsのセキュリティ更新に関するアラートAL05/261106/CSIRT-ITAを公開しました。ベンダーは8つの製品で、重大度が重大の脆弱性2件と高の脆弱性20件を含む複数の脆弱性を修正しています。告知の日付は2026年11月6日です。毎日ソフトウェア開発で使われるツールが対象であり、開発環境が侵害されると重大な侵入経路になるため、注目すべき内容です。
用語の確認です。本題に入る前に。 CSIRT Italiaは国内のセキュリティインシデントを担当するグループで、今回のアラートを発行しています。Remote Code Executionはリモートから システム上でコマンドを実行される可能性を指します。Privilege Escalationは、本来与えられていない上位の権限を取得することです。Authentication Bypassはログインを回避されることを意味します。CVEは既知の脆弱性を一意に識別するコードです。
ACNはJetBrainsについて何を報告しましたか?
ACNの公式告知によると、JetBrainsは複数の脆弱性を修正する更新を公開しました。このうち2件は重大、20件は高の重大度です。
影響を受ける製品は、YouTrack、WebStorm、Ktor、Junie CLI、IntelliJ IDEA、Hub、Datalore、CLionです。アラートのバージョン2.0は2026年11月6日に公開されたとされています。
重大な脆弱性22件という合計は、機関が示した重大2件と高20件を足したもので、当編集部の算出です。
どのような攻撃が可能になりますか?
ACNは7種類のリスクを挙げています。
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
ただし、告知文は各リスクを特定の製品に対応付けてはいません。その詳細は、機関が示したCVEとベンダーのアドバイザリで確認する必要があります。
どのバージョンを更新すべきですか?
ACNは、以下に挙げたバージョンより前のものを脆弱としています。
- YouTrack、系統によって2026.2.19656、2026.1.14150、2025.3.170763より前
- WebStorm、2026.2.3より前
- Ktor、3.6.1より前
- Junie CLI、26.8.24より前
- Hub、2026.2.52556より前
- Datalore、2026.4より前
- CLion、2026.2.4.1より前
IntelliJ IDEAには特に何が当てはまりますか?
IntelliJ IDEAの影響を受けるバージョンは系統によって異なります。2026.3.x系では2026.3より前、2026.2.x系では2026.2.4より前、2026.1.x系では2026.1.5.1より前が対象です。2025.3.6.2より前のバージョンも影響を受けます。
チームで複数の系統を使っている場合は、年号だけでなく各マシンの正確なバージョンを確認する必要があります。
機関が開発者のツールにおけるリスクを報告するのは今回が初めてではありません。たとえばCursor向けの悪意ある拡張機能の事例もあります。
知っておくべき制限
ACNの告知文には個々のCVEが記載されておらず、2件の重大な脆弱性がどの製品に該当するかも示されていません。すでに悪用が進行しているかどうかの情報もありません。技術的な詳細はJetBrainsのアドバイザリを確認する必要があります。また、このアラートはバージョン2.0であり、今後も更新される可能性があります。
デジタル分野で働く人への影響
開発者にとって、IDEやその関連ツールの更新は利便性のためではなく、セキュリティ保守として扱うべきです。YouTrackやHubは企業のサーバーに導入されることが多く、そこでは不正アクセスのリスクがより現実的です。これらのサービスを管理している場合は、セキュリティ更新を提供するホスティングを利用すると、脆弱な状態にさらされる時間を減らせます。Ktorも各プロジェクトで確認してください。このライブラリは顧客に配布するアプリケーションに組み込まれることがあります。使用中のバージョン一覧を作っておくと、アラートが届いた際に何時間もの作業を節約できます。
私たちの見解
1つのアラートで8製品が挙げられている点に驚かされます。開発ツールはコード、認証情報、リポジトリにアクセスできるため、サーバーと同程度に重要なインフラとして扱うべきです。それにもかかわらず、個人用のプログラムと見なされがちで、更新は厳密さに欠けることが多いのが実情です。ACNがこうした情報を発信するのは適切ですが、Apache OFBizの脆弱性の場合と同様に、社内での運用ルールが必要です。更新の遅れこそが、最も回避しやすいリスクです。
よくある質問
JetBrainsは何件の脆弱性を修正しましたか?
ACNによると、重大2件と高20件です。このアラートは重大度が高と重大のCVEのみを対象としているため、実際の総数はさらに多い可能性があります。
影響を受けるJetBrainsの製品は?
8製品です。YouTrack、WebStorm、Ktor、Junie CLI、IntelliJ IDEA、Hub、Datalore、CLionが含まれます。
ACNはどのような対応を推奨していますか?
利用可能な最新バージョンへ速やかに更新することです。この推奨はベンダーの発表と一致しています。
アラートはいつ公開されましたか?
2026年11月6日です。識別コードはAL05/261106/CSIRT-ITAで、バージョンは2.0です。
IDEを更新するだけで十分ですか?
いいえ。影響を受ける製品としてリストされているYouTrack、Hub、Dataloreなどのサーバーや、Ktorのようなライブラリも確認する必要があります。
今後数週間にJetBrainsのツールについて確認すべきこと
このアラートはバージョン2.0であり、今後変わる可能性があります。動向を追い、ツール環境を整理しておくことをお勧めします。
- ACNがCVEを含む告知文の新しい改訂版を公開していないか確認してください。
- JetBrainsのアドバイザリを読み、自分の使用製品に影響する重大な脆弱性を把握してください。
- チームの開発ツールのバージョンを定期的に確認するリマインダーを設定してください。