Ing. Calogero Bono
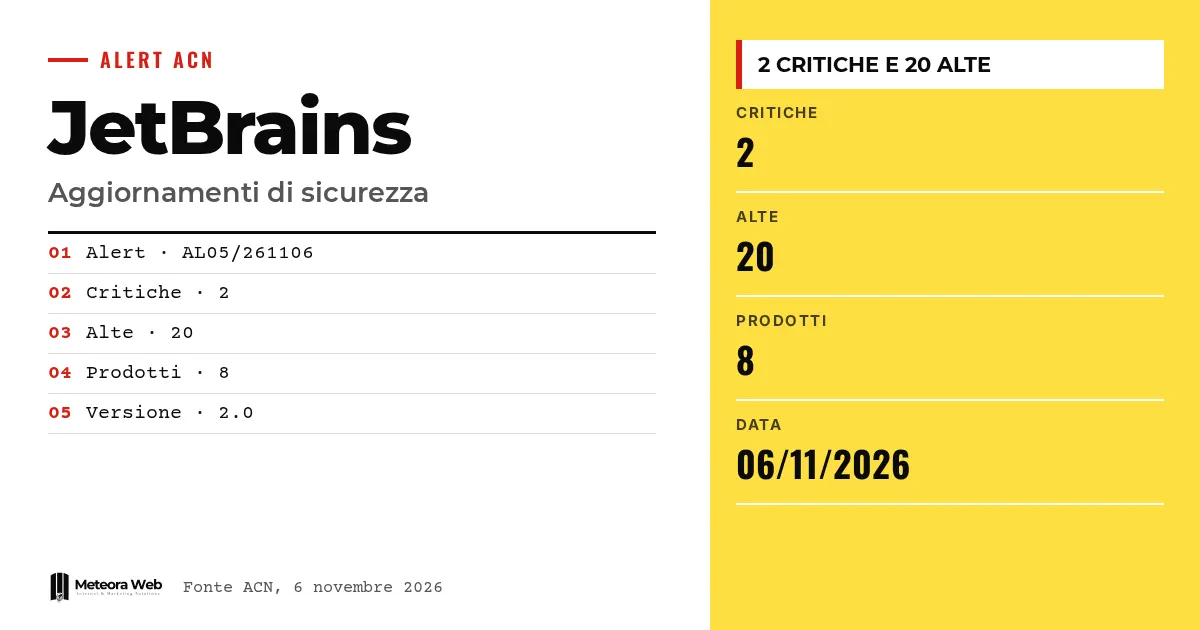
L'Agenzia per la cybersicurezza nazionale ha pubblicato l'alert AL05/261106/CSIRT-ITA sugli aggiornamenti di sicurezza di JetBrains. Il vendor ha risolto molteplici vulnerabilità, di cui due con gravità critica e 20 con gravità alta, in otto prodotti. Il bollettino è datato 6 novembre 2026. Conta perché colpisce strumenti usati ogni giorno da chi sviluppa software, e un ambiente di sviluppo compromesso è un punto d'ingresso delicato.
Qualche termine, prima di entrare nei fatti. CSIRT Italia è il gruppo che gestisce gli incidenti informatici a livello nazionale e firma l'alert. Remote Code Execution indica la possibilità di eseguire comandi su un sistema da remoto. Privilege Escalation è l'ottenimento di permessi superiori a quelli concessi. Authentication Bypass permette di aggirare il login. CVE è il codice che identifica in modo univoco una vulnerabilità nota.
Che cosa ha segnalato l'ACN su JetBrains?
Secondo la scheda ufficiale dell'ACN, JetBrains ha rilasciato aggiornamenti per risolvere molteplici vulnerabilità. Due hanno gravità critica e 20 gravità alta.
I prodotti interessati sono YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore e CLion. La versione 2.0 dell'alert risulta pubblicata il 6 novembre 2026.
Il totale di 22 falle gravi è un conto nostro, somma delle due critiche e delle 20 alte indicate dall'agenzia.
Che tipo di attacchi rendono possibili?
L'ACN elenca sette tipologie di rischio.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
La scheda non associa però ogni tipologia a un prodotto preciso. Per quel dettaglio serve consultare le CVE indicate dall'agenzia e gli avvisi del vendor.
Quali versioni sono da aggiornare?
L'ACN indica come vulnerabili le versioni precedenti a quelle elencate.
- YouTrack, prima di 2026.2.19656, 2026.1.14150 o 2025.3.170763 a seconda del ramo
- WebStorm, prima della 2026.2.3
- Ktor, prima della 3.6.1
- Junie CLI, prima della 26.8.24
- Hub, prima della 2026.2.52556
- Datalore, prima della 2026.4
- CLion, prima della 2026.2.4.1
Cosa riguarda IntelliJ IDEA in particolare?
Per IntelliJ IDEA le versioni affette dipendono dal ramo. Nel ramo 2026.3.x sono quelle precedenti alla 2026.3, nel 2026.2.x quelle precedenti alla 2026.2.4, nel 2026.1.x quelle precedenti alla 2026.1.5.1. Sotto la 2025.3.6.2 sono coinvolte le versioni precedenti.
Chi usa più rami in team deve quindi controllare la versione esatta di ogni macchina, non basta guardare l'anno.
Non è la prima volta che l'agenzia segnala rischi negli strumenti degli sviluppatori, come nel caso delle versioni malevole di un'estensione per Cursor.
Limiti da conoscere
La scheda dell'ACN non riporta in testo le singole CVE né dice quali delle due falle critiche riguardino quale prodotto. Non ci sono indicazioni su sfruttamenti già in corso. Per i dettagli tecnici bisogna affidarsi agli avvisi di JetBrains. Il bollettino, inoltre, è alla versione 2.0 e potrebbe essere ancora aggiornato.
Cosa cambia per chi lavora con il digitale
Per chi sviluppa, l'aggiornamento degli IDE e degli strumenti collegati va trattato come manutenzione di sicurezza, non come comodità. YouTrack e Hub sono spesso installati su server aziendali, e lì il rischio di accesso non autorizzato è più concreto. Se gestisci questi servizi, tenerli su un hosting con aggiornamenti di sicurezza riduce i tempi di esposizione. Verifica anche Ktor nei progetti, perché la libreria finisce dentro applicazioni distribuite ai clienti. Un inventario delle versioni in uso fa risparmiare ore quando arriva un alert.
Il nostro parere
Ci colpisce quanto sia ampio l'elenco, otto prodotti in un solo alert. Gli strumenti di sviluppo hanno accessi a codice, credenziali e repository, quindi valgono come infrastruttura critica quanto un server. Eppure spesso sono aggiornati con meno rigore, perché percepiti come programmi personali. L'ACN fa bene a segnalarli, ma serve una pratica interna, come per le falle di Apache OFBiz. Aggiornare in ritardo resta il rischio più evitabile.
Domande frequenti
Quante vulnerabilità ha risolto JetBrains?
Due critiche e 20 alte, secondo l'ACN. L'alert considera solo le CVE di gravità alta e critica, quindi il totale reale potrebbe essere maggiore.
Quali prodotti JetBrains sono coinvolti?
Otto prodotti. Sono YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore e CLion.
Cosa raccomanda l'ACN?
Aggiornare tempestivamente all'ultima versione disponibile. La raccomandazione è in linea con le dichiarazioni del vendor.
Quando è stato pubblicato l'alert?
Il 6 novembre 2026. Porta il codice AL05/261106/CSIRT-ITA ed è alla versione 2.0.
Basta aggiornare l'IDE?
No. Vanno controllati anche server come YouTrack, Hub e Datalore e le librerie come Ktor, perché sono elencati tra i prodotti affetti.
Cosa verificare nelle prossime settimane sugli strumenti JetBrains
L'alert è alla versione 2.0 e può ancora cambiare. Conviene seguire gli sviluppi e mettere ordine nel parco strumenti.
- Controlla se l'ACN pubblica nuove revisioni della scheda con le CVE.
- Leggi gli avvisi di JetBrains per capire quali falle critiche toccano i tuoi prodotti.
- Imposta un promemoria periodico per verificare le versioni degli strumenti di sviluppo del team.