
 Ing. Calogero Bono
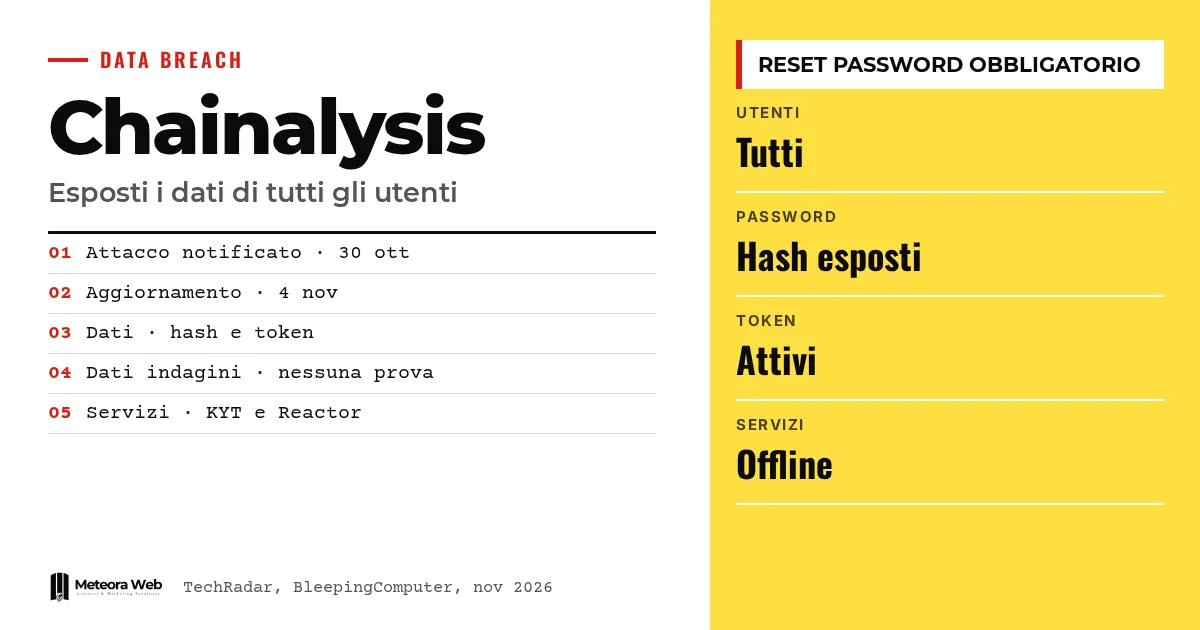
Chainalysis, perusahaan analisis blockchain yang dipakai aparat penegak hukum dan perusahaan kripto, mengakui bahwa serangan yang menimpanya pada akhir Oktober 2026 telah membuka data semua penggunanya. Yang terekspos adalah nama, username, hash kata sandi, dan token aktif. Pernyataan pertama menyebut dampaknya terbatas, tetapi pembaruan berikutnya mengubah gambarannya. Ini penting karena perusahaan ini menyediakan alat investigasi untuk lembaga dan bisnis, dan serangannya tampaknya bagian dari gelombang yang lebih luas.
Beberapa istilah sebelum masuk ke fakta. Hash kata sandi adalah versi kata sandi yang sudah diubah bentuknya, sehingga tidak terlihat langsung tetapi tetap bisa diserang. Token aktif adalah kode yang menjaga sesi tetap terbuka atau memberi izin akses. On-path attack (atau MITM) adalah serangan ketika seseorang menyisipkan diri di jalur data. Allowlist adalah daftar alamat IP yang diizinkan. Teknik agentik merujuk pada alat AI yang bekerja secara otonom.
Apa yang terjadi pada Chainalysis, hari demi hari?
Menurut TechRadar, pada 30 Oktober 2026 perusahaan memberitahukan bahwa mereka menjadi sasaran serangan, "mirip dengan banyak platform teknologi lain dalam beberapa pekan terakhir" dan tidak terkait dengan pencurian kripto baru-baru ini yang melibatkan Binance.
Di awal, hanya akses ke data non-sensitif yang terlihat. Pada 4 November dikonfirmasi bahwa sebuah "on-path attack" telah membuka sebagian kata sandi pelanggan. Kemudian, seperti dilaporkan BleepingComputer, perusahaan menemukan bahwa data semua pengguna telah terekspos.
Data apa saja yang terekspos?
Dalam pernyataan pertama disebutkan ID pengguna, nama lengkap, alamat email, dan label peran. Dalam pembaruan hari Rabu, perusahaan menulis bahwa "nama, username, hash kata sandi, dan token aktif semua pengguna Chainalysis" telah terekspos kepada pihak jahat.
Chainalysis menyatakan tidak ada bukti akses ke data investigasi maupun manipulasi data atribusi. Ini pernyataan perusahaan, bukan verifikasi independen. Sumber asli menyebut bahwa kata sandi polos dan rahasia MFA tidak terkompromi pada tahap awal.
Layanan mana yang dimatikan dan bagaimana cara kembali aktif?
Perusahaan mematikan Reactor, Data Solutions, dan Chain (Beta), lalu antarmuka dan API KYT, produk penyaringan alamat lainnya, serta halaman login, karena "aktivitas anomali". Akun yang terdampak diblokir.
Untuk kembali masuk, pelanggan harus menghubungi dukungan atau kontak mereka dengan alamat IP tepercaya untuk dimasukkan ke allowlist. Setelah itu mereka harus mengatur ulang kata sandi dan merotasi kunci API. Pemulihan KYT dan Address Screening sudah dimulai sebagian, sementara Reactor dan Data Solutions masih menunggu untuk kembali online.
Mengapa serangan ini termasuk dalam gelombang serangan dengan AI?
Chainalysis menyebut "teknik agentik ofensif". The Hacker News mengingatkan bahwa Chainstack, OpenCode, Warp, dan WorkOS juga melaporkan serangan yang digerakkan AI, sebagian dengan alat ARTEX. Menurut Microsoft, pelaku memakai kerangka kerja AI untuk mencari rahasia di repositori GitHub publik.
Belum terbukti bahwa serangan terhadap Chainalysis terkait dengan kampanye ini. Sumbernya hanya menyebut bahwa pelaku di baliknya belum jelas. Pada minggu yang sama, Binance melaporkan pencurian sekitar 6,34 miliar dolar AS yang dikaitkan dengan peretas Korea Utara.
Batasan yang perlu kamu ketahui
Banyak hal masih belum jelas. Belum ada kelompok yang mengklaim serangan ini dan data belum terlihat di dark web, tetapi kita belum tahu apakah akan ada upaya pemerasan. Seberapa luas akses sebenarnya dan berapa lama Reactor serta Data Solutions akan pulih juga belum pasti. Klaim bahwa tidak ada bukti akses ke data investigasi adalah pernyataan perusahaan dan bisa berubah seiring berjalannya penyelidikan.
Apa dampaknya bagi yang bekerja di dunia digital
Jika kamu memakai layanan analisis atau API pihak ketiga, kasus ini menunjukkan bahwa satu vendor bisa membuat kamu terhenti selama berhari-hari. Siapkan rencana agar tetap bisa bekerja tanpa alat tersebut. Hash bukan kata sandi polos, tetapi kalau pilihannya lemah ia tetap bisa dipecahkan, jadi cara kamu melindunginya di sistem juga penting, misalnya dengan Bcrypt dan Argon2. Chainalysis menyarankan untuk mengganti kata sandi yang dipakai ulang di sistem lain. Hal yang sama berlaku setelah pelanggaran mSecure. Rotasi juga kunci API kamu.
Pendapat kami
Komunikasi bertahap adalah titik lemahnya. Menyebut dampaknya terbatas lalu mengakui bahwa semua pengguna terdampak menggerus kepercayaan, terutama bagi perusahaan yang menjual keandalan kepada para penyelidik. Namun tetap patut dihargai bahwa mereka memblokir akses dan memberlakukan reset serta rotasi kunci, meski harus mengorbankan layanan. Tantangan sebenarnya adalah kecepatan serangan dengan agen AI. Waktu respons yang dulu cukup kini berisiko tidak lagi memadai.
Pertanyaan yang sering diajukan
Apakah Chainalysis kehilangan kata sandi dalam bentuk polos?
Tidak, menurut sumber yang terekspos adalah hash, bukan kata sandi polos. Hash tetap bisa diserang, jadi reset wajib dilakukan.
Apakah semua pelanggan terdampak?
Ya, menurut pembaruan Chainalysis, nama, username, hash kata sandi, dan token aktif semua pengguna terekspos. Di awal disebut dampaknya terbatas.
Apakah data investigasi aman?
Chainalysis menyatakan tidak ada bukti akses ke data investigasi atau manipulasi data atribusi. Ini pernyataan perusahaan dan penyelidikan masih berjalan.
Bagaimana cara mendapatkan kembali akses?
Kirim alamat IP tepercaya untuk allowlist ke dukungan atau kontak akun kamu. Setelah itu atur ulang kata sandi dan rotasi kunci API.
Apakah serangan ini terkait dengan Binance?
Menurut Chainalysis tidak, serangan ini "tidak terkait" dengan pencurian baru-baru ini yang melibatkan Binance. Perusahaan menyebutnya mirip dengan yang dialami platform teknologi lain.
Hal yang perlu dipantau dalam beberapa minggu ke depan terkait Chainalysis
Penyelidikan masih berjalan dan gambarannya sudah berubah beberapa kali dalam hitungan hari. Ada beberapa sinyal yang sebaiknya kamu ikuti.
- Periksa apakah Chainalysis memperbarui penilaiannya tentang data investigasi dan atribusi.
- Pantau apakah muncul klaim atau data yang dijual, yang bisa menjadi tanda pemerasan.
- Ikuti peringatan Microsoft dan Google tentang kampanye dengan agen AI, dan baca bagaimana DreamHost menangani kasus serupa.
Sumber
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



