
 Ing. Calogero Bono
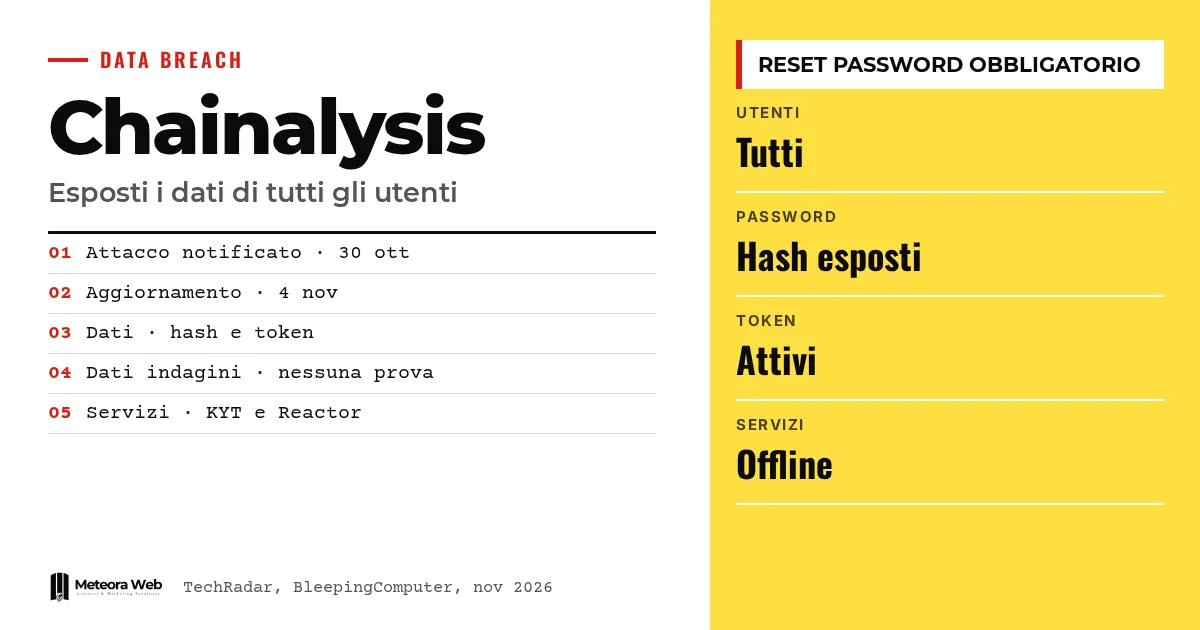
Chainalysis, ein Blockchain-Analyseunternehmen, das von Strafverfolgungsbehörden und Krypto-Firmen genutzt wird, hat eingeräumt, dass der Angriff Ende Oktober 2026 die Daten aller seiner Nutzer offengelegt hat. Betroffen sind Namen, Usernamen, Passwort-Hashes und aktive Tokens. Die erste Mitteilung sprach von begrenzten Auswirkungen, spätere Updates haben das Bild verändert. Das ist wichtig, weil das Unternehmen Ermittlungswerkzeuge für Behörden und Firmen bereitstellt und der Angriff Teil einer größeren Welle zu sein scheint.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. Passwort-Hash ist die umgewandelte Form eines Passworts, die es nicht im Klartext zeigt, aber angreifbar sein kann. Aktives Token ist ein Code, der eine Sitzung offen hält oder den Zugriff autorisiert. On-Path-Angriff (oder MITM) bedeutet, dass sich jemand in den Datenweg einschaltet. Allowlist ist die Liste der autorisierten IP-Adressen. Agentische Techniken bezeichnet KI-Werkzeuge, die selbstständig arbeiten.
Was ist bei Chainalysis Tag für Tag passiert?
Laut TechRadar meldete das Unternehmen am 30. Oktober 2026, Ziel eines Angriffs zu sein, «ähnlich wie viele andere Tech-Plattformen in den letzten Wochen», und ohne Zusammenhang mit dem kürzlichen Kryptodiebstahl bei Binance.
Zunächst gab es nur Zugriffe auf nicht sensible Daten. Am 4. November kam die Bestätigung, dass ein «On-Path-Angriff» einen Teil der Kundenpasswörter offengelegt hatte. Dann stellte das Unternehmen laut BleepingComputer fest, dass die Daten aller Nutzer betroffen waren.
Welche Daten wurden offengelegt?
In der ersten Mitteilung waren Nutzer-IDs, vollständige Namen, E-Mail-Adressen und Rollenbezeichnungen genannt. Im Update vom Mittwoch schreibt das Unternehmen, dass «Namen, Usernamen, Passwort-Hashes und aktive Tokens aller Chainalysis-Nutzer» an einen böswilligen Akteur gelangt sind.
Chainalysis erklärt, keine Hinweise auf Zugriffe auf Ermittlungsdaten oder Manipulation von Zuordnungsdaten zu haben. Das ist eine Aussage des Unternehmens, keine unabhängige Prüfung. Die Originalquelle spricht davon, dass Klartext-Passwörter und MFA-Geheimnisse in der ersten Phase als nicht kompromittiert galten.
Welche Dienste wurden abgeschaltet und wie kommt man zurück?
Das Unternehmen hat Reactor, Data Solutions und Chain (Beta) offline genommen, danach die Oberfläche und die API von KYT, weitere Produkte zur Adressprüfung und die Login-Seite, wegen «anomaler Aktivität». Betroffene Konten wurden gesperrt.
Um zurückzukehren, müssen Kunden dem Support oder ihrem Ansprechpartner vertrauenswürdige IP-Adressen mitteilen, die in eine Allowlist aufgenommen werden. Danach müssen sie das Passwort neu setzen und die API-Schlüssel rotieren. Die Wiederherstellung von KYT und Address Screening hat teilweise begonnen, während Reactor und Data Solutions noch wieder online gebracht werden müssen.
Warum passt der Angriff in eine Welle von KI-Angriffen?
Chainalysis spricht von «offensiven agentischen Techniken». The Hacker News erinnert daran, dass auch Chainstack, OpenCode, Warp und WorkOS KI-gesteuerte Angriffe gemeldet haben, einige mit dem Werkzeug ARTEX. Laut Microsoft nutzen Angreifer ein KI-Framework, um in öffentlichen GitHub-Repositories nach Geheimnissen zu suchen.
Ein Zusammenhang des Angriffs auf Chainalysis mit dieser Kampagne ist nicht belegt. Die Quelle sagt nur, dass unklar ist, wer dahintersteckt. In denselben Wochen meldete Binance einen Diebstahl von rund 6,34 Milliarden Dollar, der nordkoreanischen Hackern zugeschrieben wird.
Grenzen, die du kennen solltest
Viele Punkte fehlen noch. Keine Gruppe hat den Angriff für sich beansprucht, und die Daten sind laut den Angaben nicht im Dark Web aufgetaucht, doch ob eine Erpressung versucht wird, ist offen. Das tatsächliche Ausmaß des Zugriffs und die Wiederherstellungszeit von Reactor und Data Solutions sind unsicher. Dass es keine Hinweise auf Zugriff auf Ermittlungsdaten gibt, ist eine Aussage des Unternehmens und kann sich mit dem Fortschritt der Untersuchung ändern.
Was sich für alle ändert, die digital arbeiten
Wenn du Analysedienste oder Drittanbieter-APIs nutzt, zeigt der Fall, dass ein Anbieter dich tagelang lahmlegen kann. Halte einen Plan bereit, um ohne das Werkzeug weiterzuarbeiten. Hashes sind keine Klartext-Passwörter, doch bei schwacher Wahl lassen sie sich knacken, deshalb zählt, wie du sie in deinen Systemen schützt, etwa mit Bcrypt und Argon2. Chainalysis rät, Passwörter zu ändern, die auch anderswo verwendet werden. Das gilt ebenso nach der Verletzung bei mSecure. Rotiere außerdem deine API-Schlüssel.
Unsere Einschätzung
Die stufenweise Kommunikation ist die Schwachstelle. Erst zu sagen, der Schaden sei begrenzt, und dann, dass alle Nutzer betroffen sind, kostet Vertrauen, besonders bei einem Unternehmen, das Verlässlichkeit an Ermittler verkauft. Anerkennenswert bleibt, dass es Zugriffe gesperrt sowie Resets und Schlüsselrotation angeordnet hat, auch wenn der Dienst dadurch unterbrochen wurde. Das eigentliche Thema ist aber das Tempo von Angriffen mit KI-Agenten. Reaktionszeiten, die bis gestern reichten, könnten bald nicht mehr genügen.
Häufige Fragen
Hat Chainalysis Klartext-Passwörter verloren?
Nein, laut den Quellen wurden Hashes offengelegt, keine Passwörter im Klartext. Hashes lassen sich dennoch angreifen, deshalb ist der Reset Pflicht.
Waren alle Kunden betroffen?
Ja, laut dem Update von Chainalysis wurden Namen, Usernamen, Passwort-Hashes und aktive Tokens aller Nutzer offengelegt. Zunächst war von begrenzten Auswirkungen die Rede.
Sind die Ermittlungsdaten sicher?
Chainalysis erklärt, keine Hinweise auf Zugriffe auf Ermittlungsdaten oder Manipulation von Zuordnungsdaten zu haben. Das ist eine Aussage des Unternehmens, die Untersuchung läuft weiter.
Wie bekommt man den Zugang zurück?
Man muss dem Support oder dem Account-Ansprechpartner vertrauenswürdige IP-Adressen für die Allowlist senden. Danach setzt man das Passwort zurück und rotiert die API-Schlüssel.
Hängt der Angriff mit dem Binance-Vorfall zusammen?
Laut Chainalysis nicht, der Angriff sei «nicht verwandt» mit dem kürzlichen Diebstahl bei Binance. Das Unternehmen beschreibt ihn als ähnlich zu Angriffen auf andere Tech-Plattformen.
Worauf du in den kommenden Wochen bei Chainalysis achten solltest
Die Untersuchung ist offen, und das Bild hat sich innerhalb weniger Tage mehrfach verändert. Es lohnt sich, auf einige klare Signale zu achten.
- Prüfe, ob Chainalysis seine Einschätzung zu Ermittlungsdaten und Zuordnung aktualisiert.
- Achte darauf, ob Bekennerschreiben oder zum Verkauf stehende Daten auftauchen, ein Hinweis auf eine mögliche Erpressung.
- Verfolge die Warnungen von Microsoft und Google zu Kampagnen mit KI-Agenten, und lies nach, wie sich DreamHost in einem ähnlichen Fall verhalten hat.
Quellen
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



