
 Ing. Calogero Bono
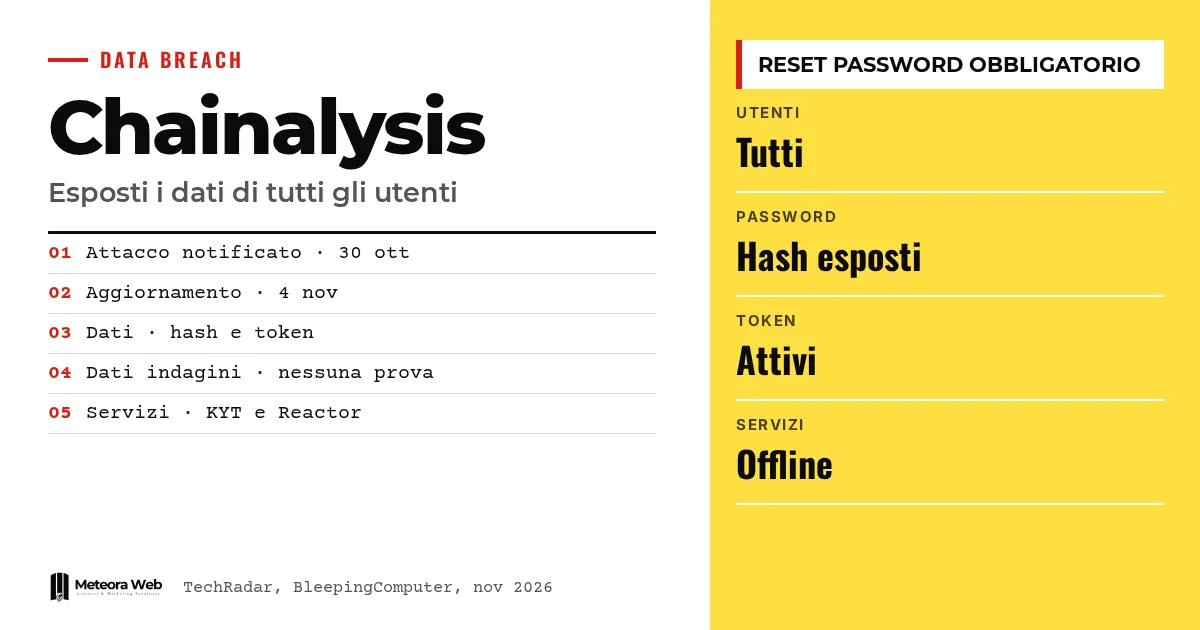
ブロックチェーン分析会社のChainalysisは、法執行機関や暗号資産企業が利用する企業ですが、2026年10月末に受けた攻撃で全ユーザーのデータが流出したことを認めました。流出したのは氏名、ユーザー名、パスワードのハッシュ、アクティブなトークンです。当初の発表では影響は限定的とされていましたが、その後の更新で状況が一変しました。同社は捜査機関や企業に調査ツールを提供しているため、信頼性への影響は大きく、この攻撃は広範な攻撃の波の一部とみられています。
事実に入る前に、いくつかの用語を確認します。 パスワードのハッシュは、パスワードを変換したもので、平文は表示されませんが、攻撃によって解読されるおそれがあります。アクティブなトークンは、セッションを維持したりアクセスを許可したりするコードです。オンパス攻撃(MITM)は、データの経路に割り込んで行う攻撃です。許可リストは、アクセスを認めるIPアドレスの一覧です。エージェント型の技術とは、自律的に動作するAIツールを指します。
Chainalysisで何が起きたのか、日を追って見ると?
TechRadarによると、2026年10月30日に同社は、「ここ数週間で多くのテック企業が受けた攻撃と似ている」攻撃の標的になったと通知しました。Binanceが最近受けた暗号資産の盗難とは無関係だとされています。
当初はセンシティブでないデータへのアクセスのみが確認されていました。11月4日に、オンパス攻撃によって顧客パスワードの一部が流出したことが確認されました。その後、BleepingComputerが報じたとおり、全ユーザーのデータが流出したことが判明しました。
どのデータが流出しましたか?
最初の発表では、ユーザーID、氏名、メールアドレス、役割のラベルが対象とされていました。水曜日の更新で同社は、「Chainalysisの全ユーザーの氏名、ユーザー名、パスワードのハッシュ、アクティブなトークン」が悪意のある第三者に流出したと記しています。
Chainalysisは、捜査データへのアクセスや帰属データの改ざんを示す証拠はないとしています。これは同社の説明であり、独立した検証ではありません。元の情報源によると、初期段階では平文のパスワードやMFAのシークレットは侵害されていないとされていました。
どのサービスが停止され、どう復旧しますか?
同社はReactor、Data Solutions、Chain(Beta)を停止し、その後、KYTのインターフェースとAPI、他のアドレス審査製品、「不審な活動」を理由にログインページも停止しました。影響を受けたアカウントはロックされています。
顧客が復旧するには、サポートまたは担当者に信頼できるIPアドレスを伝え、許可リストに登録してもらう必要があります。その後、パスワードを再設定し、APIキーをローテーションしてください。KYTとAddress Screeningは部分的に復旧が始まっていますが、ReactorとData Solutionsはまだオンラインに戻っていません。
この攻撃はAIによる攻撃の波に含まれていますか?
Chainalysisは「攻撃的なエージェント型の技術」に言及しています。The Hacker Newsは、Chainstack、OpenCode、Warp、WorkOSもAIによる攻撃を報告しており、一部はARTEXというツールが使われたと伝えています。Microsoftによると、攻撃者はAIフレームワークを使って公開GitHubリポジトリからシークレットを探しています。
Chainalysisへの攻撃がこのキャンペーンに関連していることは証明されていません。情報源も、背後にいる主体は明らかでないとしています。同じ時期にBinanceは、北朝鮮のハッカーによるとみられる約63億4000万ドルの盗難を報告しています。
知っておくべき限界
不明な点が多く残っています。攻撃を名乗るグループは現れておらず、データがダークウェブに出回った形跡もありませんが、恐喝の試みがあるかどうかは分かっていません。アクセスの実際の範囲や、ReactorとData Solutionsの復旧時期も不確かです。捜査データへのアクセスの痕跡がないという説明も、同社の見解であり、捜査の進展によって変わる可能性があります。
デジタル業務に携わる人にとっての変化
分析サービスやサードパーティのAPIを利用している場合、今回の件はベンダーのせいで数日間業務が止まりうることを示しています。ツールなしで作業を続けられる計画を用意しておきましょう。ハッシュは平文のパスワードではありませんが、適切でない方式で保存されていると解読される可能性があるため、BcryptやArgon2などで自社のシステムにどう保護しているかが重要です。Chainalysisは、他のシステムで使い回しているパスワードの変更を勧めています。mSecureの侵害の後も同様です。APIキーのローテーションも行ってください。
私たちの見解
段階的な情報開示が弱点です。最初は被害は限定的だと述べ、その後に全ユーザーが対象だと認めたことは、捜査の信頼性を売りにする企業にとって信頼の失墜につながります。とはいえ、アクセスを遮断し、リセットとキーのローテーションを義務付け、サービスの停止を伴ってでも対応したことは評価できます。本当の課題は、AIエージェントによる攻撃の速さです。これまで十分だった対応時間は、もはや足りなくなるおそれがあります。
よくある質問
Chainalysisでは平文のパスワードが漏えいしましたか?
いいえ、情報源によると流出したのはパスワードのハッシュで、平文のパスワードではありません。ただし、ハッシュも攻撃される可能性があるため、再設定は必須です。
すべての顧客が影響を受けましたか?
はい、Chainalysisの更新によると、全ユーザーの氏名、ユーザー名、パスワードのハッシュ、アクティブなトークンが流出しました。当初は影響は限定的だとされていました。
捜査データは安全ですか?
Chainalysisは、捜査データへのアクセスや帰属データの改ざんを示す証拠はないと述べています。ただし、これは同社の見解であり、調査は続いています。
アクセスを回復するにはどうすればよいですか?
信頼できるIPアドレスをサポートまたは担当者に伝え、許可リストに登録してもらう必要があります。その後、パスワードを再設定し、APIキーをローテーションしてください。
今回の攻撃はBinanceの件と関係がありますか?
Chainalysisによると、最近のBinanceの盗難とは「無関係」です。同社は、他のテック企業が受けた攻撃と似ていると説明しています。
Chainalysisの今後数週間で注目すべき点
調査は継続中で、数日の間に状況が何度も変わっています。以下の点を注意深く追うとよいでしょう。
- Chainalysisが捜査データや帰属に関する評価を更新するかを確認してください。
- 恐喝の可能性を示す、犯行声明や販売されるデータが現れていないかを確認してください。
- AIエージェントを使った攻撃に関するMicrosoftやGoogleの注意喚起に従い、類似の事例でDreamHostがどう対応したかも確認してください。
情報源
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



