
 Ing. Calogero Bono
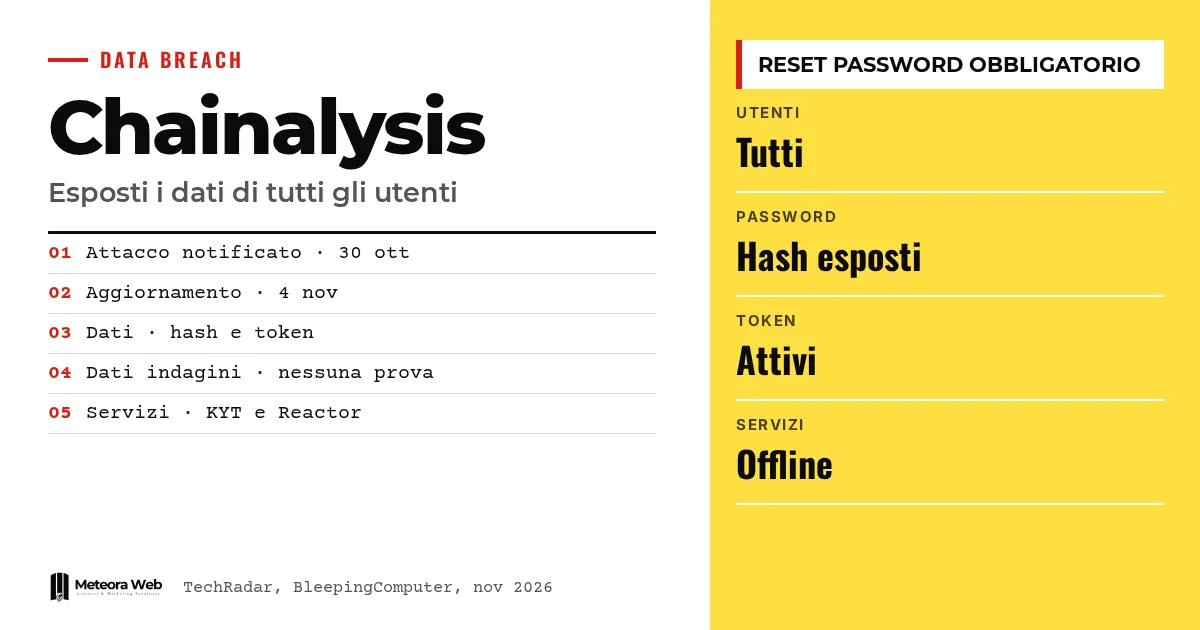
Chainalysis, компания по анализу блокчейна, которой пользуются правоохранительные органы и крипто-бизнес, признала, что атака, случившаяся в конце октября 2026 года, раскрыла данные всех её пользователей. Речь идёт об именах, логинах, хэшах паролей и активных токенах. В первом сообщении говорилось об ограниченном ущербе, но обновления изменили картину. Это важно, потому что компания даёт инструменты расследований государствам и бизнесу, а атака, похоже, является частью более широкой волны.
Несколько терминов, прежде чем перейти к фактам. Хэш пароля — преобразованная версия пароля, которая не показывает его в открытом виде, но может быть подобрана. Активный токен — код, который поддерживает сессию открытой или разрешает доступ. On-path attack (или MITM) — атака, при которой кто-то встраивается в путь передачи данных. Allowlist — список разрешённых IP-адресов. Агентные техники — инструменты ИИ, которые действуют автономно.
Что произошло с Chainalysis, день за днём?
По данным TechRadar, 30 октября 2026 года компания сообщила, что стала мишенью атаки, «похожей на многие другие технологические платформы за последние недели», и никак не связанной с недавней кражей криптовалюты у Binance.
Сначала говорилось только о доступе к несекретным данным. 4 ноября подтвердилось, что при on-path атаке часть паролей клиентов была раскрыта. Затем, как пишет BleepingComputer, компания выяснила, что данные всех пользователей были раскрыты.
Какие данные раскрыты?
В первом сообщении фигурировали ID пользователей, полные имена, адреса электронной почты и ролевые метки. В среднем обновлении компания пишет, что «имена, логины, хэши паролей и активные токены всех пользователей Chainalysis» были раскрыты злоумышленнику.
Chainalysis заявляет, что не имеет доказательств доступа к данным расследований и манипуляций с данными атрибуции. Это заявление компании, а не независимая проверка. В исходном источнике пароли в открытом виде и MFA-секреты на начальном этапе назывались не скомпрометированными.
Какие сервисы отключены и как вернуться?
Компания отключила Reactor, Data Solutions и Chain (Beta), затем интерфейс и API KYT, другие продукты проверки адресов и страницу входа из-за «подозрительной активности». Затронутые аккаунты заблокированы.
Чтобы вернуться, клиенты должны написать в поддержку или своему контактному менеджеру с доверенными IP-адресами для allowlist. После этого нужно сбросить пароль и обновить ключи API. Восстановление KYT и Address Screening идёт частично, Reactor и Data Solutions ещё предстоит вернуть в работу.
Вписывается ли атака в волну атак с ИИ?
Chainalysis говорит о «наступательных агентных техниках». The Hacker News напоминает, что Chainstack, OpenCode, Warp и WorkOS тоже сообщали об атаках, управляемых ИИ, некоторые с помощью инструмента ARTEX. По данным Microsoft, злоумышленники используют ИИ-фреймворк для поиска секретов в публичных репозиториях GitHub.
Связь атаки на Chainalysis с этой кампанией не доказана. Источник лишь говорит, что организатор неизвестен. В те же недели Binance сообщила о краже примерно на 6,34 миллиарда долларов, которую приписывают северокорейским хакерам.
Ограничения, которые стоит знать
Многих деталей пока нет. Ни одна группа не взяла ответственность за атаку, и данные, судя по всему, не появлялись в даркнете, но неизвестно, будет ли попытка вымогательства. Реальный масштаб доступа и срок восстановления Reactor и Data Solutions не ясны. Утверждение об отсутствии доступа к данным расследований — это заявление самой компании, которое может измениться по ходу проверки.
Что меняется для тех, кто работает с цифровыми сервисами
Если ты используешь аналитические сервисы или API сторонних компаний, этот случай показывает, что поставщик может отрезать тебя на несколько дней. Держи план работы без этого инструмента. Хэши — не пароли в открытом виде, но при слабом выборе их можно подобрать, поэтому важно, как ты защищаешь их в своих системах, например с помощью Bcrypt и Argon2. Chainalysis советует сменить пароли, если они повторяются на других сервисах. То же самое верно после взлома mSecure. Обнови и ключи API.
Наше мнение
Слабое место здесь — поэтапная коммуникация. Сначала сказать, что ущерб ограничен, а потом, что затронуты все пользователи, стоит доверия, особенно для компании, которая продаёт надёжность тем, кто ведёт расследования. Тем не менее заслуживает уважения, что она заблокировала доступ и потребовала сброс паролей и ротацию ключей, даже ценой остановки сервиса. Но главный вопрос — скорость атак с ИИ-агентами. Сроки реакции, которых хватало вчера, сегодня могут оказаться недостаточными.
Частые вопросы
Chainalysis потеряла пароли в открытом виде?
Нет, по данным источников раскрыты хэши, а не пароли в открытом виде. Хэши всё равно можно подобрать, поэтому сброс обязателен.
Пострадали все клиенты?
Да, согласно обновлению Chainalysis, имена, логины, хэши паролей и активные токены всех пользователей были раскрыты. Сначала речь шла об ограниченном ущербе.
Данные расследований в безопасности?
Chainalysis заявляет, что у неё нет доказательств доступа к данным расследований или подмены данных атрибуции. Это заявление компании, расследование продолжается.
Как вернуть доступ?
Нужно написать в поддержку или своему контактному менеджеру и передать доверенные IP-адреса для allowlist. Затем сбрасываются пароль и ключи API.
Связана ли атака с кражей у Binance?
По словам Chainalysis, нет – атака «не связана» с недавней кражей у Binance. Компания называет её похожей на атаки на другие технологические платформы.
Что отслеживать в ближайшие недели по Chainalysis
Расследование открыто, и картина за несколько дней менялась не раз. Стоит следить за несколькими конкретными сигналами.
- Смотри, обновит ли Chainalysis оценку данных расследований и атрибуции.
- Проверяй, не появятся ли заявления о взломе или продажа данных, это признак возможного вымогательства.
- Следи за предупреждениями Microsoft и Google о кампаниях с ИИ-агентами и почитай, как вела себя DreamHost в похожем случае.
Источники
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



