
 Ing. Calogero Bono
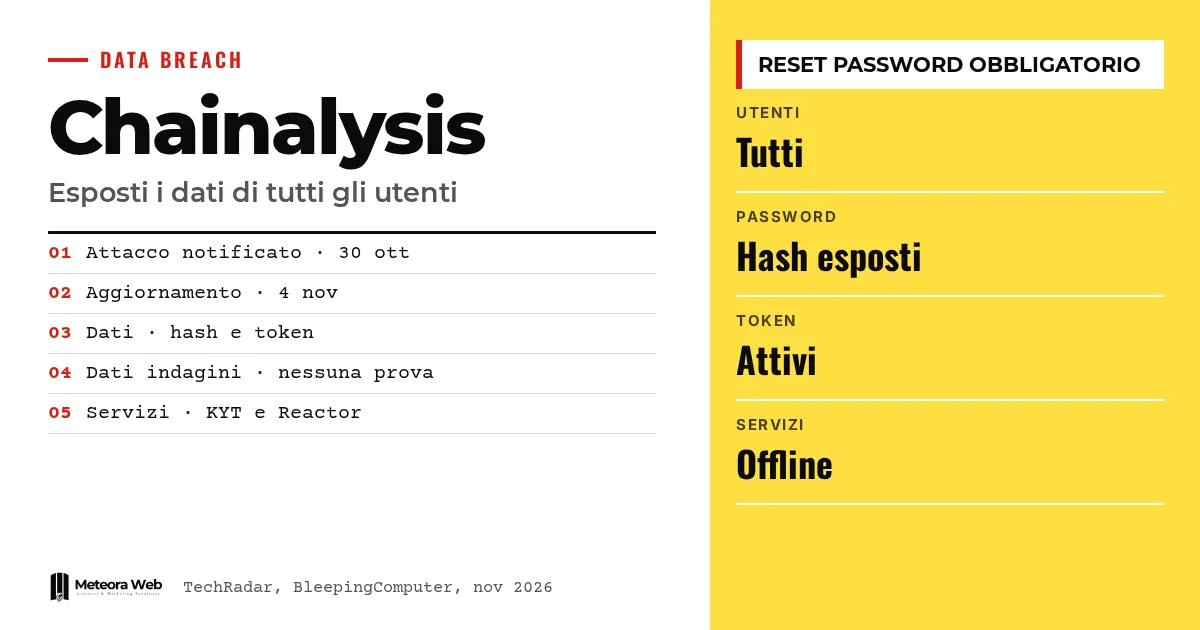
Chainalysis, firma analizująca blockchain, z której korzystają organy ścigania i firmy kryptowalutowe, przyznała, że atak poniesiony pod koniec października 2026 roku ujawnił dane wszystkich jej użytkowników. Chodzi o imiona i nazwiska, nazwy użytkowników, hasze haseł oraz aktywne tokeny. Pierwszy komunikat mówił o ograniczonym wpływie, a kolejne aktualizacje zmieniły obraz sytuacji. Ma to znaczenie, bo firma dostarcza narzędzia do dochodzeń instytucjom i przedsiębiorstwom, a atak wygląda na część szerszej fali.
Kilka terminów, zanim przejdziemy do faktów. Hasz hasła to przekształcona wersja hasła, która nie pokazuje go wprost, ale można ją atakować. Aktywny token to kod, który utrzymuje otwartą sesję lub autoryzuje dostęp. On-path attack (lub MITM) to atak, w którym ktoś wchodzi na ścieżkę przesyłu danych. Allowlist to lista autoryzowanych adresów IP. Techniki agentowe oznaczają narzędzia AI działające samodzielnie.
Co się stało w Chainalysis dzień po dniu?
Według TechRadar, 30 października 2026 roku firma poinformowała, że jest celem ataku, «podobnego do wielu innych platform technologicznych w ostatnich tygodniach» i niezwiązanego z niedawną kradzieżą kryptowalut, która dotknęła Binance.
Na początku wyglądało na to, że dostęp dotyczył wyłącznie danych niewrażliwych. 4 listopada potwierdzono, że «on-path attack» ujawnił część haseł klientów. Następnie, jak podaje BleepingComputer, firma odkryła, że dane wszystkich użytkowników zostały ujawnione.
Jakie dane zostały ujawnione?
W pierwszym komunikacie figurowały identyfikatory użytkowników, pełne imiona i nazwiska, adresy e-mail oraz etykiety ról. W środowej aktualizacji firma pisze, że «imiona i nazwiska, nazwy użytkowników, hasze haseł i aktywne tokeny wszystkich użytkowników Chainalysis» zostały ujawnione nieuprawnionej osobie.
Chainalysis deklaruje, że nie ma dowodów na dostęp do danych dochodzeń ani na manipulację danymi atrybucji. To deklaracja firmy, a nie niezależna weryfikacja. Oryginalne źródło mówi, że hasła w postaci jawnej i sekrety MFA nie zostały w początkowej fazie naruszone.
Które usługi wyłączono i jak wrócić do pracy?
Firma wyłączyła Reactor, Data Solutions i Chain (Beta), potem interfejs i API KYT, inne produkty do weryfikacji adresów oraz stronę logowania, z powodu «nietypowej aktywności». Dotknięte konta zostały zablokowane.
Aby wrócić, klienci muszą napisać do pomocy technicznej lub do swojego opiekuna z zaufanymi adresami IP, które trafią na allowlistę. Następnie będą musieli zresetować hasło i zmienić klucze API. Przywracanie KYT i Address Screening ruszyło częściowo, natomiast Reactor i Data Solutions wciąż czekają na ponowne uruchomienie.
Dlaczego atak wpisuje się w falę ataków z AI?
Chainalysis mówi o «ofensywnych technikach agentowych». The Hacker News przypomina, że także Chainstack, OpenCode, Warp i WorkOS zgłosiły ataki prowadzone przez AI, niektóre z użyciem narzędzia ARTEX. Według Microsoftu aktorzy zagrożeń używają frameworka AI do szukania sekretów w publicznych repozytoriach GitHub.
Nie wykazano, że atak na Chainalysis jest powiązany z tą kampanią. Źródło mówi tylko, że nie jest jasne, kto za nim stoi. W tych samych tygodniach Binance poinformował o kradzieży na około 6,34 miliarda dolarów przypisanej hakerom z Korei Północnej.
Ograniczenia, które warto znać
Brakuje wielu elementów. Nikt nie przyznał się do ataku i dane nie pojawiły się w dark webie, ale nie wiadomo, czy dojdzie do próby wymuszenia okupu. Rzeczywisty zakres dostępu oraz czas przywrócenia działania Reactor i Data Solutions pozostają niejasne. Brak dowodów na dostęp do danych dochodzeń to deklaracja firmy i może się zmienić wraz z postępem śledztwa.
Co zmienia się dla osób pracujących w świecie cyfrowym
Jeśli korzystasz z usług analitycznych lub API firm zewnętrznych, ten przypadek pokazuje, że dostawca może zablokować cię na dni. Miej plan pracy bez tego narzędzia. Hasze nie są hasłami w postaci jawnej, ale słabo wybrane można złamać, dlatego ważne jest, jak je chronisz w swoich systemach, na przykład za pomocą Bcrypt i Argon2. Chainalysis zaleca zmianę haseł używanych także w innych systemach. To samo dotyczy naruszenia mSecure. Zmień też klucze API.
Nasza opinia
Słabym punktem jest komunikacja etapami. Najpierw mówienie, że szkoda była ograniczona, a potem, że dotyczy wszystkich użytkowników, kosztuje zaufanie, zwłaszcza w firmie, która sprzedaje wiarygodność osobom prowadzącym dochodzenia. Warto jednak docenić, że firma zablokowała dostęp i wymusiła reset oraz wymianę kluczy, nawet kosztem przerwy w działaniu usług. Prawdziwym problemem jest jednak tempo ataków z agentami AI. Czasy reakcji, które wystarczały do wczoraj, mogą już nie wystarczać.
Najczęściej zadawane pytania
Czy Chainalysis stracił hasła w postaci jawnej?
Nie, według źródeł ujawnione zostały hasze, a nie hasła w postaci jawnej. Hasze można jednak atakować, dlatego reset jest obowiązkowy.
Czy dotknięci zostali wszyscy klienci?
Tak, według aktualizacji Chainalysis imiona i nazwiska, nazwy użytkowników, hasze haseł i aktywne tokeny wszystkich użytkowników zostały ujawnione. Na początku mówiono o ograniczonym wpływie.
Czy dane z dochodzeń są bezpieczne?
Chainalysis deklaruje, że nie ma dowodów na dostęp do danych dochodzeń ani na manipulację danymi atrybucji. To deklaracja firmy, a śledztwo trwa.
Jak odzyskać dostęp?
Trzeba przesłać do pomocy technicznej lub do swojego opiekuna konta zaufane adresy IP, które trafią na allowlistę. Następnie zresetuj hasło i zmień klucze API.
Czy atak jest powiązany z tym na Binance?
Według Chainalysis nie, atak jest «niezwiązany» z ostatnią kradzieżą, która dotknęła Binance. Firma opisuje go jako podobny do tych, których doświadczyły inne platformy technologiczne.
Na co zwrócić uwagę w najbliższych tygodniach w sprawie Chainalysis
Śledztwo trwa, a obraz zmieniał się kilka razy w ciągu kilku dni. Warto obserwować kilka konkretnych sygnałów.
- Sprawdzaj, czy Chainalysis aktualizuje ocenę dotyczącą danych dochodzeń i atrybucji.
- Obserwuj, czy pojawiają się roszczenia lub dane na sprzedaż, czyli sygnał możliwego wymuszenia.
- Śledź ostrzeżenia Microsoftu i Google o kampaniach z agentami AI oraz przeczytaj, jak zachowało się DreamHost w podobnym przypadku.
Źródła
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



