
 Ing. Calogero Bono
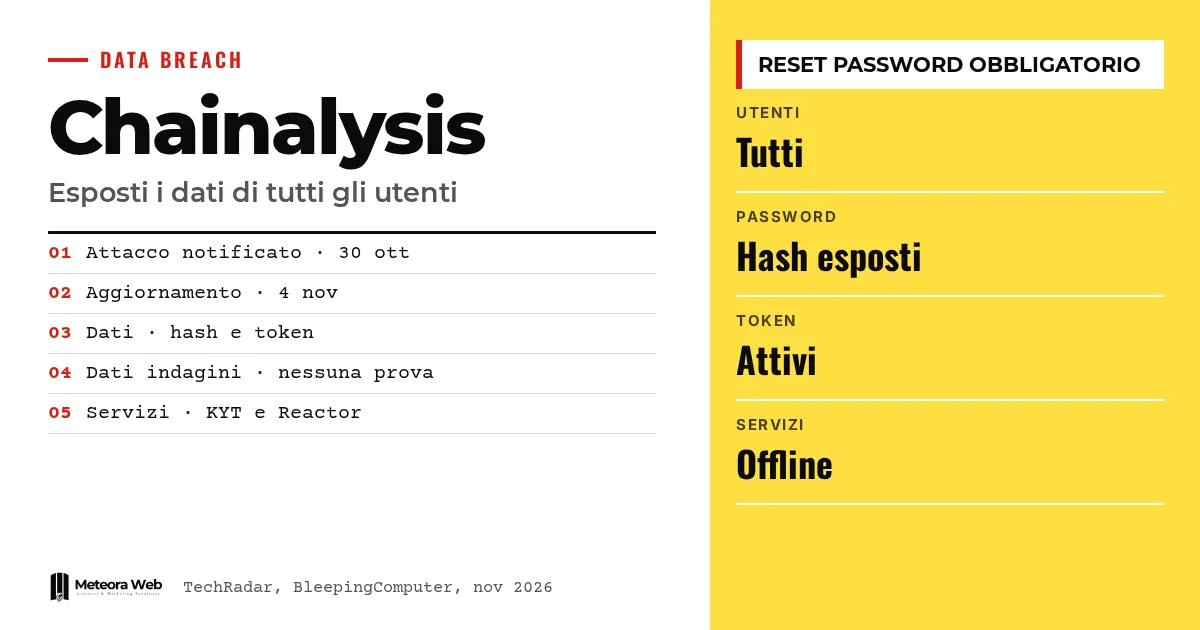
Chainalysis是一家区块链分析公司,执法机构和加密企业都在使用它的服务。该公司承认,2026年10月底遭受的攻击已暴露其全部用户的数据,包括姓名、用户名、密码哈希和有效令牌。最初的公告称影响有限,随后的更新却改变了整体局面。这一点很重要,因为该公司向机构和企业提供调查工具,而且此次攻击似乎是更大规模浪潮的一部分。
在进入事实之前,先了解几个术语。 密码哈希是密码经过转换后的形式,不会以明文显示,但仍可能被破解。有效令牌是维持会话或授权访问的代码。中间人攻击(on-path attack,或MITM)指攻击者插入数据传输路径的攻击方式。白名单是经授权的IP地址列表。智能体技术指能够自主运行的AI工具。
Chainalysis事件逐日回顾
据TechRadar报道,2026年10月30日,该公司通报遭到攻击,攻击“类似于近几周的许多其他科技平台”,且与近期涉及Binance的加密货币盗窃事件无关。
最初显示的只是非敏感数据遭到访问。11月4日,公司确认一次“中间人攻击”暴露了部分客户密码。随后,正如BleepingComputer所报道,公司发现所有用户的数据均已暴露。
哪些数据被暴露?
在首份公告中,暴露的内容包括用户ID、全名、电子邮件地址和角色标签。周三的更新中,公司写道,“所有Chainalysis用户的姓名、用户名、密码哈希和有效令牌”已暴露给恶意第三方。
Chainalysis表示,没有证据显示调查数据被访问,也没有证据显示归因数据被篡改。这是公司自己的说法,并非独立核实的结果。原始来源称,在初始阶段,明文密码和多因素认证(MFA)密钥未被泄露。
哪些服务被关停,如何恢复?
公司已将Reactor、Data Solutions和Chain(Beta)下线,随后又因“异常活动”下线了KYT的界面和API、其他地址筛查产品以及登录页面。受影响的账户已被锁定。
客户需要通过支持团队或客户经理提交可信IP地址以加入白名单,之后重置密码并轮换API密钥。KYT和地址筛查已部分恢复,而Reactor和Data Solutions仍有待重新上线。
此次攻击为何被视为AI攻击浪潮的一部分?
Chainalysis提到了“进攻性智能体技术”。The Hacker News指出,Chainstack、OpenCode、Warp和WorkOS也宣布遭受了由AI驱动的攻击,其中部分使用了ARTEX工具。据微软称,攻击者使用一种AI框架在公开的GitHub代码库中搜索密钥。
目前尚无证据表明对Chainalysis的攻击与这一活动有关。来源仅称幕后主使身份不明。同一时期,Binance报告了一起约63.4亿美元的盗窃案,被归因于朝鲜黑客。
需要了解的局限
许多细节仍不明朗。目前没有团体声称对此次攻击负责,数据也未出现在暗网上,但我们不知道是否会有勒索企图。访问的实际范围以及Reactor和Data Solutions的恢复时间均不确定。Chainalysis称未发现调查数据被访问的证据,这只是该公司的说法,随着调查推进可能会有变化。
这对数字领域从业者意味着什么
如果你使用第三方分析服务或API,此案例表明,一家供应商可能让你中断工作数天。请准备好在没有该工具的情况下开展工作的方案。哈希并非明文密码,但如果选择不当仍可被暴力破解,因此你需要在自己的系统中妥善保护它们,例如使用Bcrypt和Argon2。Chainalysis建议更改在其他系统中重复使用的密码,mSecure的数据泄露之后同样如此。还要轮换你的API密钥。
我们的看法
分阶段披露信息是其薄弱环节。先说损害有限,随后又承认影响所有用户,这会损害信任,尤其对一家以可靠性向调查人员提供服务的公司而言。值得肯定的是,它切断了访问、强制重置并轮换密钥,即便这意味着服务中断。但真正的问题在于,智能体AI攻击的速度正在加快。过去足够的响应时间,如今可能已经不够了。
常见问题
Chainalysis的明文密码泄露了吗?
没有,据来源称泄露的是哈希值,而非明文密码。但哈希仍可能被破解,因此强制重置是必要的。
所有客户都受到影响了吗?
是的,根据Chainalysis的更新,所有用户的姓名、用户名、密码哈希和有效令牌均已暴露。最初的说法是影响有限。
调查数据安全吗?
Chainalysis表示,没有证据显示调查数据被访问或侦查归因数据被篡改。这只是该公司的声明,调查仍在进行。
如何恢复访问权限?
需要向支持团队或客户经理提交可信IP地址以加入白名单,然后重置密码并轮换API密钥。
此次攻击与Binance事件有关吗?
据Chainalysis称无关,该攻击与近期涉及Binance的盗窃事件“不相关”。该公司表示,此次攻击与其他科技平台遭遇的攻击类似。
未来几周Chainalysis事件的关注要点
调查仍在进行,几天之内情况已多次变化。值得关注以下几个具体信号。
- 留意Chainalysis是否更新其关于调查数据和归因的评估。
- 检查是否出现声明或数据出售的迹象,这可能意味着存在勒索行为。
- 关注微软和谷歌关于AI智能体攻击活动的警报,并参考DreamHost在类似案例中的处理方式。
来源
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



