Ing. Calogero Bono
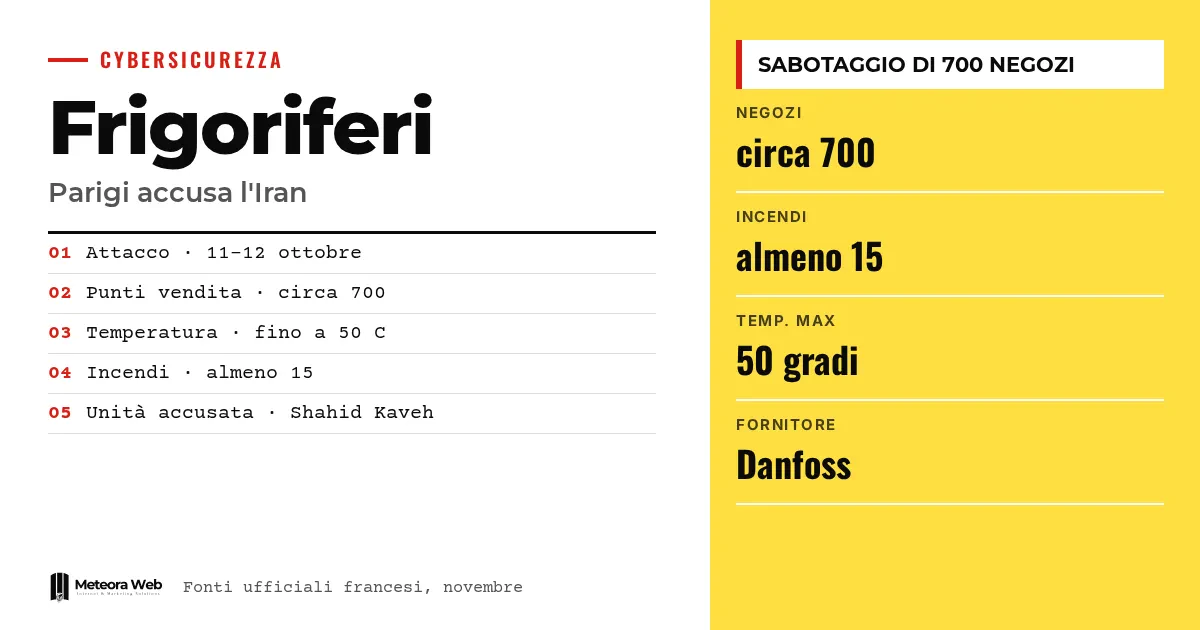
Prancis menuding Iran sebagai dalang sabotase sistem pendingin di sekitar 700 gerai, yang terjadi pada malam 11 hingga 12 Oktober. Menurut kementerian luar negeri Prancis, di baliknya ada Shahid Kaveh, unit siber Korps Garda Revolusi Islam. Ini penting karena baru pertama kali sebuah negara secara terbuka menunjuk pelakunya, dan perangkat yang diserang, yang mirip dengan milik banyak perusahaan, masih terekspos di internet.
Beberapa istilah sebelum masuk ke fakta. IRGC adalah Korps Garda Revolusi Islam, tempat unit yang dituduh bernaung. OT berarti teknologi operasional, yakni perangkat yang mengendalikan mesin dan instalasi fisik. ICS adalah sistem kendali industri. CERT-FR adalah pusat tanggap insiden siber Prancis. Hacktivista adalah pihak yang mengaku aktivis, namun bisa bertindak atas nama negara.
Apa yang terjadi pada supermarket Prancis?
Serangan ini menyasar rantai seperti Casino, Leclerc, Coopérative U, Metro, Carrefour, dan Intermarché, selain toko daging, rumah potong hewan, dan fasilitas koperasi, menurut laporan CERT-FR yang dikutip oleh BleepingComputer. Para pelaku membobol pengendali industri dan mengubah pengaturan defrost dari jarak jauh, sehingga suhu naik hingga 50 derajat, seperti dilaporkan Punto Informatico.
Pihak berwenang menyebut setidaknya 15 kebakaran dan puluhan juta euro barang yang rusak. Kerentanan pada sistem kendali buatan Danfoss dimanfaatkan. Kami sudah pernah menulisnya di Danfoss dan serangan ke kulkas, gelombang baru di Eropa.
Atas dasar bukti apa Iran dituduh?
Atribusi berasal dari Pusat Koordinasi Krisis Siber Prancis, yang mencakup badan ANSSI, komando siber militer, dan dinas intelijen. Menurut CERT-FR ada empat petunjuk.
- Infrastruktur penyerang juga dipakai untuk pengintaian sistem Schneider Electric, dengan teknik yang sudah dikaitkan dengan unit tersebut.
- Platform pencarian FOFA digunakan, yang sering dipakai kelompok ini.
- Kanal propaganda CyberbanNews, yang terkait Shahid Kaveh, menyebarkan serangan pada 13 Oktober.
- Dalam infrastruktur ditemukan jejak bahasa Farsi.
Ini petunjuk teknis yang disampaikan pihak berwenang Prancis, bukan verifikasi independen.
Iran atau kelompok pro-Rusia, siapa yang menyerang Italia?
Belum jelas. Serangan di negara lain, termasuk Italia, diklaim oleh kelompok pro-Rusia NoName057(16) dan Z-Pentest Alliance. Menurut Cybersecurity360, klaim itu menyangkut gelombang Eropa November, dan penyelidikan publik belum memastikan apakah pelakunya sama dengan pelaku Oktober.
Beberapa peneliti menduga, seperti dilaporkan Punto Informatico, bahwa kelompok pro-Rusia memanfaatkan situasi untuk promosi diri. BleepingComputer menegaskan bahwa Prancis hanya mengaitkan serangan Oktober dengan Iran. Tentang sisi Italia, kami sudah membahasnya di apa yang terjadi dan apa yang harus dilakukan.
Apa konsekuensi politik dan peringatan Amerika Serikat?
Menteri Luar Negeri Jean-Noël Barrot menyebut ini sebagai serangan siber skala besar pertama dengan tujuan sabotase di wilayah Prancis. Paris memanggil duta besar Iran dan mengusulkan sanksi Eropa baru. Menurut Cybersecurity360, kejaksaan Paris telah membuka penyelidikan terhadap pimpinan unit tersebut.
Sementara itu, seperti ditulis The Hacker News, CISA, FBI, dan badan Amerika lainnya memperingatkan bahwa sistem pendingin menjadi sasaran di seluruh dunia. Italia termasuk negara yang terdampak. Censys mencatat bahwa instans Danfoss StoreView yang terekspos turun dari 3.004 menjadi 708 antara 9 Oktober dan 5 November.
Batasan yang perlu diketahui
Atribusi ke Iran adalah posisi resmi Prancis, bukan putusan pengadilan. Belum terbukti siapa yang menyerang gelombang berikutnya, atau apakah kelompok pro-Rusia benar-benar terlibat. Kita belum tahu hasil penyelidikan kejaksaan dan belum pasti apakah sanksi Eropa akan disetujui. Perkiraan kerugian berasal dari pihak berwenang dan bisa direvisi.
Apa yang berubah bagi pekerja di bidang digital
Jika kamu mengelola toko, gudang, atau instalasi dengan pengendali yang terhubung, risikonya nyata. Badan keamanan Amerika meminta kamu mengidentifikasi sistem yang bisa dijangkau dari internet, mengganti kata sandi bawaan, menutup akses jarak jauh yang tidak perlu, dan melindungi yang masih dibutuhkan. Perangkat OT harus diisolasi dan yang usang diganti. Tanyakan ke pemasok apakah firmware-nya sudah diperbarui. Untuk aspek Italia, lihat apa yang berubah bagi pengelola instalasi terhubung.
Pendapat kami
Kasus ini menunjukkan bahwa keamanan siber bukan hanya soal data dan email. Satu pengendali yang terlupakan di internet, dengan kata sandi pabrik, bisa menyebabkan kebakaran. Menurut kami wajar jika sebuah negara mengungkap pelakunya, tetapi sorotan politik berisiko membuat orang lupa pada langkah praktis. Pihak yang menjual dan memasang instalasi terhubung seharusnya menyerahkannya dalam kondisi aman dan bisa diperbarui. Selama angka paparan masih tinggi, geopolitik menjelaskan sedikit, dan patch menjelaskan banyak.
Pertanyaan yang sering diajukan
Siapa yang menyerang kulkas supermarket di Prancis?
Menurut Prancis, unit Iran Shahid Kaveh yang terkait dengan IRGC. Ini atribusi resmi berdasarkan petunjuk teknis, bukan vonis.
Berapa gerai yang terkena?
Sekitar 700 di Prancis, menurut pihak berwenang Prancis. Perkiraan awal menyebut 250 hingga 350 supermarket. Setidaknya 15 kasus disertai kebakaran.
Apakah Italia juga terkena?
Ya, Italia termasuk negara yang disebut terdampak serangan. Klaim datang dari kelompok pro-Rusia, tetapi belum ada konfirmasi resmi tentang pelakunya.
Instalasi apa saja yang rentan?
Pengendali yang bisa diakses dari internet, belum diperbarui, atau dengan konfigurasi lemah. Sumber menyebut Danfoss StoreView dan Copeland/Dixell XWEB sebagai sistem yang terekspos.
Apa yang harus saya lakukan sebagai pemilik usaha?
Segera periksa apakah pengendali bisa dijangkau dari internet. Ganti kata sandi bawaan dan tutup akses jarak jauh yang tidak diperlukan.
Sanksi, penyelidikan, dan angka paparan yang perlu diikuti
Beberapa bulan ke depan akan menunjukkan apakah tuduhan Prancis terbukti dan apakah paparan instalasi benar-benar turun.
- Pantau apakah Uni Eropa menyetujui sanksi terhadap orang dan organisasi yang disebutkan.
- Perhatikan apakah kejaksaan Paris atau penyelidik lain juga mengaitkan gelombang November dengan kelompok yang sama.
- Periksa data Censys tentang instans yang terekspos dan peringatan dari pemasok instalasimu.
Sumber
- punto-informatico.it, Attacco contro i frigoriferi francesi – gli autori sono iraniani
- bleepingcomputer.com, France blames Iranian hackers for supermarket attacks that sparked fires
- cybersecurity360.it, Attacchi ai frigoriferi, Iran o Russia? Le prove e i dubbi
- thehackernews.com, U.S. Agencies Warn Refrigeration Controller Attacks Could Cause Fires and Inventory Losses