Ing. Calogero Bono
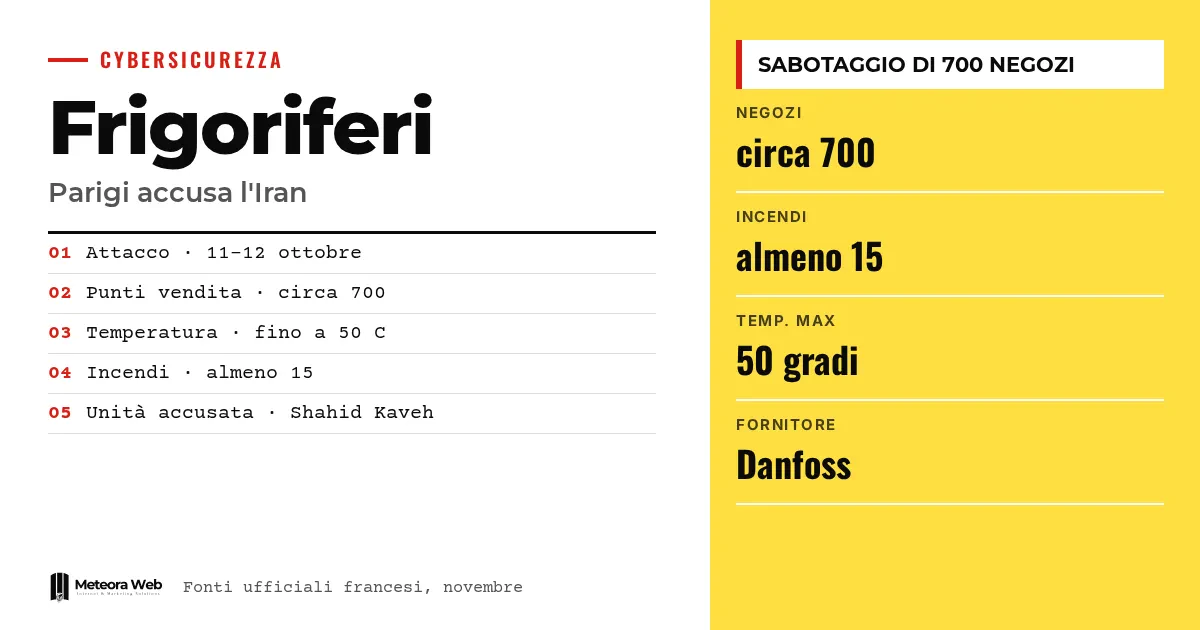
La Francia ha attribuito all'Iran il sabotaggio dei sistemi frigoriferi di circa 700 punti vendita, avvenuto nella notte tra l'11 e il 12 ottobre. Secondo il ministero degli Esteri francese, dietro c'è Shahid Kaveh, unità cyber del Corpo delle guardie della rivoluzione islamica. Conta perché è la prima volta che uno Stato indica pubblicamente un responsabile e perché gli impianti colpiti, simili a quelli di molte aziende, restano esposti online.
Qualche termine, prima di entrare nei fatti. IRGC è il Corpo delle guardie della rivoluzione islamica, da cui dipende l'unità accusata. OT indica la tecnologia operativa, cioè i dispositivi che comandano macchine e impianti fisici. ICS sono i sistemi di controllo industriale. CERT-FR è il centro francese di risposta agli incidenti informatici. Hacktivista è chi si presenta come attivista, ma può agire per conto di uno Stato.
Cosa è successo ai supermercati francesi?
L'attacco ha colpito catene come Casino, Leclerc, Coopérative U, Metro, Carrefour e Intermarché, oltre a macellerie, un macello e strutture cooperative, secondo il rapporto di CERT-FR citato da BleepingComputer. Gli autori hanno compromesso i controllori industriali e cambiato da remoto le impostazioni di sbrinamento, portando le temperature fino a 50 gradi, come riporta Punto Informatico.
Le autorità parlano di almeno 15 incendi e di decine di milioni di euro di merce persa. Sono stati sfruttati vulnerabilità dei sistemi di controllo prodotti da Danfoss. Ne avevamo già scritto in Danfoss e attacchi ai frigoriferi, nuova ondata in Europa.
Su quali prove si basa l'accusa all'Iran?
L'attribuzione arriva dal Centro di coordinamento delle crisi cyber francese, che comprende l'agenzia ANSSI, il comando cyber militare e i servizi di intelligence. Secondo CERT-FR gli indizi sono quattro.
- L'infrastruttura dell'attaccante è stata usata anche per ricognizioni su sistemi Schneider Electric, con tecniche già associate all'unità.
- È stata usata la piattaforma di ricerca FOFA, che il gruppo usa di frequente.
- Il canale di propaganda CyberbanNews, legato a Shahid Kaveh, ha diffuso l'attacco il 13 ottobre.
- Nell'infrastruttura sono state trovate tracce di lingua farsi.
Sono indizi tecnici dichiarati dalle autorità francesi, non una verifica indipendente.
Iran o gruppi filorussi, chi ha colpito l'Italia?
Non è chiaro. Gli attacchi in altri paesi, Italia compresa, sono stati rivendicati dai gruppi filorussi NoName057(16) e Z-Pentest Alliance. Secondo Cybersecurity360 la rivendicazione riguarda l'ondata europea di novembre e le indagini pubbliche non hanno stabilito se gli autori coincidano con quelli di ottobre.
Diversi ricercatori sospettano, riferisce Punto Informatico, che i gruppi filorussi abbiano sfruttato l'occasione per farsi pubblicità. BleepingComputer precisa che la Francia ha attribuito all'Iran solo gli attacchi di ottobre. Sul fronte italiano ci siamo occupati del tema in cosa è successo e cosa fare.
Quali sono le conseguenze politiche e l'allerta degli Stati Uniti?
Il ministro degli Esteri Jean-Noël Barrot ha parlato del primo attacco informatico su larga scala con finalità di sabotaggio sul territorio francese. Parigi convoca l'ambasciatore iraniano e propone nuove sanzioni europee. Secondo Cybersecurity360 la Procura di Parigi ha aperto un'indagine sul vertice dell'unità.
Intanto, come scrive The Hacker News, CISA, FBI e altre agenzie americane avvertono che i sistemi di refrigerazione sono presi di mira nel mondo. Tra i paesi colpiti figura anche l'Italia. Censys segnala che le istanze Danfoss StoreView esposte sono scese da 3.004 a 708 tra il 9 ottobre e il 5 novembre.
Limiti da conoscere
L'attribuzione all'Iran è una posizione ufficiale francese, non un accertamento giudiziario. Non è provato chi abbia colpito le ondate successive, né se i gruppi filorussi abbiano agito davvero. Non conosciamo l'esito dell'indagine della Procura e non sappiamo se le sanzioni europee saranno approvate. Le stime sui danni arrivano dalle autorità e potrebbero essere riviste.
Cosa cambia per chi lavora con il digitale
Se gestisci negozi, magazzini o impianti con controllori connessi, il rischio è concreto. Le agenzie americane chiedono di individuare i sistemi raggiungibili da internet, cambiare le password predefinite, eliminare gli accessi remoti inutili e proteggere quelli necessari. Vanno isolati i dispositivi OT e sostituiti quelli obsoleti. Chiedi al fornitore dell'impianto se il firmware è aggiornato. Per gli aspetti italiani vedi cosa cambia per chi gestisce impianti connessi.
Il nostro parere
Il caso mostra che la sicurezza informatica non riguarda solo dati e email. Un controllore dimenticato online, con la password di fabbrica, può causare incendi. Ci pare giusto che uno Stato esponga i responsabili, ma l'attenzione politica rischia di far dimenticare il punto pratico. Chi vende e installa impianti connessi dovrebbe consegnarli già chiusi e aggiornabili. Finché i numeri di esposizione restano alti, la geopolitica spiega poco e le patch spiegano molto.
Domande frequenti
Chi ha attaccato i frigoriferi dei supermercati francesi?
Secondo la Francia, l'unità iraniana Shahid Kaveh, legata all'IRGC. È una attribuzione ufficiale basata su indizi tecnici, non una sentenza.
Quanti punti vendita sono stati colpiti?
Circa 700 in Francia, secondo le autorità francesi. Una prima stima parlava di 250-350 supermercati. Almeno 15 casi hanno avuto incendi.
Anche l'Italia è stata colpita?
Sì, l'Italia compare tra i paesi toccati dagli attacchi. Le rivendicazioni arrivano da gruppi filorussi, ma non ci sono conferme ufficiali sugli autori.
Quali impianti sono vulnerabili?
Controllori accessibili da internet, non aggiornati o con configurazioni deboli. Le fonti citano Danfoss StoreView e Copeland/Dixell XWEB tra i sistemi esposti.
Cosa devo fare come titolare?
Verifica subito se i controllori sono raggiungibili da internet. Cambia le password predefinite e chiudi gli accessi remoti non necessari.
Sanzioni, indagine e numeri di esposizione da seguire
I prossimi mesi diranno se l'accusa francese reggerà e se l'esposizione degli impianti scenderà davvero.
- Segui se l'Unione europea approva le sanzioni contro le persone e le organizzazioni indicate.
- Guarda se la Procura di Parigi o altri investigatori colleghino anche l'ondata di novembre allo stesso gruppo.
- Controlla i dati Censys sulle istanze esposte e gli avvisi del tuo fornitore di impianti.