Ing. Calogero Bono
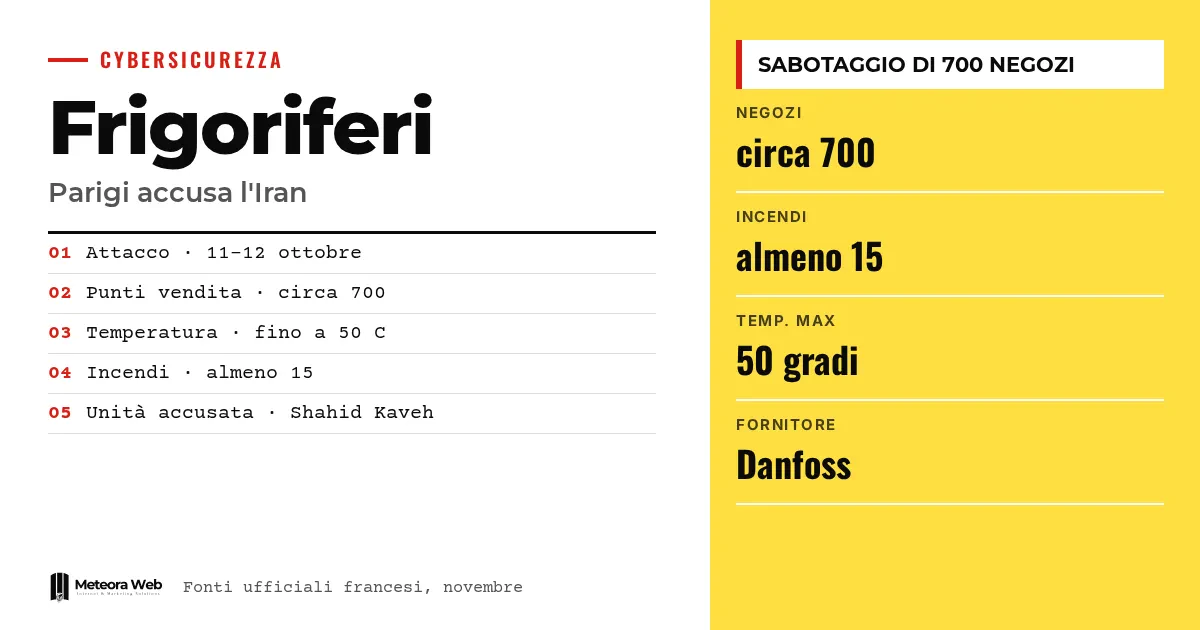
フランスは、10月11日から12日にかけての夜に起きた約700店舗の冷蔵設備システムへの妨害工作を、イランに帰属させました。フランス外務省によれば、背後にいるのはイスラム革命防衛隊(IRGC)のサイバー部隊Shahid Kavehです。一国が公式に責任者を名指ししたのは初めてであり、被害を受けた設備は多くの企業のものと同様にインターネットに露出したままだった点で重要です。
事実に入る前に、いくつかの用語を確認しておきます。 IRGCはイスラム革命防衛隊で、問題の部隊はその傘下にあります。OTは運用技術のことで、機械や設備を物理的に制御する機器を指します。ICSは産業制御システムです。CERT-FRはフランスのサイバーインシデント対応センターです。ハクティビストは活動家を名乗る者を指しますが、国家の代理として行動することもあります。
フランスのスーパーで何が起きたのか?
攻撃を受けたのは、Casino、Leclerc、Coopérative U、Metro、Carrefour、Intermarchéといったチェーンに加え、精肉店、食肉処理場、協同組合の施設です。これはBleepingComputerが引用したCERT-FRの報告によるものです。攻撃者は産業用コントローラーを侵害し、リモートで除霜設定を変更して、庫内温度を最大50度まで上昇させたとされます。これはPunto Informaticoが伝えています。
当局は少なくとも15件の火災と、数千万ユーロ相当の商品損失があったとしています。悪用されたのはDanfoss製制御システムの脆弱性です。この件についてはDanfossと冷蔵設備への攻撃、欧州での新たな波で以前にも取り上げました。
イランへの非難はどのような証拠に基づくのか?
帰属の発表は、ANSSI、軍のサイバー部隊、情報機関を含むフランスのサイバー危機調整センターから出されました。CERT-FRによれば、手がかりは四つあります。
- 攻撃者のインフラが、Schneider Electric製システムへの偵察にも使われており、その手法はすでにこの部隊と関連付けられていました。
- このグループが頻繁に使う検索プラットフォームFOFAが利用されていました。
- Shahid Kavehに結びつく宣伝チャンネルCyberbanNewsが、10月13日に攻撃を広めました。
- インフラからペルシア語の痕跡が見つかりました。
これらはフランス当局が示した技術的な手がかりであり、独立した検証ではありません。
イランか親ロシア派か、誰がイタリアを攻撃したのか?
明確ではありません。イタリアを含む他国への攻撃は、親ロシア派グループのNoName057(16)とZ-Pentest Allianceが犯行声明を出しています。Cybersecurity360によれば、その声明は11月の欧州での攻撃の波に関するもので、公開されている捜査では実行犯が10月の攻撃と同一かどうかは確認されていません。
Punto Informaticoが伝えるところでは、複数の研究者は親ロシア派グループが注目を集める機会に乗じた可能性があると見ています。BleepingComputerは、フランスがイランに帰属させたのは10月の攻撃だけだと注記しています。イタリアの状況については、何が起きたのか、何をすべきかで取り上げています。
政治的な影響と米国の警戒は?
外相のJean-Noël Barrotは、フランス領内で妨害を目的とした初の大規模なサイバー攻撃だと述べました。パリはイラン大使を召喚し、新たなEU制裁を提案しています。Cybersecurity360によれば、パリの検察は部隊の指導部について捜査を開始しました。
一方、The Hacker Newsが伝えるところでは、CISA、FBIなど米国の機関は、冷却システムが世界中で標的にされていると警告しています。被害国にはイタリアも含まれます。Censysは、露出しているDanfoss StoreViewのインスタンス数が、10月9日から11月5日の間に3,004から708へ減少したと報告しています。
知っておくべき限界
イランへの帰属はフランス政府の公式見解であり、司法による認定ではありません。後続の攻撃を誰が行ったのか、親ロシア派グループが実際に関与したのかは証明されていません。検察の捜査結果も、EUの制裁が承認されるかどうかも現時点では不明です。被害額の推計は当局によるもので、今後修正される可能性があります。
デジタルを扱う人にとって何が変わるか
店舗、倉庫、または接続型コントローラーを備えた設備を管理しているなら、リスクは現実のものです。米国の機関は、インターネットから到達可能なシステムを特定し、初期設定のパスワードを変更し、不要なリモートアクセスを削除し、必要なものは保護するよう求めています。OT機器は隔離し、旧式の機器は交換すべきです。設備の供給元に、ファームウェアが最新かどうかを確認してください。日本国内の状況については接続型設備を管理する人が知っておくべきことをご覧ください。
私たちの見解
この事例は、サイバーセキュリティがデータやメールだけの問題ではないことを示しています。初期パスワードのままインターネットに放置された制御機器が、火災を引き起こしかねないのです。国家が責任者を公表したことは妥当だと考えますが、政治的な注目によって実務上の要点が忘れられるおそれがあります。接続型設備を販売・設置する事業者は、安全な状態で、かつ更新可能な形で納品すべきです。露出の数字が高いままである限り、地政学より修正プログラムの方がはるかに多くを説明してくれます。
よくある質問
フランスのスーパーの冷蔵設備を攻撃したのは誰ですか?
フランスによれば、IRGCに属するイランの部隊Shahid Kavehです。これは技術的な手がかりに基づく公式の帰属であり、司法の判断ではありません。
何店舗が被害を受けましたか?
フランス当局によれば、フランス国内で約700店舗です。当初の推計では250〜350店舗とされていました。少なくとも15件で火災が発生しました。
イタリアも被害を受けましたか?
はい、攻撃を受けた国の一つにイタリアが挙げられています。犯行声明は親ロシア派グループによるものですが、実行犯について公式な確認はありません。
どのような設備が脆弱ですか?
インターネットから到達可能で、更新されていないか、設定が弱いコントローラーです。情報源は、露出していた機器としてDanfoss StoreViewやCopeland/Dixell XWEBを挙げています。
店舗の責任者として何をすべきですか?
コントローラーがインターネットから到達可能かどうか、すぐに確認してください。初期パスワードを変更し、不要なリモートアクセスを閉じてください。
制裁、捜査、露出の数字に注目
フランスの非難が成立するか、そして設備の露出が実際に減るかは、今後数か月で明らかになるでしょう。
- 欧州連合が、指名された個人や組織に対する制裁を承認するかどうかを追ってください。
- パリの検察など捜査機関が、11月の攻撃も同じグループに結びつけるかどうかを見てください。
- Censysの露出インスタンスのデータと、設備供給元からの注意喚起を確認してください。
情報源
- punto-informatico.it, Attacco contro i frigoriferi francesi – gli autori sono iraniani
- bleepingcomputer.com, France blames Iranian hackers for supermarket attacks that sparked fires
- cybersecurity360.it, Attacchi ai frigoriferi, Iran o Russia? Le prove e i dubbi
- thehackernews.com, U.S. Agencies Warn Refrigeration Controller Attacks Could Cause Fires and Inventory Losses