
 Ing. Calogero Bono
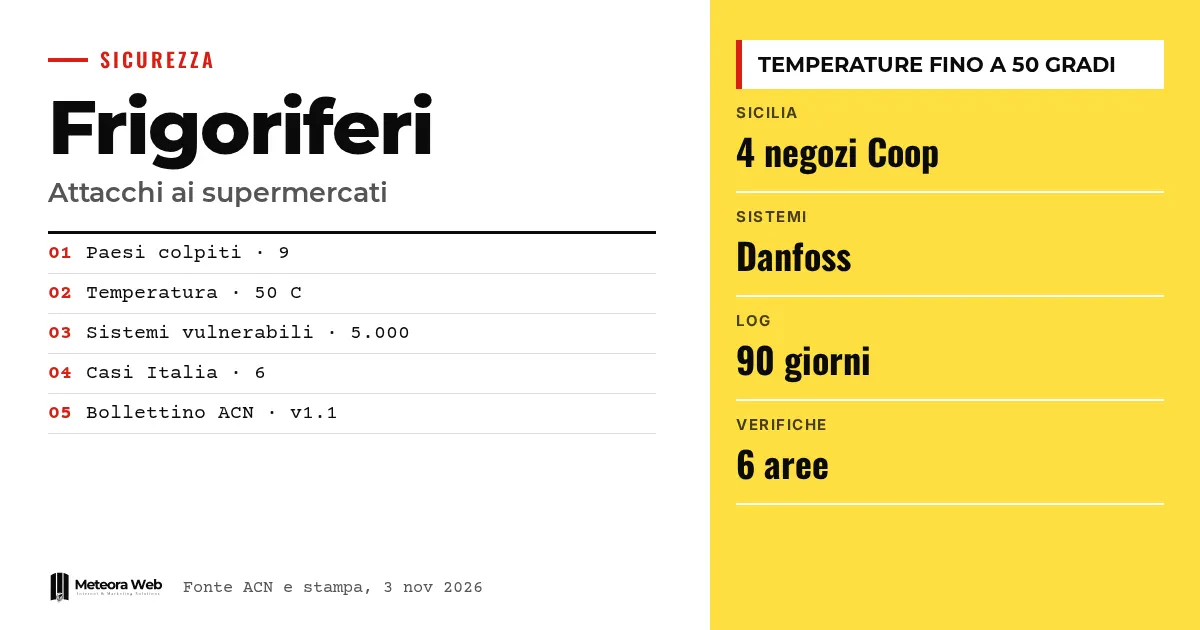
フランスに続き、スーパーマーケットの冷却システムを狙ったサイバー攻撃がイタリアにも及びました。シチリアでは、Coopブランドの少なくとも4店舗の冷蔵ケースが遠隔から操作されたとされ、ACNはトスカーナとエミリア=ロマーニャでさらに2件の事例を報告しています。政府は影響は限定的だとしていますが、インターネットに接続された設備を持つ誰にとっても他人事ではありません。適切に保護されていない遠隔アクセスは、物理的な被害や廃棄すべき商品につながる可能性があります。
事実に入る前に、いくつかの用語を確認しておきましょう。 ACNはイタリア国家サイバーセキュリティ庁です。Scadaは、複数の機械を一か所から監視する管理プラットフォームを指します。HMIは、オペレーターが設備を操作するためのインターフェースです。OTは、圧縮機や温度など物理的なプロセスを制御するシステムを指します。多要素認証とは、パスワードに加えてもう一つの確認要素を求める仕組みです。
スーパーの冷蔵設備に何が起きたのか?
Punto Informaticoによると、フランスに続いてイタリア、ベルギー、アイルランド、ルクセンブルク、オランダ、エストニア、スウェーデン、フィンランドのスーパーで冷蔵庫と冷凍庫が攻撃を受けました。温度は摂氏50度まで上げられ、商品は廃棄しなければならなくなりました。被害額は正確には算出されていませんが、数百万ユーロ規模と報じられています。
全体像については、当サイトの何が起きたのか、どう対処すべきかの記事も参照してください。
イタリアでは何が起きたのか?
DDayによると、シチリアの攻撃は午前4時に発生しました。カターニアの3店舗とパレルモの1店舗が被害を受け、いずれもRadenzaグループがフランチャイズで運営しています。ジュゼッペ・スパダーロ社長は、問題は局所的に抑えられたと述べました。警察のサイバー犯罪対策部門が攻撃元を調査しています。
ACNはさらに、トスカーナの集団給食企業1社によるNIS通知と、まだ届出のないエミリアの冷凍食品メーカーへの攻撃を公表しました。企業名は明らかにされていません。キジ宮殿での会合の後、政府は全国の数千店舗と比べると影響は「大きく限定的」だと述べました。
攻撃者はどのような手口を使ったのか?
遠隔操作は、技術者が温度を確認し、アラームを受け取り、霜取りを予約するために使われます。Cybersecurity360によると、管理用コンソールが公開されていたり、保守用のアクセスが適切に保護されていなかったりすると、侵入者は設備の物理的なパラメーターを変更できてしまいます。
ACNはフランスで見られた仕組みを改めて指摘しています。それは、古い設備、公開されたインターフェース、弱い認証の組み合わせです。Punto Informaticoによると、シチリアでは何者かがシステムの公開IPアドレスを見つけ出したとされています。どのスーパーにもDanfoss製のシステムがあり、同社は2度目の侵害を確認しました。切断、更新、保護を求める警告の後も、約5,000台の脆弱なシステムが残っていました。
ACNはどのような点検を求めているのか?
速報では6つの分野が示されています。
- コントローラー、HMI、Scada、ゲートウェイ、ベンダーの携帯回線ルーターを洗い出す。
- 公開アクセスを遮断し、OT網を企業網から分離する。
- 多要素認証と最小限の権限を備えたVPNを使う。
- 使われていないアカウントを削除し、初期設定のパスワードを変更する。
- 温度、霜取り、アラームを承認済みの設定と照合する。
- ファームウェアとサポート状況を確認し、交換を計画する。
また速報は、保存されている場合は直近90日分までのログを分析するよう呼びかけています。再起動や切断の前には、被害を拡大させないよう設備に詳しい担当者と調整する必要があります。
知っておくべき限界
イタリアとヨーロッパの事例が同じ技術的原因や同じ犯人によるものかは、まだ立証されていません。CVE-2025-41451とCVE-2025-41452というDanfoss AK-SM 8xxAコントローラーの脆弱性は、ファームウェア4.3.1で修正可能ですが、11月に悪用されたことは資料では確認できません。速報では被害企業の一覧も被害額も示されておらず、トスカーナとエミリアの2社の名前も明らかになっていません。
デジタル分野で働く人にとって何が変わるのか
インターネットから到達可能な設備がどれかを把握することが、管理者や保守担当者にとって第一歩になります。拠点ごとに機種、バージョン、担当者を記録した一覧が必要です。携帯回線のルーターや保守業者が残したアクセス経路は、情報システム部門の目が届きにくいものです。単純なログインページや暗号化された接続だけでは不十分です。公開されたサーバーや操作パネルには、セキュリティ更新を行う管理型ホスティングとサーバーと同じ管理体制が求められます。ベンダーとの契約、保守時間帯の制限、セッションログの保存も、セキュリティの一部となります。
編集部の見解
この教訓は地味ですが重要です。高度な手法は必要なく、公開されたアドレスや初期設定のパスワードがあれば十分です。オランダの小規模店舗の例もそれを示しています。政府が影響の限定性を強調するのは妥当ですが、フランスの注意喚起の後も5,000台の機器が脆弱なままだったことは、勧告だけでは不十分であることを示しています。物理的な設備のセキュリティは依然としてベンダーの問題として扱われがちですが、責任は機械を使う側にもあります。接続型の設備を購入する事業者は、アップデートとサポートを書面で求めるべきです。
よくある質問
イタリアのどの地域が被害を受けましたか?
資料ではシチリア州のCoop系フランチャイズ4店舗のほか、トスカーナ州とエミリア=ロマーニャ州の食品企業2社が挙げられています。それ以上の詳細は公表されていません。
問題の設備を製造しているのはどこですか?
Punto Informaticoによると、スーパーにはDanfoss製のシステムが導入されており、同社は侵害を確認しています。ただし、特定の脆弱性が実際に悪用されたことは資料では確認されていません。
ACNはリモートアクセスについてどのような対策を推奨していますか?
多要素認証を備えた企業向けVPNの利用が推奨されています。各技術者は担当する設備にだけアクセスできるようにし、初期設定のパスワードは必ず変更する必要があります。
NIS通知とは何ですか?
食品サプライチェーンの一部を含む特定分野の企業に対し、EUの規則が義務づけているサイバーインシデントの届出です。
設備をインターネットから切り離すだけで十分ですか?
それだけでは不十分です。温度設定、霜取り、アラームが変更されていないかを確認し、復旧の前にログを保存する必要があります。
今後数週間で注目すべき接続型設備の動向
警察のサイバー捜査部門とACNの調査により、各事例が関連しているかどうかが明らかになるでしょう。それまでの間も、具体的に取り組めることがあります。
- 攻撃元の特定や、他のヨーロッパ諸国との関連に関する捜査の進展を追ってください。
- 保守業者に、現在有効な遠隔アクセスの一覧と作業時間帯を書面で提出してもらってください。
- サポート期限が切れた機器の交換を、予算、担当者、期限を決めて計画してください。



