
 Ing. Calogero Bono
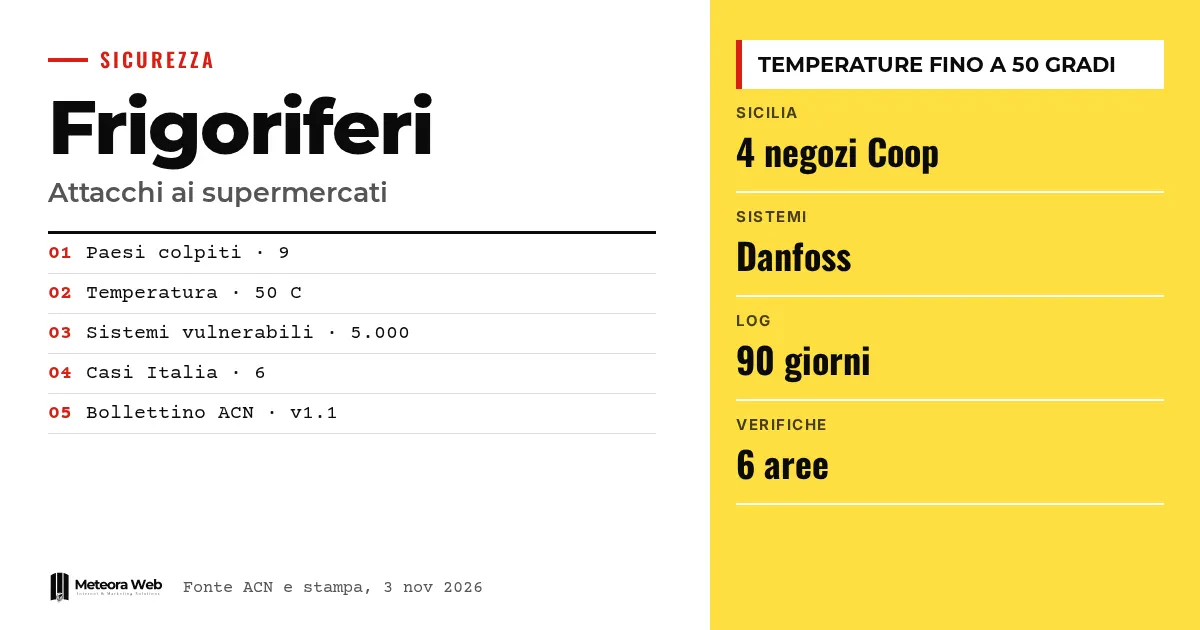
Tras Francia, los ciberataques a los sistemas de refrigeración de los supermercados han llegado también a Italia. En Sicilia se manipularon a distancia las vitrinas frigoríficas de al menos cuatro tiendas de la marca Coop, mientras la ACN ha señalado otros dos casos en la Toscana y en Emilia-Romaña. El gobierno habla de un impacto limitado, pero el asunto afecta a cualquiera que tenga instalaciones conectadas a Internet. Un acceso remoto mal protegido puede convertirse en un daño físico y en mercancía que hay que tirar.
Algunos términos, antes de entrar en los hechos. ACN es la Agencia para la ciberseguridad nacional. Scada designa las plataformas que supervisan varias máquinas desde un único punto. HMI es la interfaz con la que el operador controla una instalación. OT son los sistemas que gobiernan procesos físicos, como compresores y temperaturas. Autenticación multifactor significa pedir, además de la contraseña, un segundo elemento de verificación.
¿Qué ha ocurrido con los frigoríficos de los supermercados?
Según Punto Informatico, tras Francia se han visto afectados frigoríficos y congeladores de supermercados en Italia, Bélgica, Irlanda, Luxemburgo, Países Bajos, Estonia, Suecia y Finlandia. La temperatura se llevó hasta los 50 grados Celsius y los productos tendrán que tirarse. El daño no está cuantificado con exactitud, pero se habla de millones de euros.
Para profundizar en el panorama general, también está nuestro artículo sobre qué ha pasado y qué hacer.
¿Qué ha ocurrido en Italia?
Según DDay, el ataque en Sicilia tuvo lugar a las 4 de la madrugada. Fueron afectadas tres tiendas en Catania y una en Palermo, gestionadas por el grupo Radenza en franquicia. El director general, Giuseppe Spadaro, dijo que el problema se ha circunscrito. La Policía Postal investiga el origen de los ataques.
La ACN comunicó después una notificación NIS de una empresa toscana de restauración colectiva y un ataque, todavía no notificado, a un productor de congelados de Emilia-Romaña. No se han difundido los nombres. El gobierno, tras la reunión en el Palacio Chigi, habló de un impacto «muy limitado» frente a los miles de puntos de venta del país.
¿Cómo actuaron los atacantes?
El control remoto sirve a los técnicos para leer temperaturas, recibir alarmas y programar desescarches. Según Cybersecurity360, si una consola está expuesta o un acceso de mantenimiento está mal protegido, quien la vulnere puede modificar los parámetros físicos de la instalación.
La ACN recuerda el mecanismo visto en Francia, basado en instalaciones obsoletas, interfaces expuestas y autenticación débil. En Sicilia, según Punto Informatico, desconocidos encontraron las direcciones IP públicas de los sistemas. En todos los supermercados hay sistemas Danfoss, y la empresa danesa confirmó el segundo compromiso. Seguían existiendo unos 5.000 sistemas vulnerables pese al aviso de desconectar, actualizar y proteger.
¿Qué comprobaciones pide la ACN?
El boletín indica seis áreas.
- Censar controladores, HMI, Scada, gateways y routers móviles de los proveedores.
- Quitar el acceso público y separar las redes OT de las corporativas.
- Usar VPN con autenticación multifactor y permisos limitados.
- Eliminar cuentas no utilizadas y cambiar las contraseñas predeterminadas.
- Comparar temperaturas, desescarches y alarmas con las configuraciones aprobadas.
- Verificar firmware y soporte, planificando las sustituciones.
El boletín invita también a analizar los registros de hasta los últimos 90 días, si se conservan. Antes de reiniciar o desconectar, conviene coordinarse con quien conoce la instalación, para no agravar el daño.
Límites que conviene conocer
No está demostrado que los episodios italianos y europeos tengan el mismo origen técnico ni los mismos responsables. Las fuentes no demuestran que las vulnerabilidades CVE-2025-41451 y CVE-2025-41452 de los controladores Danfoss AK-SM 8xxA, corregibles con el firmware 4.3.1, se hayan explotado en noviembre. El boletín no enumera las empresas afectadas ni estima los daños, y los nombres de las dos empresas de la Toscana y de Emilia-Romaña siguen sin conocerse.
Qué cambia para quien trabaja con lo digital
Si gestionas o mantienes instalaciones conectadas, debes saber qué es accesible desde Internet. Hace falta un inventario por sede con modelo, versión y responsable. Los routers móviles y los accesos que dejan los técnicos suelen escapar al departamento informático. Ni siquiera una simple página de inicio de sesión o una conexión cifrada bastan. Para los servidores y los paneles expuestos vale la misma disciplina de alojamiento y servidores gestionados con actualizaciones de seguridad. Los contratos con los proveedores, las ventanas de acceso y los registros de sesiones forman ya parte de la seguridad.
Nuestra opinión
La lección es poco llamativa. No hacen falta técnicas sofisticadas, bastan direcciones expuestas y contraseñas de fábrica, como en las pequeñas tiendas neerlandesas. El gobierno tiene razón al subrayar lo limitado del impacto, pero que 5.000 sistemas sigan vulnerables tras el aviso francés demuestra que los boletines por sí solos no bastan. La seguridad de las instalaciones físicas todavía se trata como un asunto de los proveedores, cuando la responsabilidad sigue siendo de quien usa la máquina. Quien compre instalaciones conectadas debería exigir por escrito actualizaciones y soporte.
Preguntas frecuentes
¿Qué regiones italianas se han visto afectadas?
Las fuentes citan Sicilia, con cuatro supermercados Coop en franquicia, y después la Toscana y Emilia-Romaña, con dos empresas alimentarias. No se han difundido más detalles.
¿Quién fabrica las instalaciones implicadas?
Según Punto Informatico, en los supermercados hay sistemas Danfoss, y la empresa ha confirmado el compromiso. Sin embargo, las fuentes no demuestran que se haya explotado una falla concreta.
¿Qué recomienda la ACN para el acceso remoto?
Una VPN corporativa con autenticación multifactor. Cada técnico debe poder acceder solo a las instalaciones de su competencia, y las credenciales predeterminadas deben sustituirse.
¿Qué es la notificación NIS?
Es la notificación obligatoria de incidentes informáticos que la normativa europea impone a empresas de algunos sectores, entre ellos parte de la cadena alimentaria.
¿Basta con desconectar una instalación de Internet?
No, no basta por sí solo. También hay que comprobar que temperaturas, desescarches y alarmas no hayan sido modificados, y conservar los registros antes de restablecer el sistema.
Qué vigilar en las próximas semanas en las instalaciones conectadas
La investigación de la Policía Postal y el trabajo de la ACN dirán si los casos están relacionados. Mientras tanto, conviene actuar sobre los puntos más concretos.
- Sigue la evolución de la investigación sobre el origen de los ataques y sobre una posible conexión con otros países europeos.
- Pide a tus técnicos una lista por escrito de los accesos remotos activos y de las ventanas de intervención.
- Planifica la sustitución de los dispositivos fuera de soporte con presupuesto, responsables y plazos.



